Tehdit Ortamı Artık Farklı Görünüyor
📋 İçindekiler
- Tehdit Ortamı Artık Farklı Görünüyor
- Saldırganların Taktik Evrimi
- Kurumları Bekleyen Başlıca Tehditler
- "Güvenlik Duvarı Yeter" Yanılgısı
- Katmanlı Savunma Mimarisi
- Kimlik ve Erişim Yönetimi
- Güvenlik İzleme ve Olay Müdahalesi
- İnsan Faktörü ve Güvenlik Farkındalığı
- Uyum ve Düzenleyici Çerçeve
- Tehdit İstihbaratı ve Sürekli İyileştirme
- Güvenlik Bir Hedef Değil, Süreçtir
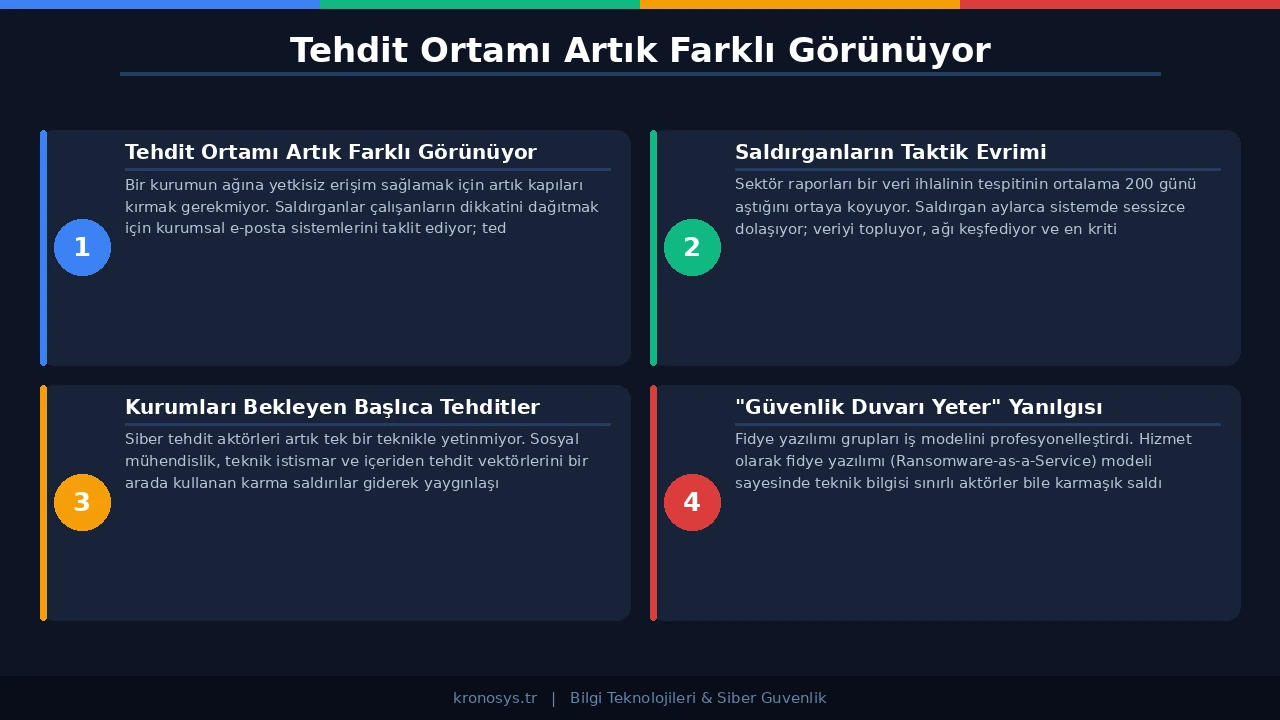
Bir kurumun ağına yetkisiz erişim sağlamak için artık kapıları kırmak gerekmiyor. Saldırganlar çalışanların dikkatini dağıtmak için kurumsal e-posta sistemlerini taklit ediyor; tedarik zincirinin en zayıf halkasını hedef alıyor; güvenilir yazılım güncellemelerini silah olarak kullanıyor. Siber güvenlik tehditleri köklü biçimde değişti ve bu değişim, kurumların savunma yaklaşımını da yeniden şekillendiriyor.
Sektör raporları bir veri ihlalinin tespitinin ortalama 200 günü aştığını ortaya koyuyor. Saldırgan aylarca sistemde sessizce dolaşıyor; veriyi topluyor, ağı keşfediyor ve en kritik anı bekliyor. Bu tabloda asıl soru "saldırıya uğrayacak mıyız?" değil, "saldırıya uğradığımızda ne kadar hazırlıklıyız?" oluyor.
Saldırganların Taktik Evrimi
Siber tehdit aktörleri artık tek bir teknikle yetinmiyor. Sosyal mühendislik, teknik istismar ve içeriden tehdit vektörlerini bir arada kullanan karma saldırılar giderek yaygınlaşıyor. Özellikle devlet destekli gruplar yıllarca süren altyapı keşif operasyonları yürütüyor.
Fidye yazılımı grupları iş modelini profesyonelleştirdi. Hizmet olarak fidye yazılımı (Ransomware-as-a-Service) modeli sayesinde teknik bilgisi sınırlı aktörler bile karmaşık saldırılar düzenleyebiliyor. Bu gruplar artık yalnızca verileri şifrelemekle kalmıyor; fidyeyi ödemeyen kurumların verilerini kamuoyuyla paylaşmakla tehdit eden çift gasp yöntemini de uyguluyor.
Kimlik avı saldırıları da evrildi. Hedefe yönelik spear phishing kampanyaları, LinkedIn profilleri, kurumsal web siteleri ve sızdırılmış veri tabanlarından elde edilen bilgilerle kişiselleştiriliyor. Bir çalışana gelen e-posta müdürünün adını, son toplantı tarihini ve dahili proje adını içeriyorsa şüphe eşiği dramatik biçimde düşüyor.
Kurumları Bekleyen Başlıca Tehditler
Tedarik Zinciri Saldırıları
2020'de kamuoyuna yansıyan SolarWinds vakası, tedarik zinciri saldırılarının ne denli yıkıcı olabileceğini gözler önüne serdi. Güvenilir bir yazılım güncellemesi aracılığıyla binlerce kuruma sızmak mümkün oldu. Hedef artık yalnızca büyük kuruluşlar değil; büyük kurumların çalıştığı küçük yazılım tedarikçileri de doğrudan risk altında. Kuzey Koreli tehdit aktörlerinin PolinRider operasyonu bu riskin günümüzde aldığı boyutu somut biçimde ortaya koyuyor.
Kurumların kendi siber güvenlik standartlarını tedarikçilerine ve iş ortaklarına da uygulaması bu nedenle kritik hale geldi. Üçüncü taraf risk yönetimi artık güvenlik stratejisinin ayrılmaz bir parçası.
Sıfır-Gün Açıkları
Sıfır-gün açıkları, yazılım geliştiricinin henüz haberdar olmadığı güvenlik zafiyetlerini ifade eder. Karanlık web pazarlarında bu tür açıklar yüksek bedellerle el değiştiriyor. Devlet destekli tehdit aktörleri söz konusu açıkları kritik altyapı saldırılarında etkin biçimde kullanıyor.
Yamalanmamış sistemler ise kurumların en büyük kronik sorunu olmaya devam ediyor. İstismar edilen güvenlik açıklarının büyük çoğunluğu, yaması çıkmış ama uygulanmamış zafiyetlerdir. Yama yönetimi göz ardı edildiğinde bilinen açıklar, bilinmeyenler kadar tehlikeli hale geliyor.
İçeriden Tehditler
Kötü niyetli çalışanlar yalnızca kurmaca senaryolarda değil, gerçek hayatta da ciddi bir tehdit oluşturuyor. Yetersiz erişim kontrolü, ayrılan çalışanların hesaplarının zamanında kapatılmaması ve aşırı geniş yetkilendirme bu riski büyütüyor.
Kasıtsız iç tehditler de göz ardı edilemez: yanlış yapılandırma, bulut depolama alanının herkese açık bırakılması veya hassas bir dosyanın yanlış alıcıya iletilmesi gibi hatalar ciddi ihlallere zemin hazırlıyor.
Bulut Ortamı Yanlış Yapılandırmaları
Kurumlar altyapılarını buluta taşırken güvenlik konfigürasyonu çoğu zaman ikinci plana atılıyor. Yanlış yapılandırılmış bir depolama alanı, internete açık bırakılmış bir veri tabanı ya da aşırı geniş yetki politikaları gerçek ihlal senaryolarının başında geliyor. Bulut ortamı, güvenlik ekiplerinin kontrol mekanizmalarını takip etmekte zorlandığı hızlı bir değişim temposuna sahip.
"Güvenlik Duvarı Yeter" Yanılgısı
Çevre güvenliği sağlandıktan sonra içerinin güvende olduğu fikri, uzaktan çalışmanın yaygınlaştığı, SaaS uygulamalarının çoğaldığı ve kurumsal verinin buluta taşındığı bu dönemde geçerliliğini tamamen yitirdi.
Çevre kavramı artık net değil. Bir çalışan kişisel cihazından kurumsal sisteme erişebiliyor; bir müteahhit VPN olmadan belirli kaynaklara bağlanıyor; iş ortağının sistemleri doğrudan kurumun API'lerine çağrı yapıyor. Bu karmaşıklık içinde güvenlik duvarının tek başına yeterli olduğunu varsaymak, kapıyı kilitleyen ama pencereleri açık bırakan bir anlayışa denk düşüyor.
Doğru model sıfır güven mimarisidir (Zero Trust Architecture). Bu modelde hiçbir kullanıcı ya da cihaz, ağ içinde bulunduğu için güvenilir kabul edilmez. Her erişim talebi doğrulanır, yetkilendirilir ve sürekli izlenir. Kimlik doğrulama ağ konumundan bağımsız hale getirilir.
Katmanlı Savunma Mimarisi
Tek bir güvenlik kontrolüne bel bağlamak doğru değil. Katmanlı savunma yaklaşımı, farklı güvenlik kontrollerinin birbirini tamamladığı bir mimari anlayışına dayanır; bir katman devre dışı kalırsa diğerleri devreye girer.
Bu mimari uç nokta güvenliğinden ağ segmentasyonuna, e-posta filtrelemesinden uygulama güvenliğine kadar geniş bir yelpazeyi kapsar. Her katmanın kendi izleme mekanizması ve müdahale prosedürü olmalıdır.
Uç Nokta Güvenliği
Geleneksel antivirüs yazılımları günümüz tehditlerine karşı tek başına yetersiz kalıyor. İmza tabanlı tespite ek olarak davranış analizi, bellek koruması ve tehdit avı yetenekleri sunan EDR (Endpoint Detection and Response) çözümleri artık bir gereklilik haline geldi.
Çalışanların kullandığı cihazların yama yönetimi de kritik önem taşıyor. Uygulanmamış yamalar, saldırganların en çok yararlandığı giriş noktaları arasında yer almaya devam ediyor.
Ağ Segmentasyonu
Ağı tek bir düz yapı olarak bırakmak, saldırganın içeri girdikten sonra serbestçe dolaşmasına olanak tanır. Mikro-segmentasyon kritik sistemlerin izole edilmesini ve yanal hareketin kısıtlanmasını sağlar.
VLAN yapılandırması, güvenlik duvarı kuralları ve yazılım tanımlı ağ teknolojileri bu alanda kullanılabilir. Üretim ortamının test ortamından ayrılması, insan kaynakları sisteminin muhasebe sisteminden izole edilmesi temel başlangıç adımları arasında sayılabilir.
Kimlik ve Erişim Yönetimi
Kimlik, modern siber güvenlik mimarisinin merkezine taşındı. Saldırıların büyük bölümü ele geçirilmiş kimlik bilgileri üzerinden gerçekleşiyor. Güçlü parola politikaları gerekli ama yeterli değil.
Çok faktörlü kimlik doğrulama (MFA), kimlik bilgilerinin çalınması durumunda bile yetkisiz erişimi büyük ölçüde zorlaştırıyor. Özellikle ayrıcalıklı hesaplar için MFA zorunlu tutulmalı. SMS tabanlı MFA yerine donanım tabanlı token veya authenticator uygulama kullanımı güvenliği daha da artırıyor.
En az ayrıcalık ilkesi de bu bağlamda kritik. Her kullanıcıya ve sistem bileşenine yalnızca görevini yapması için gereken minimum yetki verilmeli. Geniş yetkiler ihlal sonrası hasarı katlar ve saldırganların hareket alanını genişletir.
Ayrıcalıklı erişim yönetimi (PAM) çözümleri, sistem yöneticisi hesaplarının kullanımını kaydediyor, oturum sürelerini sınırlıyor ve yetkisiz işlemleri engelliyor. Bu sistemler özellikle içeriden tehdit senaryolarında kritik bir kontrol noktası işlevi görüyor.
Güvenlik İzleme ve Olay Müdahalesi
Tehdit tespitinde zaman belirleyici faktör. Saldırı başladıktan kısa süre içinde yanıt verilmesi ile aylarca fark edilmemesi arasındaki fark, bir kurumun ihlalden nasıl çıkacağını doğrudan etkiliyor.
SIEM sistemleri, farklı kaynaklardan gelen log verilerini merkezi olarak toplayan ve anormal davranışları tespit eden platformlardır. Doğru yapılandırıldığında standart dışı oturum açma girişimlerini, yetki yükseltme denemelerini ve anormal veri transferlerini gerçek zamanlı olarak işaretleyebilirler.
SOC (Security Operations Center) bu izleme sürecinin insan boyutunu oluşturuyor. 7/24 aktif izleme, uyarıları önceliklendirme ve gerçek tehditleri yanlış pozitiflerden ayırt etme kapasitesi kurumun olay müdahale hızını belirliyor. Küçük ve orta ölçekli kurumlar için yönetilen güvenlik hizmeti sağlayıcıları bu kapasiteyi dışarıdan temin etmenin yaygın yolu haline geldi. 2026 itibarıyla yapay zeka destekli SOC platformu seçim kriterleri de bu kararı daha karmaşık bir boyuta taşıyor.
Olay müdahale planı önceden hazırlanmış olmalı. Bir siber saldırı anında kim karar verir? Hangi sistemler önce izole edilir? Müşterilere ve düzenleyici otoritelere bildirim süreci nasıl işler? Bu soruların yanıtları kriz anında aranmamalı; tatbikatlarla test edilmeli.
İnsan Faktörü ve Güvenlik Farkındalığı
Teknik kontroller ne kadar güçlü olursa olsun insan faktörü en kritik değişken olmaya devam ediyor. Saldırıların büyük bölümü teknik açıklardan değil, insan hatasından yararlanarak başlıyor. Kurumlar bunu değiştirmek için gerçek bir güvenlik kültürü inşa etmek zorunda.
Yıllık bir e-öğrenme modülü yeterli değil. Etkili güvenlik farkındalığı programları gerçekçi senaryo simülasyonlarını, düzenli kimlik avı testlerini ve role özel eğitimleri kapsıyor. Finans departmanında çalışan bir personelin maruz kaldığı tehditler, yazılım geliştiricinin karşılaştığı tehditlerden farklı; eğitim içerikleri de buna göre şekillendirilmeli.
Güvenlik kültürü aynı zamanda çalışanların şüpheli durumları bildirmekten çekinmediği bir ortam yaratmayı gerektiriyor. Şüpheli bir e-postayı fark edip rapor eden çalışanın bu davranışının kurumca takdirle karşılandığı yerlerde olay müdahale süresi belirgin biçimde kısalıyor.
Uyum ve Düzenleyici Çerçeve
Siber güvenlik artık yalnızca teknik bir mesele değil; hukuki ve düzenleyici bir yükümlülük. Kişisel verilerin korunması mevzuatı, sektörel düzenlemeler ve uluslararası standartlar kurumları belirli kontroller uygulamakla yükümlü kılıyor.
Türkiye'de KVKK, kişisel veri işleyen tüm kurumlar için idari ve teknik güvenlik tedbirlerini zorunlu hale getiriyor. Veri ihlali durumunda kısa bildirim süreleri ve ağır idari yaptırımlar söz konusu. Bu çerçeve güvenlik yatırımlarını bir maliyet kalemi olmaktan çıkarıp yasal zorunluluk haline getiriyor.
ISO 27001 gibi uluslararası standartlar, kurumların bilgi güvenliği yönetim sistemini yapılandırmasına ve belgelendirmesine olanak tanıyor. Bu sertifikasyon süreci güvenlik açıklarını tespit etmenin yanı sıra müşteriler ve iş ortakları nezdinde güvenilirlik de sağlıyor. Uyum minimum gereksinimi ifade eder; regülasyonlara uymak güvenlik olgunluğunun üst sınırı değil, başlangıç noktasıdır.
Tehdit İstihbaratı ve Sürekli İyileştirme
Siber güvenlik statik bir durum değil. Tehdit aktörleri taktiklerini, tekniklerini ve prosedürlerini sürekli güncelliyor. Kurumların da savunma stratejilerini bu dinamiğe göre adapte etmesi gerekiyor.
Tehdit istihbaratı, sektördeki güncel saldırı kampanyaları, yeni ortaya çıkan açıklar ve tehdit aktörü profilleri hakkında yapılandırılmış bilgi sunuyor. Bu bilgiler güvenlik ekiplerinin öngörüsel davranmasını destekliyor; bilinen saldırı kalıpları karşısında hazırlıklı olmayı kolaylaştırıyor.
Sızma testleri ve kırmızı takım egzersizleri, kurumun savunmalarını gerçek saldırı senaryoları altında test etmenin en güvenilir yolu. Yılda bir kez gerçekleştirilen bir sızma testi mevcut durumun fotoğrafını çekiyor; sürekli izleme ile birleştiğinde ise gerçek bir güvenlik döngüsü oluşturuyor. Güvenlik metrikleri ve üst yönetime yönelik risk bazlı raporlama da bu döngünün tamamlayıcı parçası.
Güvenlik Bir Hedef Değil, Süreçtir
Siber güvenlik tek seferlik bir proje değil. Tehditler değiştikçe, iş süreçleri büyüdükçe ve teknoloji evildikçe güvenlik mimarisi de gelişmek zorunda.
Bugün sağlam görünen bir yapılandırma kısa süre sonra yeni bir saldırı vektörü barındırıyor olabilir. Kurumların güvenlik programlarını düzenli olarak gözden geçirmesi, bağımsız denetimlerden geçirmesi ve tehdit önceliklerini gerçek duruma göre güncellemesi bu nedenle vazgeçilmez.
Sonuçta siber güvenlik, teknik bir departmanın meselesi olmaktan çıkıp kurumun tamamını kapsayan bir yönetim disiplinine dönüştü. Bu dönüşümü erkenden kavrayanlar hem operasyonel sürekliliği hem de kurumsal itibarı koruma konusunda belirgin bir avantaj elde ediyor.