Legacy Sistem Modernizasyonu Neden Stratejik Bir Karardır?
Şirket içinde yıllardır çalışan bir yazılım, ilk bakışta “işini yapıyor” gibi görünebilir. Sipariş alır, stok günceller, rapor üretir, muhasebe sistemine veri gönderir. Ancak altyapısı eskiyen, dokümantasyonu zayıflayan ve güncel güvenlik standartlarını karşılamayan sistemler, zamanla operasyonun görünmeyen risk merkezine dönüşür.
📋 İçindekiler
- Legacy Sistem Modernizasyonu Neden Stratejik Bir Karardır?
- Eski Yazılımlar Şirketleri Nasıl Yavaşlatır?
- Güvenlik Açığı Barındıran Sistemler Sadece Teknik Problem Değildir
- Modernizasyon Her Zaman Baştan Yazmak Anlamına Gelmez
- Web Tabanlı Özel Yazılıma Geçişin Avantajları
- İş Süreçleri Aksamadan Dönüşüm Nasıl Planlanır?
- Veri Taşıma ve Veri Kalitesi Başarıyı Belirler
- Monolitik Mimariden Mikroservislere Geçiş Ne Zaman Mantıklıdır?
- Bulut, Hibrit ve On-Premise Seçenekleri Nasıl Değerlendirilmeli?
- Özel Yazılım Geliştirme Maliyetleri Nasıl Hesaplanır?
- Başarılı Bir Modernizasyon Yol Haritası
- Kullanıcı Kabulü ve Değişim Yönetimi Göz Ardı Edilmemeli
- Güvenli Yazılım Geliştirme Modernizasyonun Merkezinde Olmalı
- Doğru İş Ortağı Seçimi Neden Kritik?
- Sonuç: Eski Sistemi Taşımak Değil, İşin Geleceğini Tasarlamak
Legacy sistem modernizasyonu, yalnızca eski bir uygulamanın arayüzünü yenilemek değildir. Asıl hedef; iş süreçlerini aksatmadan, mevcut veriyi koruyarak, güvenliği artırarak ve şirketin büyüme hedeflerine uyum sağlayacak modern bir yazılım mimarisi kurmaktır. Bu yönüyle konu hem teknik hem de yönetsel bir yatırım kararıdır.
Kurumsal IT ekipleri açısından temel soru şudur: mevcut sistem ne kadar süre daha sürdürülebilir? Lisans, bakım, güvenlik, entegrasyon, performans ve insan kaynağı maliyetleri birlikte değerlendirildiğinde cevap çoğu zaman nettir. Eski sistem “çalışıyor” olabilir; fakat aynı anda kurumu yavaşlatıyor, riskleri artırıyor ve yeni iş modellerinin önünü kapatıyor olabilir.
Eski Yazılımlar Şirketleri Nasıl Yavaşlatır?
Legacy sistemlerin en belirgin etkisi operasyonel hantallıktır. Bir raporun alınması dakikalar sürüyorsa, farklı departmanlar aynı veriyi ayrı dosyalarda takip ediyorsa veya küçük bir değişiklik için haftalarca geliştirme bekleniyorsa sistem artık işi desteklemek yerine işi sınırlamaya başlamıştır.
Eski yazılımların güncellenmesi çoğu kurumda ertelenen bir konudur. Bunun nedeni genellikle sistemin kritik süreçlere bağlı olmasıdır. “Dokunulursa bozulur” endişesi, yıllar içinde teknik borcun büyümesine neden olur ve her yeni ihtiyaç bu borcun üzerine eklenir.
Bu durumun tipik sonuçları şöyle sıralanabilir:
- Yeni modül geliştirme sürelerinin uzaması
- Veri tutarsızlıklarının artması
- Manuel kontrol ve Excel bağımlılığının çoğalması
- Güncel güvenlik yamalarının uygulanamaması
- Eski programlama dillerine veya veritabanlarına bağımlılık
- Mobil, web ve bulut tabanlı kullanıma uygun olmayan yapı
- Entegrasyon maliyetlerinin sürekli yükselmesi
Özellikle büyüyen kurumlarda bu sorunlar yalnızca IT departmanını ilgilendirmez. Satış, finans, üretim, lojistik ve yönetim ekipleri de yavaşlayan yazılım altyapısının etkisini doğrudan hisseder. Karar alma gecikir, raporlama güvenilirliğini kaybeder ve müşteri deneyimi zarar görür.
Güvenlik Açığı Barındıran Sistemler Sadece Teknik Problem Değildir
Eski sistemler çoğu zaman güncel tehdit modelleri düşünülmeden tasarlanmıştır. Kimlik doğrulama zayıftır, yetki kontrolleri sınırlıdır, loglama eksiktir ve veri şifreleme standartları bugünün gereksinimlerini karşılamaz. Bazı uygulamalarda hâlâ ortak kullanıcı hesapları, düz metin parola saklama veya ağ içinde sınırsız erişim gibi kritik riskler görülebilir.
Bu riskler yalnızca siber saldırı ihtimalini artırmaz. Regülasyon uyumu, denetim süreçleri ve müşteri güveni açısından da ciddi sonuçlar doğurur. Kişisel veri işleyen, finansal kayıt tutan veya müşteri operasyonlarını yöneten sistemlerde bir güvenlik açığı, doğrudan kurumsal itibar riski anlamına gelir.
Sık dile getirilen ama yanıltıcı bir yaklaşım şudur: “Sistem dışarıya açık değilse güvenlik riski düşüktür.” Oysa iç ağdaki zayıf sistemler, kimlik bilgisi ele geçirme, yatay hareket, fidye yazılımı yayılımı ve yetkisiz veri erişimi açısından öncelikli hedeflerdir. Nitekim güncel saldırı örneklerinde kritik RCE zafiyetlerinin eski sürümlerde nasıl istismar edildiği bu tehdidi somut şekilde ortaya koyar.
Bu nedenle modernizasyon projelerinde güvenlik en sona bırakılmamalıdır. Mimari tasarım aşamasından itibaren kimlik yönetimi, rol bazlı erişim, denetim kayıtları, veri şifreleme, güvenli API kullanımı ve yedekleme stratejileri birlikte ele alınmalıdır.
Modernizasyon Her Zaman Baştan Yazmak Anlamına Gelmez
Kurumsal yazılım yenileme projelerinde en büyük hatalardan biri, modernizasyonu tek seçenekli bir “sil baştan geliştirme” işi olarak görmektir. Oysa her legacy sistem aynı durumda değildir. Bazı sistemlerde arayüz katmanı yenilenebilir, bazı modüller ayrıştırılabilir, bazı işlevler API katmanıyla dışa açılabilir, bazıları ise gerçekten yeniden tasarlanmalıdır.
Doğru yaklaşım, mevcut sistemin teknik ve işlevsel analizinden geçer. Kod kalitesi, veri modeli, entegrasyon noktaları, performans sorunları, güvenlik açıkları ve iş birimlerinin ihtiyaçları birlikte değerlendirilmelidir. Bu analiz yapılmadan verilen kararlar maliyeti artırır.
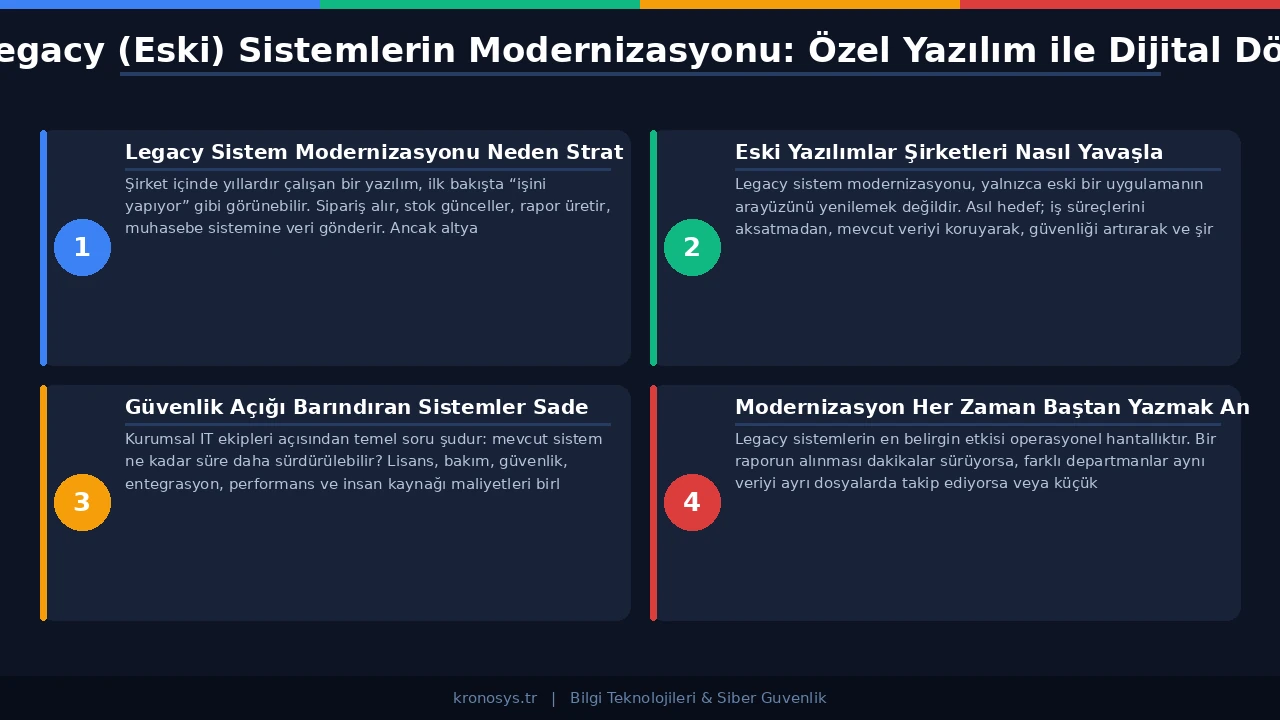
Başlıca modernizasyon stratejileri şunlardır:
- Rehost: Uygulamanın daha güncel bir altyapıya taşınması
- Refactor: Kod yapısının davranış değişmeden iyileştirilmesi
- Replatform: Uygulamanın modern çalışma ortamına uyarlanması
- Rearchitect: Mimari yapının yeni ihtiyaçlara göre yeniden düzenlenmesi
- Rebuild: Uygulamanın modern teknolojiyle yeniden geliştirilmesi
- Replace: Hazır bir çözümle değiştirilmesi
Her seçenek aynı risk ve maliyet seviyesine sahip değildir. Kritik olan, hangi iş sürecinin hangi yöntemle dönüştürüleceğini doğru belirlemektir. Bazen küçük bir modülün yeniden yazılması, tüm sistemi değiştirmekten daha verimli olabilir.
Web Tabanlı Özel Yazılıma Geçişin Avantajları
Legacy sistem modernizasyonu projelerinde web tabanlı özel yazılımlar güçlü bir alternatif sunar. Modern web mimarileri; merkezi yönetim, farklı cihazlardan erişim, API entegrasyonu ve ölçeklenebilirlik açısından eski masaüstü uygulamalara göre çok daha esnektir.
Web tabanlı yapı sayesinde kullanıcılar her zaman güncel versiyona merkezi olarak erişir. Her bilgisayara ayrı kurulum yapılması gerekmez. Güncellemeler kontrollü şekilde yayınlanır ve bakım süreçleri sadeleşir.
Özel yazılım geliştirme, kurumun süreçlerine uygun bir yapı kurulmasını sağlar. Hazır paketlerin zorladığı kalıplara uyum sağlamak yerine, iş akışı yazılıma doğru şekilde aktarılır. Özellikle üretim, lojistik, finansal operasyon, saha yönetimi veya çok şubeli yapılarda bu esneklik belirgin bir avantaja dönüşür.
Web tabanlı özel yazılımlar ayrıca entegrasyon kabiliyetini artırır. ERP, CRM, e-fatura, ödeme sistemleri, bulut servisleri, veri ambarı, kimlik yönetimi ve raporlama araçlarıyla API üzerinden daha kontrollü bağlantılar kurulabilir. Böylece veri tekrarları azalır ve iş süreçleri daha izlenebilir hale gelir.
İş Süreçleri Aksamadan Dönüşüm Nasıl Planlanır?
Legacy sistemlerin dönüştürülmesindeki en kritik konu sürekliliktir. Kurumun ana operasyonları durmadan yeni sisteme geçiş yapılmalıdır. Bu nedenle modernizasyon yalnızca yazılım geliştirme takvimiyle yönetilemez; geçiş stratejisi, veri planı, kullanıcı eğitimi ve geri dönüş senaryoları birlikte hazırlanmalıdır.
İlk adım mevcut sistem envanteridir. Hangi modüller kullanılıyor, hangi raporlar kritik, hangi entegrasyonlar aktif, hangi kullanıcı grupları hangi yetkilere sahip, hangi veriler taşınacak? Bu sorular netleşmeden sağlıklı bir yol haritası oluşmaz.
Ardından süreç önceliklendirmesi yapılmalıdır. Tüm sistemi aynı anda değiştirmek çoğu kurum için yüksek risklidir. Daha kontrollü yöntem, modül bazlı veya süreç bazlı dönüşümdür. Örneğin önce raporlama katmanı modernize edilebilir, ardından stok yönetimi, sonra sipariş ve faturalama süreçleri taşınabilir.
Geçiş döneminde eski ve yeni sistemlerin belirli bir süre birlikte çalışması gerekebilir. Bu aşamada veri senkronizasyonu, çift kayıt riskinin önlenmesi ve kullanıcı yetkilerinin doğru yönetilmesi önem kazanır. Pilot kullanım, canlıya geçiş öncesi en değerli kontrol noktalarından biridir.
Veri Taşıma ve Veri Kalitesi Başarıyı Belirler
Modernizasyon projelerinde en hassas alanlardan biri veridir. Eski sistemler yıllar içinde tutarsız, tekrarlı veya eksik veri biriktirebilir. Yeni yazılıma geçerken bu verinin olduğu gibi taşınması, eski sorunları modern arayüz altında aynen sürdürmek anlamına gelir.
Veri taşıma planı, teknik bir aktarma işleminden çok daha fazlasıdır. Alan eşleştirme, veri temizliği, arşivleme, dönüşüm kuralları, doğrulama senaryoları ve test migrasyonları gerektirir. Özellikle müşteri kayıtları, stok hareketleri, finansal bilgiler ve sözleşme verileri dikkatle ele alınmalıdır.
Kritik sistemlerde geçmiş verinin tamamını yeni sisteme taşımak her zaman gerekli olmayabilir. Bazı veriler arşiv sisteminde tutulabilir, aktif operasyon verisi ise yeni platforma aktarılabilir. Bu karar performans, maliyet ve erişim ihtiyacına göre verilmelidir.
Veri kalitesi düşükse modern sistemden alınan raporlar da güvenilir olmaz. Bu nedenle geçiş öncesi veri temizliği, iş birimleriyle birlikte yürütülmelidir. Teknik ekip veri yapısını düzenlerken, iş birimleri verinin anlamını doğrulamalıdır.
Monolitik Mimariden Mikroservislere Geçiş Ne Zaman Mantıklıdır?
Monolitik mimariden mikroservislere geçiş, legacy sistem modernizasyonu kapsamında sık gündeme gelir. Ancak mikroservis mimarisi her kurum için otomatik olarak doğru seçenek değildir. Yanlış kurgulandığında operasyonel karmaşıklığı azaltmak yerine artırabilir.
Monolitik sistemlerde tüm işlevler tek uygulama içinde yer alır. Bu yapı küçük veya orta ölçekli sistemlerde yönetilebilir olabilir. Fakat kullanıcı sayısı, işlem hacmi, entegrasyon ihtiyacı ve geliştirme ekipleri arttıkça monolitik yapı değişiklik yapmayı zorlaştırır.
Mikroservis yaklaşımı, işlevlerin bağımsız servisler halinde geliştirilmesini ve ölçeklenmesini sağlar. Örneğin kimlik yönetimi, sipariş yönetimi, faturalama, bildirim ve raporlama servisleri ayrı yaşam döngülerine sahip olabilir. Bu sayede bir modüldeki değişiklik tüm sistemi riske atmaz.
Yine de geçiş dikkatli planlanmalıdır. Servis sınırları yanlış çizilirse veri tutarlılığı, izleme, hata yönetimi ve dağıtım süreçleri karmaşıklaşır. Kurumun DevOps olgunluğu, gözlemlenebilirlik araçları, test otomasyonu ve ekip yapısı bu kararı doğrudan etkiler.
Bazı durumlarda modüler monolit daha uygun bir ara adım olabilir. Bu yaklaşım, sistemi daha düzenli bileşenlere ayırırken mikroservislerin operasyonel yükünü hemen devreye almaz. Böylece kurum kademeli olarak modern mimariye hazırlanır.
Bulut, Hibrit ve On-Premise Seçenekleri Nasıl Değerlendirilmeli?
Yeni nesil web tabanlı özel yazılımlar bulutta, kurum içi sunucularda veya hibrit mimaride çalışabilir. Burada tek bir doğru yoktur. Karar; veri hassasiyeti, regülasyon, erişilebilirlik beklentisi, maliyet modeli ve mevcut IT altyapısına göre verilmelidir.
Bulut tabanlı yapı ölçeklenebilirlik ve yönetim kolaylığı sağlar. Kaynaklar ihtiyaca göre artırılabilir, yedekleme ve felaket kurtarma senaryoları daha esnek planlanabilir. Dağıtık çalışan ekipler için erişim avantajı da belirgindir.
On-premise yapı bazı kurumlarda veri kontrolü ve regülasyon gereksinimleri nedeniyle tercih edilir. Özellikle kapalı ağda çalışan üretim sistemleri, hassas entegrasyonlar veya özel güvenlik politikaları bu seçeneği gündeme getirebilir. Ancak donanım yenileme, bakım ve kapasite planlama sorumluluğu kurumun üzerinde kalır.
Hibrit mimari ise iki yaklaşımı dengeler. Kritik veriler kurum içinde tutulurken; raporlama, entegrasyon veya müşteri portalları bulut üzerinde çalışabilir. Bu model iyi tasarlandığında esneklik sağlar, kötü tasarlandığında ise yönetim karmaşası üretir.
Özel Yazılım Geliştirme Maliyetleri Nasıl Hesaplanır?
Özel yazılım geliştirme maliyetleri yalnızca ekran sayısı veya kodlama süresiyle hesaplanmamalıdır. Analiz, mimari tasarım, güvenlik, entegrasyon, test, veri taşıma, kullanıcı eğitimi, bakım ve destek kalemleri birlikte değerlendirilmelidir.
Legacy sistem modernizasyonu projelerinde maliyetin önemli bir kısmı görünmeyen alanlardan gelir. Eski sistemin davranışlarının anlaşılması, eksik dokümantasyonun tamamlanması, veri modelinin çözülmesi ve iş kurallarının netleştirilmesi zaman alabilir. Bu nedenle kapsam analizi yapılmadan verilen fiyatlar gerçekçi olmaz; sağlıklı bir bütçe ancak projeye göre değişen geniş bir aralık üzerinden konuşulabilir.
Maliyetleri etkileyen başlıca faktörler şunlardır:
- Kullanıcı sayısı ve rol yapısı
- Modül ve iş akışı sayısı
- Entegrasyon gereksinimleri
- Veri taşıma hacmi ve veri kalitesi
- Güvenlik ve uyumluluk gereksinimleri
- Performans beklentileri
- Mobil kullanım ihtiyacı
- Raporlama ve analiz kapsamı
- Bakım ve destek modeli
Kurumlar için doğru değerlendirme ölçütü toplam sahip olma maliyetidir. Eski sistemin bakım maliyeti, güvenlik riski, verimsizlik, lisans giderleri ve kaybedilen iş fırsatları birlikte hesaplanmalıdır. Modernizasyon yatırımı bu çerçevede değerlendirildiğinde yalnızca bir gider değil, operasyonel verimlilik ve risk azaltma aracı olarak görülür.
Başarılı Bir Modernizasyon Yol Haritası
Etkili bir kurumsal yazılım yenileme süreci belirli aşamalardan oluşmalıdır. Plansız başlanan projeler çoğu zaman kapsam değişiklikleri, bütçe aşımı ve kullanıcı direnciyle karşılaşır. Yol haritası net olduğunda riskler daha erken görünür hale gelir.
İlk aşama keşif ve analizdir. Mevcut sistemin teknik durumu, iş süreçleri, veri yapısı, güvenlik açıkları ve entegrasyonları incelenir. Kullanıcıların gerçekten hangi işlevlere ihtiyaç duyduğu belirlenir.
İkinci aşama hedef mimarinin tasarlanmasıdır. Web tabanlı uygulama yapısı, veritabanı modeli, API katmanı, kimlik yönetimi, yetkilendirme, loglama, yedekleme ve dağıtım modeli bu aşamada netleşir. Teknik kararların iş hedefleriyle uyumlu olması gerekir.
Üçüncü aşama kademeli geliştirme ve testtir. Kritik modüller önceliklendirilir, prototipler doğrulanır ve kullanıcı geri bildirimleri kontrollü şekilde alınır. Otomatik testler, güvenlik kontrolleri ve performans testleri sürecin parçası olmalıdır.
Son aşama canlıya geçiş ve iyileştirmedir. Geçiş planı, veri aktarımı, kullanıcı eğitimi, destek süreçleri ve izleme mekanizmaları hazır olmalıdır. Sistem canlıya alındıktan sonra performans, hata kayıtları ve kullanıcı davranışları düzenli izlenmelidir.
Kullanıcı Kabulü ve Değişim Yönetimi Göz Ardı Edilmemeli
Teknik olarak başarılı görünen bir modernizasyon projesi, kullanıcı kabulü zayıfsa istenen sonucu üretmez. Eski sisteme alışmış kullanıcılar yeni arayüz ve süreçlere direnç gösterebilir. Bu direnç çoğu zaman teknolojiye değil, belirsizliğe karşı gelişir.
Bu nedenle kullanıcı grupları erken aşamada sürece dahil edilmelidir. Kritik iş akışları birlikte doğrulanmalı, gereksiz karmaşıklık azaltılmalı ve eğitim materyalleri sade hazırlanmalıdır. Yeni sistemin neden değiştiği, hangi sorunları çözdüğü ve günlük iş akışına nasıl katkı sağlayacağı açık şekilde aktarılmalıdır.
Kullanıcı deneyimi yalnızca görsel tasarımdan ibaret değildir. Ekranların hızlı açılması, formların mantıklı sıralanması, hata mesajlarının anlaşılır olması ve sık kullanılan işlemlerin kolay erişilebilir olması önem taşır. Kurumsal kullanıcı verimli çalışmak ister; sistem buna hizmet etmelidir.
Güvenli Yazılım Geliştirme Modernizasyonun Merkezinde Olmalı
Modern bir sistem, yalnızca yeni teknolojiyle yazılmış sistem değildir. Güvenlik, yazılım yaşam döngüsünün tamamına yerleştirilmelidir. Kod geliştirme, test, dağıtım, izleme ve bakım süreçleri güvenlik kontrolleriyle desteklenmelidir.
Kimlik doğrulama için merkezi ve güçlü mekanizmalar kullanılmalıdır. Rol bazlı yetkilendirme, çok faktörlü kimlik doğrulama, oturum yönetimi ve parola politikaları kurumsal standartlara uygun tasarlanmalıdır. Güncel saldırıların önemli bir bölümünün kimlik katmanını hedef aldığı, kurumsal kimlik ihlallerini artıran phishing tehditlerinde açıkça görülür. Bu nedenle API güvenliği de ayrı bir başlık olarak ele alınmalıdır.
Uygulama logları denetlenebilir olmalıdır. Kim hangi veriye ne zaman erişti, hangi işlem yapıldı, başarısız giriş denemeleri nereden geldi? Bu sorulara cevap veremeyen sistemlerde olay müdahalesi zayıf kalır.
Ayrıca yedekleme ve felaket kurtarma planları gerçek senaryolarla test edilmelidir. Sadece yedek almak yeterli değildir. Geri dönüş süresi, veri kaybı toleransı ve operasyonun yeniden ayağa kalkma planı net olmalıdır.
Doğru İş Ortağı Seçimi Neden Kritik?
Legacy sistem modernizasyonu, yalnızca yazılım geliştirme yetkinliğiyle tamamlanabilecek bir proje değildir. Kurumsal IT altyapısı, siber güvenlik, entegrasyon, bulut mimarisi ve iş süreçleri birlikte anlaşılmalıdır. Bu nedenle iş ortağının teknik kapsamı geniş olmalıdır.
Doğru ekip, mevcut sistemi yargılamadan analiz eder ve kuruma uygun geçiş planı oluşturur. Her şeyi yeniden yazmayı tek çözüm olarak sunmaz; önce riski, sonra maliyeti, ardından sürdürülebilirliği değerlendirir.
Kurumsal okuyucular için önemli kriterlerden biri de destek sürekliliğidir. Modernizasyon sonrası bakım, güvenlik güncellemeleri, performans izleme ve yeni ihtiyaçların geliştirilmesi planlanmalıdır. Yazılım canlıya alındığında proje bitmez; yalnızca yeni bir işletim dönemi başlar.
Sonuç: Eski Sistemi Taşımak Değil, İşin Geleceğini Tasarlamak
Legacy sistem modernizasyonu; kurumların operasyonel verimliliğini, güvenliğini ve büyüme kapasitesini doğrudan etkileyen stratejik bir adımdır. Yıllanmış şirket içi yazılımların modern web tabanlı özel yazılımlara dönüştürülmesi, doğru analiz, kademeli geçiş, güvenli mimari ve güçlü veri yönetimiyle başarıya ulaşır.
Eski sistemi yalnızca daha yeni bir teknolojiye taşımak yeterli değildir. İş süreçleri sadeleşmeli, veri güvenilirliği artmalı, entegrasyonlar güçlenmeli ve kullanıcı deneyimi iyileşmelidir. Böyle bir yaklaşım, modernizasyonu bir maliyet kalemi olmaktan çıkarıp kurumsal rekabet gücünü destekleyen bir yatırıma dönüştürür.
Kronosys Bilişim teknik ekibi; kurumsal IT altyapısı, siber güvenlik, bulut çözümleri ve özel yazılım geliştirme alanlarındaki uzmanlığıyla eski yazılımların güncellenmesi ve kurumsal yazılım yenileme projelerinde uçtan uca değerlendirme sunar. Mevcut sisteminizin risklerini, modernizasyon seçeneklerini ve özel yazılım geliştirme maliyetlerini netleştirmek için teknik analiz ve yol haritası çalışmasıyla başlayabilirsiniz.