Bir Veri İhlali İşletmenize Ne Mal Olur?
📋 İçindekiler
- Bir Veri İhlali İşletmenize Ne Mal Olur?
- Tehdit Ortamı: Saldırganlar Ne İstiyor?
- "Antivirüs Yeterlidir" Yanılgısı
- Kurumsal Siber Güvenlik Mimarisinin Temelleri
- Veri Koruma: Şifreleme ve Yedekleme Stratejileri
- Düzenleyici Uyum ve Hukuki Yükümlülükler
- Olay Müdahale Planı: Saldırı Geldiğinde Ne Yaparsınız?
- Tedarik Zinciri Güvenliği: Görünmeyen Risk
- Güvenlik Kültürü: Teknik Önlemlerin Ötesi
- Bulut Ortamlarında Güvenlik
- Güvenliğe Yatırım Yaparken Öncelik Nasıl Belirlenir?
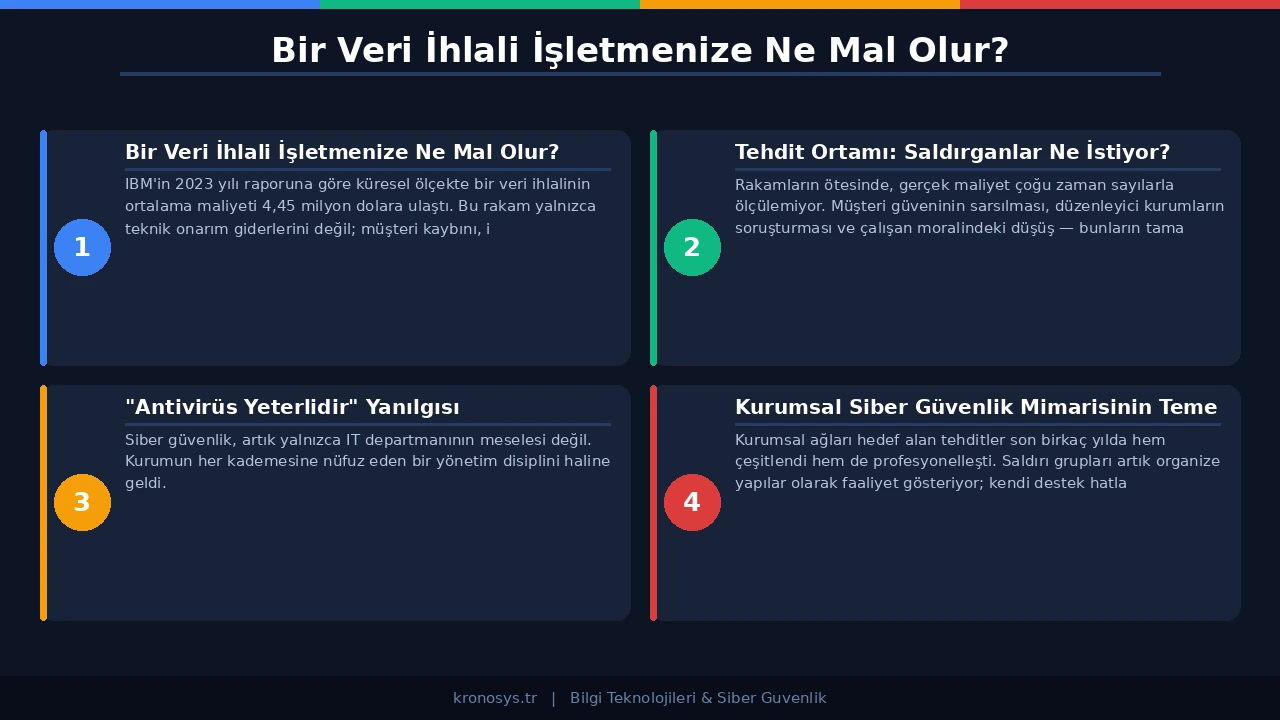
IBM'in 2023 yılı raporuna göre küresel ölçekte bir veri ihlalinin ortalama maliyeti 4,45 milyon dolara ulaştı. Bu rakam yalnızca teknik onarım giderlerini değil; müşteri kaybını, itibar zararını, hukuki yaptırımları ve iş sürekliliği kesintilerini de kapsıyor. Küçük ve orta ölçekli işletmeler bu tablo karşısında "bizi kimse hedef almaz" yanılgısına düşme eğilimindedir. Oysa saldırıların büyük çoğunluğu hedef gözetmeksizin, otomatik araçlarla gerçekleştirilir.
Rakamların ötesinde, gerçek maliyet çoğu zaman sayılarla ölçülemiyor. Müşteri güveninin sarsılması, düzenleyici kurumların soruşturması ve çalışan moralindeki düşüş — bunların tamamı, teknik altyapıyı düzeltmekten çok daha uzun süre etkisini gösteriyor.
Siber güvenlik, artık yalnızca IT departmanının meselesi değil. Kurumun her kademesine nüfuz eden bir yönetim disiplini haline geldi.
Tehdit Ortamı: Saldırganlar Ne İstiyor?
Kurumsal ağları hedef alan tehditler son birkaç yılda hem çeşitlendi hem de profesyonelleşti. Saldırı grupları artık organize yapılar olarak faaliyet gösteriyor; kendi destek hatları, fiyatlandırma modelleri ve iş ortağı ağları olan fidye yazılımı grupları bunun en çarpıcı örneği.
Fidye Yazılımları (Ransomware)
Fidye yazılımları, kurumsal verileri şifreleyerek fidye talep eden kötü amaçlı yazılımlardır. Bir ağa sızdıktan sonra yanal hareket ederek kritik sistemlere ulaşır; şifrelemeyi başlatmadan önce günlerce hatta haftalarca ağ içinde sessizce dolaşabilirler.
Kurbanların büyük çoğunluğu fidye ödese de verilerini tam olarak geri alamıyor. Dahası, bir kez ödeme yapan kuruluşlar tekrar hedef alınma riskiyle yüz yüze geliyor. Ödeme yapmak sorunu çözmüyor; yalnızca erteliyor.
Kimlik Avı (Phishing) Saldırıları
Teknik açıdan en sofistike saldırılar bile çoğunlukla bir phishing e-postasıyla başlar. Saldırganlar, çalışanları sahte oturum açma sayfalarına yönlendirerek kimlik bilgilerini ele geçirir. Yapay zeka destekli araçların devreye girmesiyle bu e-postalar artık çok daha kişiselleştirilmiş biçimde üretiliyor; dilbilgisi hataları ve kaba kurgu geçmişte kaldı. Bu tehdidin boyutlarını daha ayrıntılı değerlendiren yapay zeka destekli siber tehditlere karşı kurumsal savunma yazısı ek bağlam sunuyor.
Spear phishing ise belirli bir kişiyi ya da kurumu hedef alan, son derece özelleştirilmiş saldırı biçimidir. Finans departmanı çalışanlarına CFO'dan geliyormuş gibi görünen ödeme talimatları göndermek bu kategorinin klasik örneğidir.
İçeriden Gelen Tehditler
Dışarıdan gelen saldırılar kadar iç tehditler de ciddi bir risk oluşturuyor. Kötü niyetli çalışanlar, kasıtsız hatalar ya da yetersiz erişim kontrolleri — bunların her biri veri ihlali için zemin hazırlayabilir.
Yetki fazlalığı en sık karşılaşılan sorunlardan biri. Bir çalışanın yalnızca kendi göreviyle ilgili verilere erişmesi gerekirken, geniş yetkilerle donatılmış hesaplar ağ içinde yayılan en büyük risk faktörlerinden birini oluşturuyor.
"Antivirüs Yeterlidir" Yanılgısı
Sektörde sık tekrarlanan ama temelsiz bir inanç var: antivirüs yazılımı kurulu olduğu sürece sistem güvendedir. Bu görüş, en iyi ihtimalle on yıl geride kalmış bir bakış açısını yansıtıyor.
Modern saldırılar imza tabanlı antivirüs çözümlerini kolaylıkla aşar. Dosyasız (fileless) kötü amaçlı yazılımlar bellekte çalıştığı için disk taraması yapan araçlar tarafından tespit edilemez. Polimorfik yazılımlar ise her çalıştırmada yapısını değiştirerek bilinen imzaları geçersiz kılar.
Antivirüs, kapsamlı bir güvenlik mimarisinin yalnızca küçük bir parçasıdır. Bunu tek savunma katmanı olarak görmek, bir binanın kapısına kilit takıp pencereleri açık bırakmaya benzer. Güçlü bir güvenlik duruşu; SIEM çözümleri, EDR sistemleri, ağ segmentasyonu, kimlik yönetimi ve sürekli izleme gibi katmanlı bileşenleri bir arada gerektirir.
Kurumsal Siber Güvenlik Mimarisinin Temelleri
Sıfır Güven (Zero Trust) Modeli
Geleneksel güvenlik anlayışı, kurumsal ağın içindeki her cihazın ve kullanıcının güvenilir olduğunu varsayıyordu. Sıfır Güven mimarisi bu varsayımı kökten reddeder: "Hiçbir şeye güvenme, her şeyi doğrula."
Bu model, her erişim talebinin kaynak konumundan bağımsız olarak doğrulanmasını zorunlu kılar. VPN üzerinden bağlanan bir çalışan bile erişmek istediği her kaynak için kimliğini ve cihazının uyumluluğunu kanıtlamak durumundadır.
Sıfır Güven'e geçiş tek adımlı bir operasyon değil; mevcut kimlik altyapısının değerlendirilmesiyle başlayan ve aşamalı olarak ilerleyen bir süreçtir. Kimlik doğrulama katmanının güçlendirilmesi çoğunlukla ilk adım olarak önerilir.
Çok Faktörlü Kimlik Doğrulama (MFA)
Parola tek başına artık yeterli bir güvenlik önlemi değil. Kullanıcıların büyük çoğunluğu, güçlü parola politikalarına rağmen aynı parolayı birden fazla hesapta kullanıyor — bu, güvenlik araştırmacılarının düzenli olarak raporladığı bir gerçek.
MFA, bir hesaba erişmek için ek bir doğrulama katmanı ekler: sahip olunan bir şey (telefon, donanım anahtarı) ya da biyometrik bir özellik. Yalnızca SMS tabanlı OTP değil, TOTP ya da FIDO2 uyumlu donanım anahtarlarına yönelmek çok daha sağlam bir koruma sağlar. Kritik sistemler ve yönetici hesapları için MFA tartışmasız bir zorunluluktur.
Ağ Segmentasyonu
Düz bir ağ mimarisinde, bir cihaza sızan saldırgan tüm ağı görebilir ve yanal hareket ederek kritik sistemlere ulaşabilir. Segmentasyon, ağı mantıksal veya fiziksel olarak bölümlere ayırarak bu hareketi kısıtlar.
Üretim ortamı, geliştirme ortamı, misafir ağı ve IoT cihazları ayrı segmentlerde izole edilmelidir. Bir segmentin ele geçirilmesi, saldırının diğer bölümlere sıçramasını önemli ölçüde güçleştirir.
Uç Nokta Güvenliği (EDR/XDR)
Çalışanların kurumsal cihazlarla farklı lokasyonlardan bağlandığı ortamlarda uç nokta güvenliği kritik önem taşır. EDR sistemleri şüpheli davranışları gerçek zamanlı olarak tespit eder ve otomatik müdahale yetenekleri sunar.
XDR ise uç nokta verilerini ağ trafiği, bulut logları ve kimlik sistemleriyle birleştirerek bütüncül bir tehdit görünürlüğü sağlar. Büyük ölçekli kurumlar için XDR çözümleri giderek standart hale geliyor.
Veri Koruma: Şifreleme ve Yedekleme Stratejileri
Şifreleme, verilerin yetkisiz erişime karşı korunmasının en temel yöntemidir. Hem depolama hem de iletim aşamasında şifreleme uygulanmalıdır. Depolanan veriler için AES-256, iletim için TLS 1.3 güncel standartlar olarak kabul görür.
Yedekleme stratejisi ise fidye yazılımı saldırılarına karşı son savunma hattıdır. Bu alanda yaygın olarak benimsenen 3-2-1 kuralı şu şekilde işler: üç kopya, iki farklı medyada, biri çevrimdışı ortamda. Yedekler, üretim ortamıyla doğrudan bağlantısı olmayan ayrı bir konumda tutulmalıdır.
Yedeklemeler düzenli aralıklarla test edilmelidir. Hiç test edilmemiş bir yedek çoğu zaman işe yaramaz. Gerçek bir kurtarma senaryosunu simüle eden tatbikatlar yapılmadan yedekleme sürecinin çalıştığı varsayılamaz.
Düzenleyici Uyum ve Hukuki Yükümlülükler
Türkiye'de faaliyet gösteren kuruluşlar için 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) temel yasal çerçeveyi oluşturuyor. Avrupa Birliği ile iş ilişkisi olan kuruluşlar ise GDPR kapsamındaki yükümlülükleri de dikkate almak durumunda.
Düzenleyici uyum tek başına bir güvenlik hedefi olmamalı. Uyumluluk, asgari gereklilikleri tanımlar; gerçek güvenlik bu gerekliliklerin çok ötesini kapsar. Bir kuruluş tüm KVKK gerekliliklerini karşılarken ciddi güvenlik açıkları barındırıyor olabilir.
Belirli sektörler ek standartlara tabidir:
- Finans kuruluşları için BDDK düzenlemeleri
- Sağlık sektörü için sağlık verileri mevzuatı
- Ödeme sistemleri için PCI DSS
Uyumluluk haritasının çıkarılması, güvenlik yatırımlarının doğru yönlendirilmesi için öncelikli bir adımdır.
Olay Müdahale Planı: Saldırı Geldiğinde Ne Yaparsınız?
Bir güvenlik ihlali yaşanıp yaşanmayacağı değil, ne zaman yaşanacağı sorusu artık daha gerçekçi bir başlangıç noktası. Olay müdahale planı (Incident Response Plan), tam da bu an için hazırlıktır.
Etkili bir müdahale planı şu temel bileşenleri içermelidir:
- Tespit ve sınıflandırma: Olay fark edildiğinde ilk değerlendirme nasıl yapılır?
- Kontrol altına alma: İhlalin yayılması nasıl durdurulur?
- Yok etme ve kurtarma: Kötü amaçlı yazılım temizlenir, sistemler geri yüklenir.
- İletişim protokolü: Hangi durumlarda, kimlerle ve ne zaman iletişime geçilir?
- Yasal bildirim: KVKK kapsamında 72 saatlik bildirim yükümlülüğü.
Plan kağıtta kalmadan düzenli tatbikatlarla pekiştirilmelidir. Masa başı egzersizleri (tabletop exercises), gerçek bir saldırı olmadan ekiplerin müdahale reflekslerini geliştirmesini sağlar. İhlalin ardından kapsamlı bir kök neden analizi yapılmalıdır; aynı güvenlik açığının yeniden istismar edilmesi, müdahale sürecindeki en kritik başarısızlıklardan biridir.
Tedarik Zinciri Güvenliği: Görünmeyen Risk
Bir kurumun kendi altyapısını ne kadar güçlü korusa da, entegre olduğu üçüncü taraf yazılımlar ve hizmet sağlayıcılar ayrı bir risk katmanı oluşturur. Tedarik zinciri saldırıları, güvenilir bir yazılım bileşenini ele geçirerek o bileşeni kullanan binlerce kuruluşu aynı anda etkileyebilir. Bu tehdidin somut bir örneğini Kuzey Koreli hackerların PolinRider tedarik zinciri operasyonu üzerinden incelemek mümkün.
Bu riski yönetmek için tedarikçilerin güvenlik duruşu değerlendirilmeli, minimum yetki prensibi uygulanmalı ve üçüncü taraf bağlantılar sürekli izlenmelidir. Bir hizmet sağlayıcının geniş erişim yetkisine sahip olması, o sağlayıcının güvenlik açıklarının doğrudan kuruma sızdığı anlamına gelir.
Yazılım malzeme listesi (SBOM — Software Bill of Materials), tedarik zincirindeki görünürlüğü artıran ve giderek yaygınlaşan bir uygulama olarak öne çıkıyor.
Güvenlik Kültürü: Teknik Önlemlerin Ötesi
En gelişmiş teknik altyapı bile, siber güvenlik farkındalığından yoksun bir çalışan kitlesiyle geçerliliğini kaybeder. İnsan faktörü, güvenlik zincirinin hem en zayıf halkası hem de en güçlü savunma unsurudur.
Düzenli güvenlik farkındalık eğitimleri — soyut bilgi aktarımı değil, simüle phishing testleri ve gerçekçi senaryo tatbikatları içeren programlar — çalışanların tehdit tanıma kapasitesini artırır. Eğitim sonrası ölçüm yapılmazsa programın etkinliği değerlendirilemez.
Güvenlik kültürü, cezalandırıcı değil öğretici bir çerçevede inşa edilmelidir. Hata yapan çalışanı suçlamak yerine, hatanın neden oluştuğunu anlamak ve sistemsel iyileştirmeler yapmak çok daha kalıcı sonuç üretir. Yönetim kademesinin güvenlik gündemine sahip çıkması bu süreçte belirleyici bir etkendir; güvenliği yalnızca teknik bir mesele olarak konumlandıran organizasyonlar kültürel dönüşümü gerçekleştiremiyor.
Bulut Ortamlarında Güvenlik
Kurumsal iş yüklerinin giderek daha büyük bir bölümü bulut altyapısına taşındıkça, buluta özgü güvenlik gereksinimleri ön plana çıkıyor. Bulut sağlayıcıları altyapı güvenliğini üstlenirken, veri güvenliği ve erişim yönetimi müşterinin sorumluluğunda kalmaya devam eder. Paylaşılan sorumluluk modeli olarak adlandırılan bu çerçeve, bulut geçişlerinde en sık göz ardı edilen noktaların başında geliyor.
Yanlış yapılandırılmış depolama alanları, açık bırakılan API anahtarları ve aşırı geniş IAM rolleri bulut ortamlarında en sık karşılaşılan güvenlik sorunları arasında yer alır. Bulut güvenlik duruşu yönetimi (CSPM) araçları bu riskleri sürekli olarak tarar ve raporlar.
Çoklu bulut veya hibrit yapılarda görünürlük ve tutarlı politika uygulaması daha da karmaşık bir hal alır. Merkezi bir kimlik ve erişim yönetimi çerçevesi bu karmaşıklığı kontrol altında tutmanın temel yoludur.
Güvenliğe Yatırım Yaparken Öncelik Nasıl Belirlenir?
Güvenlik bütçesi kısıtlı olan kuruluşlar için öncelik sıralaması belirleyici önem taşır. Her şeyi aynı anda uygulamak mümkün olmayabilir; ancak riski en yüksek alanların önce ele alınması, kaynakların verimli kullanımını sağlar.
Risk değerlendirmesi bu sürecin başlangıç noktasıdır. Hangi varlıklar kritik? Hangi tehditler en olası? Bir ihlalin potansiyel etkisi ne boyutta? Bu soruların yanıtları yatırım kararlarını verilere dayandırır.
Güvenlik, maliyet merkezi olarak değil iş sürekliliğinin güvencesi olarak konumlandırılmalıdır. İhlal sonrası yapılan harcamalar, önleyici yatırımların genellikle katlarını aşar. Asıl soru siber güvenliğe yatırım yapıp yapmamak değil; ne zaman, hangi alandan başlayarak ve nasıl yapılacağıdır. Kronosys Bilişim, bu soruları kurumunuza özgü bir risk profiliyle yanıtlamak için teknik danışmanlık ve çözüm desteği sunmaktadır.