KOBİ'ler İçin Siber Güvenlik ve Network Altyapısı Rehberi
Neden KOBİ'ler Birincil Hedef?
Küçük ve orta ölçekli işletmeler, siber saldırıların büyük kurumsal hedeflere kıyasla daha az ilgi çektiği yanılgısıyla hareket eder. Oysa veriler tam tersini söyler. Verizon'un yıllık Data Breach Investigations Report bulgularına göre tüm veri ihlallerinin yaklaşık yüzde kırkı doğrudan KOBİ'leri hedef almaktadır. Bu durumun ardındaki mantık saldırgan ekonomisidir: büyük kurumlar milyonlarca dolarlık güvenlik bütçesi ve uzman kadrosuyla korunurken, KOBİ'lerin büyük bölümü temel güvenlik kontrollerinden yoksundur. Bu da onları düşük maliyetli, yüksek getirili hedefler haline getirir.
📋 İçindekiler
- Neden KOBİ'ler Birincil Hedef?
- Ağ Segmentasyonu ve Sıfır Güven Mimarisi
- Donanım Seçimi: Güvenlik Duvarı ve Switch
- Kablosuz Ağ Güvenliği
- Güvenlik Duvarı Kural Yapılandırması ve IPS
- Kimlik ve Erişim Yönetimi
- Çok Faktörlü Kimlik Doğrulama
- Endpoint Güvenliği ve EDR
- Yama Yönetimi ve Güvenlik Açığı Taraması
- Yedekleme ve İş Sürekliliği
- Güvenlik Farkındalığı Eğitimi
- Olay Müdahale Planı ve Log Yönetimi
- Uyumluluk ve Yasal Gereksinimler
- Güvenlik Olgunluk Yolculuğu: Öncelikler ve Yol Haritası
Saldırıların KOBİ'lere yönelik sonuçları ise orantısız derecede ağırdır. IBM'in araştırmalarına göre KOBİ ölçeğindeki bir işletmede ortalama veri ihlali maliyeti üç milyar doları aşabilmekte; bu rakam pek çok KOBİ için fiilen kapanma anlamına gelmektedir. Doğrudan maddi zararın ötesinde itibar kaybı, müşteri güveninin sarsılması ve KVKK ile GDPR kapsamındaki yasal yaptırımlar uzun vadeli hasarı daha da derinleştirir. Bu rehber, bir KOBİ'nin sıfırdan ya da mevcut altyapısını güçlendirerek kurumsal düzeyde güvenlik olgunluğuna ulaşması için gereken adımları teknik bir perspektiften ele almaktadır.
Ağ Segmentasyonu ve Sıfır Güven Mimarisi
Modern ağ güvenliğinin çıkış noktası "hiçbir şeye güvenme, her şeyi doğrula" ilkesine dayanan Sıfır Güven (Zero Trust) yaklaşımıdır. Geleneksel çevre güvenliği modeli ağ içindeki her cihazın güvenilir olduğunu varsayar; bu yaklaşım iç tehditlere ve yanal hareket (lateral movement) saldırılarına karşı tamamen yetersizdir. Sıfır Güven mimarisinde ağ konumu değil kimlik ve bağlam esas alınır: bir kullanıcı ya da cihaz nerede olduğundan bağımsız olarak kimliğini sürekli kanıtlamak zorundadır.
Bu mimarinin en temel uygulaması ağ segmentasyonudur. VLAN yapısıyla farklı departmanlar veya işlev grupları mantıksal olarak birbirinden ayrılır. Muhasebe, üretim, misafir Wi-Fi ve IoT cihazlarının ayrı VLAN'larda tutulduğu tipik bir KOBİ kurulumunda misafir ağından şirket sunucularına erişim güvenlik duvarı tarafından tamamen engellenir; şirket içi bir kullanıcı ise yalnızca işiyle ilgili sistemlere ulaşabilir. Dışarıya açık web ve e-posta sunucuları DMZ (Demilitarized Zone) adı verilen ayrı bir bölgede tutularak iç ağdan izole edilir; böylece bu sunucuların ele geçirilmesi iç ağı doğrudan tehlikeye atmaz.
Daha ileri bir adım olan mikrosegmentasyon, aynı VLAN içindeki cihazlar arası trafiği de kısıtlar ve özellikle fidye yazılımı yayılımının önüne geçmede belirleyici rol oynar. Pratik açıdan bir KOBİ; yönetim arayüzleri için bir VLAN, şirket sunucuları için bir VLAN, ofis iş istasyonları için bir VLAN, misafir interneti için tam izole bir VLAN, IoT ve yazıcı cihazları için ayrı bir VLAN ve IP kameralar için yalıtılmış bir VLAN ile makul düzeyde güvenli ve yönetilebilir bir ağ mimarisi elde eder. Bu yapının kilit ilkesi her VLAN arası geçişin güvenlik duvarından geçmesi ve yalnızca açıkça tanımlanmış servislerin iletişimine izin verilmesidir.
Donanım Seçimi: Güvenlik Duvarı ve Switch
Kurumsal ağın ilk savunma hattı olan güvenlik duvarı seçiminde KOBİ'ler genellikle UTM (Unified Threat Management) veya yeni nesil güvenlik duvarı (NGFW) kategorisine yönelir. Fortinet FortiGate 60F ve 80F serisi, IPS, antivirüs ve web filtrelemeyi tek cihazda sunan ve KOBİ bütçelerine uygun maliyet-performans dengesiyle öne çıkar; aynı zamanda SD-WAN desteğiyle birden fazla internet bağlantısını akıllıca yönetir. Palo Alto Networks PA-220 ve PA-440 serisi, uygulama katmanında derin paket incelemesi (DPI) ve güçlü görünürlük yetenekleriyle sektörde referans sayılır; ancak toplam sahip olma maliyeti daha yüksektir. Teknik yetkinliği olan ekipler için pfSense ya da OPNsense gibi açık kaynak çözümler donanım maliyetini önemli ölçüde düşürür; ticari destek ve donanım garantisi için Netgate cihazları değerlendirilebilir. Cisco Meraki MX serisi ise bulut yönetimli yapısı ve kurulum kolaylığıyla teknik kadrosu sınırlı KOBİ'ler için cazip bir seçenektir; ancak abonelik modelinin uzun vadeli maliyeti göz önünde bulundurulmalıdır.
Switch seçiminde yönetilebilir (managed) cihazlar zorunludur. Yönetilemeyen (unmanaged) switch VLAN, QoS, port güvenliği ve trafik izleme gibi tüm güvenlik özelliklerini devre dışı bırakır ve ağı görünmez bir kara kutuya dönüştürür. Minimum gereksinim 802.1Q VLAN etiketlemesini destekleyen Layer 2 managed switch'tir. Bu cihaz ayrıca port security ile MAC adresi filtreleme ve sınırlama, sahte DHCP sunucusu saldırılarına karşı koruma sağlayan DHCP snooping, ARP zehirleme saldırılarını engelleyen Dynamic ARP Inspection ve ağ döngülerini önleyen STP/RSTP özelliklerini barındırmalıdır. Cisco Catalyst 1000 ve 2960 serisi, HP Aruba 1930 ve Ubiquiti UniFi Switch Pro bu gereksinimleri karşılayan ve KOBİ segmentinde yaygın tercih edilen modellerdir.
Kablosuz Ağ Güvenliği
Kablosuz ağda WPA3 Enterprise standardı hedeflenmeli, en azından WPA2 Enterprise kullanılmalıdır. WPA2-Personal yapılandırması tüm kullanıcıların aynı ağ parolasını paylaşmasını gerektirdiğinden, bir çalışanın ayrılması veya parolanın herhangi bir yolla sızması durumunda tüm kablosuz güvenlik sıfırlanır ve parolanın tüm kullanıcılara dağıtılması gerekmektedir; bu durum hem operasyonel yük hem de kritik güvenlik açığıdır.
802.1X kimlik doğrulamasıyla her kullanıcıya bireysel kimlik bilgisi atanması bu riski ortadan kaldırır. Bunun için bir RADIUS sunucusu gerekmekte olup Microsoft NPS (Network Policy Server) Active Directory ortamına ücretsiz entegrasyon sağlarken FreeRADIUS açık kaynak alternatif olarak kullanılabilir. Misafir ağı kesinlikle ayrı bir SSID ve VLAN üzerinde yayınlanmalı, misafir cihazlarının birbirleriyle haberleşmesini engelleyen istemci izolasyonu aktif edilmeli ve bu ağdan yalnızca internet erişimine izin verilmelidir. Access point yönetim arayüzlerine yalnızca yönetim VLAN'ından erişilmesine izin verilmeli; fabrika çıkışı parola ve SSID'ler mutlaka değiştirilmelidir.
Güvenlik Duvarı Kural Yapılandırması ve IPS
Güvenlik duvarı kuralları "varsayılan reddet, gereken izin ver" (default deny, explicit permit) prensibine dayanmalıdır. Pek çok KOBİ tam tersini yapar: her şeye izin verir, sorun çıkınca engellemeye çalışır. Bu yaklaşım güvenlik değil güvenlik illüzyonu üretir. Kural kümesinin tepesinde yalnızca yönetim VLAN'ından erişilebilen yönetim trafiği yer almalı; iç ağlar arası trafik en az ayrıcalık prensibine göre yalnızca gerekli portlara indirgenmeli ve tüm kural kümesinin sonunda "her şeyi engelle ve logla" biçiminde bir varsayılan kural bulunmalıdır. Bu son kural olmadan erişim reddedilen trafik sessizce düşürülür ve görünürlük kaybolur.
Outbound trafiği kısıtlamak da en az inbound trafik kadar önemlidir; ancak bu nokta çoğu zaman göz ardı edilir. Zararlı bir yazılım, komuta-kontrol (C2) sunucusuna bağlanmak için 443 numaralı port üzerinden şifreli trafik gönderebilir ve bu trafik görünürde meşru web trafiğiyle ayırt edilemez. DNS filtreleme bilinen zararlı alanlara yapılan sorguları engeller; URL kategori filtreleme ise iş dışı ve yüksek riskli kategorilere erişimi kısıtlar. Uygulama tanıma (application identification) meşru görünen protokoller üzerinden yapılan tünelleme girişimlerini tespit eder.
IPS (Intrusion Prevention System) motoru bilinen saldırı imzalarını gerçek zamanlı olarak tespit edip engeller. IPS etkinliği büyük ölçüde güncel imzaya bağlı olduğundan otomatik güncelleme zorunlu tutulmalı ve güncelleme lisansının süresi düzenli olarak izlenmelidir. IPS başlangıçta detection modunda çalıştırılmalı; ortama özgü yanlış pozitifler (false positive) tespit edildikten ve kural istisnalar oluşturulduktan sonra prevention moduna alınmalıdır. Günümüzde web trafiğinin büyük bölümü şifreli olduğundan SSL/TLS derin incelemesi (SSL deep inspection) gerçek anlamda tehdit görünürlüğü için kritik öneme sahiptir; ancak bu özellik hem performans maliyeti hem de sertifika güven zinciri yönetimi gerektirir. Minimum olarak yüksek riskli trafik kategorilerinde TLS incelemesi aktif edilmelidir.
Kimlik ve Erişim Yönetimi
Kullanıcı hesaplarının bireysel cihazlarda yönetildiği "workgroup" modeli, KOBİ büyüdükçe yönetilemez hale gelir ve ciddi güvenlik açıkları doğurur. İşten ayrılan bir çalışanın hesabını devre dışı bırakmak bile onlarca cihazda ayrı ayrı yapılması gereken bir işleme dönüşür. Windows Server Active Directory (AD) veya açık kaynak alternatifi Samba AD ile merkezi kimlik yönetimine geçiş hem güvenlik hem yönetilebilirlik açısından dönüştürücü bir adımdır. AD üzerinden dağıtılan Grup Politikaları (GPO) ile tüm istemci cihazlara merkezi güvenlik politikası uygulanır: USB bağlantı noktalarının devre dışı bırakılması, ekran koruyucu kilidi süreleri, Windows Defender yapılandırması, PowerShell çalıştırma kısıtlamaları ve otomatik güncelleme politikaları birkaç tıklamayla tüm kuruma yayılabilir.
Active Directory parola politikası minimum uzunluk, karmaşıklık gereksinimi, geçmiş ve hesap kilitleme eşiği dahil olmak üzere merkezi olarak belirlenir. Denetim logları sayesinde başarılı ve başarısız oturum açma girişimleri, dosya erişim olayları ve politika değişiklikleri merkezi olarak izlenebilir hale gelir. Microsoft 365 kullanan KOBİ'ler için Azure Active Directory (Microsoft Entra ID) entegrasyonu hibrit ortamda çalışan koşullu erişim (Conditional Access) politikaları, bulut uygulamalarına çoklu oturum açma (SSO) ve cihaz uyumluluk kontrolleri gibi yetenekler ekler. Entra ID P1 lisansı bu özellikler için minimum yatırım olarak değerlendirilebilir.
Ayrıcalıklı erişim yönetimi özel bir dikkat gerektirir. Her BT personelinin günlük işler için standart bir kullanıcı hesabı, yönetimsel görevler için ayrı bir yönetici hesabı olmalıdır; yönetici hesaplarının e-posta okuma veya web gezintisi gibi günlük aktivitelerde kullanılması ciddi risk oluşturur. Yerel yönetici parolaları için Microsoft LAPS (Local Administrator Password Solution) her makinenin yerel yönetici parolasını otomatik olarak benzersiz ve döngüsel tutarak yanal hareket saldırılarında kritik bir engel görevi görür; ücretsiz ve Active Directory'ye entegre bu çözüm tüm Windows ortamları için uygulanması gereken temel bir kontrol olarak değerlendirilebilir. Tüm yetki yükseltme işlemleri loglanmalı ve düzenli aralıklarla gözden geçirilmelidir.
Çok Faktörlü Kimlik Doğrulama
Veri ihlallerinin büyük çoğunluğu çalınan veya zayıf kimlik bilgileri üzerinden gerçekleşir. Çok faktörlü kimlik doğrulama (MFA) bu riski dramatik biçimde azaltır; Microsoft'un araştırmalarına göre MFA otomatik kimlik bilgisi saldırılarının yüzde doksandokuzunu engeller. MFA uygulamasında öncelik sırasına dikkat edilmelidir. En kritik alan VPN ve uzaktan erişim sistemleridir; ardından Business Email Compromise (BEC) saldırılarının birincil giriş noktası olan kurumsal e-posta sistemleri (Microsoft 365, Google Workspace) gelir. Finansal sistemler, muhasebe yazılımları ve ERP uygulamaları yüksek değerli hedefler olduğundan bir sonraki önceliği oluşturur. Domain yöneticileri ve diğer ayrıcalıklı hesaplar için MFA istisnasız zorunlu tutulmalı ve bu kural politika belgesiyle desteklenmelidir.
MFA yöntemi seçerken güvenlik ve kullanım kolaylığı dengesini gözetmek gerekir. SMS tabanlı tek kullanımlık şifreler, SIM değiştirme (SIM swapping) saldırılarına karşı savunmasız olduğundan mümkünse tercih edilmemelidir; bu yöntem hiç yoktan iyidir ama hedefli saldırılara karşı güvenilir değildir. TOTP tabanlı authenticator uygulamaları (Microsoft Authenticator, Google Authenticator, Authy) orta düzeyde güvenlik sunar ve kurumsal ortamlar için makul bir başlangıç noktasıdır. Push notification yöntemi kullanım kolaylığı açısından üstün olmakla birlikte "MFA yorgunluğu" saldırılarına (sürekli push talebi göndererek kullanıcıyı onaylamaya zorlamak) karşı ek önlemler gerektirir; numara eşleştirme ve coğrafi konum doğrulama bu riski azaltır. FIDO2 standartlı passkey'ler ve fiziksel donanım tokenları (YubiKey) en yüksek güvenliği ve phishing saldırılarına karşı tam direnci sağlar; ayrıcalıklı hesaplar için bu yöntemler tercih edilmelidir.
Endpoint Güvenliği ve EDR
Geleneksel antivirüs imza tabanlı çalışır ve bilinmeyen sıfır gün (zero-day) tehditlerle dosyasız (fileless) saldırılara karşı yetersizdir. Modern EDR (Endpoint Detection and Response) çözümleri davranış analizi, makine öğrenmesi ve tehdit avı (threat hunting) yetenekleriyle bu açığı kapatır; bir tehdit gerçekleştiğinde yalnızca tespit etmekle kalmaz, otomatik yanıt ve izolasyon yetenekleriyle saldırının yayılmasını sınırlar. Microsoft 365 aboneliğiyle birlikte gelen Microsoft Defender for Endpoint, özellikle M365 ortamındaki KOBİ'ler için mevcut lisans kapsamında kapsamlı bir başlangıç noktası sunar. CrowdStrike Falcon ve SentinelOne Singularity, sektörde referans ürünler olarak kabul görür; daha yüksek maliyetleri gelişmiş tehdit görünürlüğü ve özerk yanıt yetenekleriyle dengelenir. Sophos Intercept X KOBİ segmentinde güçlü bir konumdayken Malwarebytes ThreatDown kısıtlı bütçelere sahip küçük işletmeler için makul bir seçenektir.
EDR çözümlerinde yalnızca yüklemenin yeterli olmadığını vurgulamak gerekir. Oluşturulan uyarıların düzenli olarak incelenmesi, ortama özgü yanlış pozitifler için ince ayar yapılması ve kritik uyarılar için net eskalasyon süreçlerinin tanımlanması zorunludur. Kendi güvenlik operasyon merkezi (SOC) kurmak için yeterlı kaynağı olmayan KOBİ'ler için Yönetilen EDR (MDR) hizmetleri bu operasyonel yükü üstlenerek 7/24 izleme imkânı sağlar; bu model, güvenlik uzmanlığını hizmet olarak satın almak isteyen KOBİ'ler için değerli bir seçenektir.
Yama Yönetimi ve Güvenlik Açığı Taraması
Siber saldırıların büyük bölümü yaması yayınlanmış ancak uygulanmamış güvenlik açıklarından yararlanır. Bu gerçek, yama yönetimini teknik bir detay olmaktan çıkarıp stratejik bir güvenlik kontrolüne dönüştürür. İşletim sistemi yamaları için otomatik dağıtım, büyük sürüm güncellemeleri için ise test ortamında doğrulama zorunlu tutulmalıdır. Kritik güvenlik yamaları için bekleme penceresi mümkün olduğunca kısaltılmalı; yama uygulamasını engelleyen iş gerekçeleri belgelenip izlenmelidir.
Üçüncü taraf uygulamalar çoğu zaman işletim sisteminden çok daha fazla güvenlik açığı barındırır ve bu uygulamaların büyük bölümü otomatik güncelleme mekanizmasına sahip değildir. Web tarayıcıları, PDF okuyucular, Java çalışma ortamı, ofis yazılımları ve medya oynatıcılar bu kategorinin başında gelir. Patch My PC ve NinjaRMM gibi araçlar üçüncü taraf uygulama güncellemelerini merkezi olarak yönetir ve KOBİ'lerin bu alandaki kör noktasını kapatır. Düzenli güvenlik açığı taraması (vulnerability scanning) ise yamalanmamış sistemleri, yanlış yapılandırmaları ve gereksiz açık portları tespit etmek için kullanılır; Tenable Nessus Essentials sürümü veya OpenVAS bu amaçla ücretsiz olarak kullanılabilir.
Yedekleme ve İş Sürekliliği
Fidye yazılımı saldırıları ve donanım arızaları karşısında yedekleme stratejisi KOBİ'nin yaşam sigortasıdır. Sektörde kabul görmüş 3-2-1 çerçevesi şu ilkeyi tanımlar: verinin en az üç kopyası bulunmalı, bu kopyalar iki farklı ortam türünde (örneğin yerel disk ve bulut) saklanmalı ve en az bir kopya farklı bir coğrafi konumda ya da çevrimdışı depolamada tutulmalıdır. Fidye yazılımlarının ağ paylaşımlarına ulaşıp yedek hedefleri de şifreleyebildiği bilindiğinden, en az bir yedek kopyanın değiştirilemez (immutable) depolama üzerinde tutulması zorunludur; değiştirilemez bulut depolama (AWS S3 Object Lock, Azure Blob Storage WORM politikaları) bu ihtiyacı karşılar.
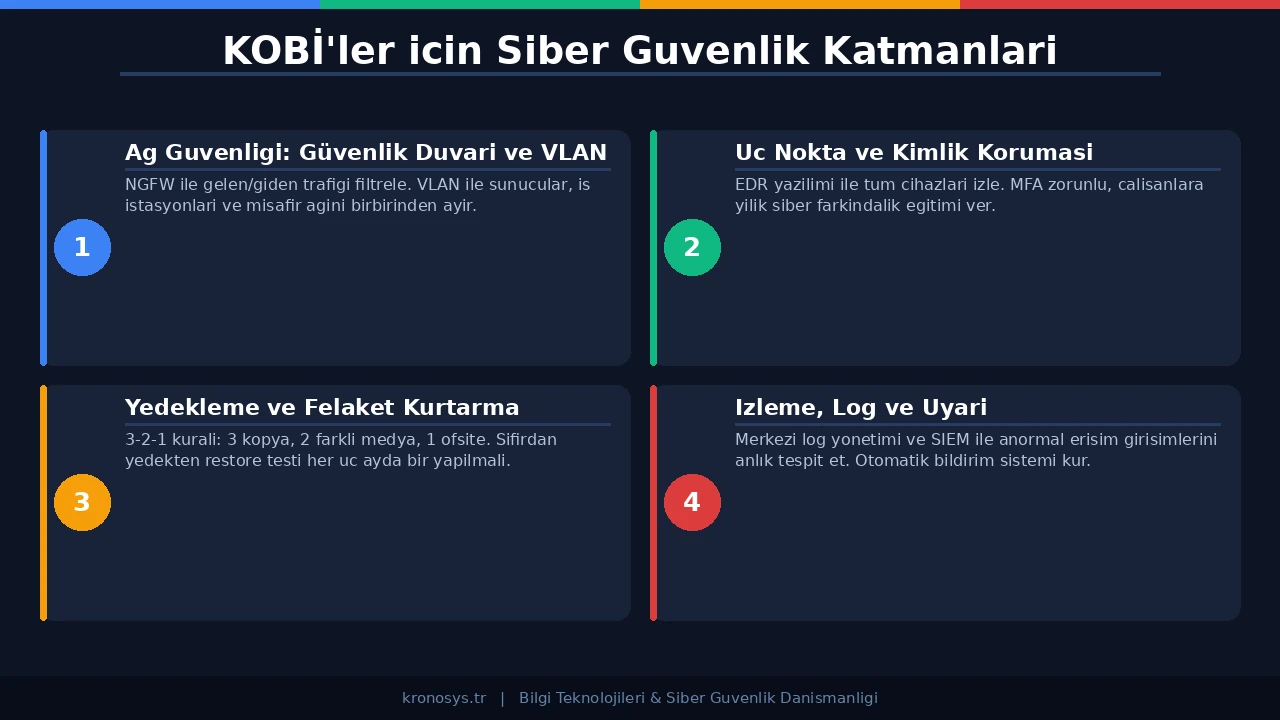
Yedeklemenin gerçekten çalıştığını test etmeden güvenilir saymak yanıltıcıdır. Aylık test geri yükleme belirli dosyaların ya da sistemlerin gerçekten kurtarılabildiğini doğrular; bu test yapılmadan yedekleme sistemi işe yarar olduğu test gününe kadar sınırsız iyimserlikle güvenilir sayılır. Kurtarma Noktası Hedefi (RPO) ne kadar veri kaybının kabul edilebilir olduğunu, Kurtarma Süresi Hedefi (RTO) ise sistemlerin ne kadar sürede yeniden çalışır hale gelmesi gerektiğini tanımlar. Bu hedefler iş gereksinimlerine göre belirlenmeli ve yedekleme stratejisi bu değerlere göre tasarlanmalıdır.
Güvenlik Farkındalığı Eğitimi
Teknik kontrolların yanı sıra insan faktörü siber güvenliğin en kritik ve en çok ihmal edilen boyutunu oluşturur. Sosyal mühendislik saldırıları, özellikle hedefli kimlik avı (spear phishing) e-postaları, kurumsal ağlara sızmada kullanılan en yaygın ilk erişim vektörüdür. Güvenlik farkındalığı eğitimi yılda bir gerçekleştirilen zorunlu bir slayt sunumundan ibaret olmamalıdır; düzenli simülasyonlar, kısa ve sık içerikler ile gerçek olaylardan alınan dersler üzerine kurulu sürekli bir süreç olarak tasarlanmalıdır.
KnowBe4, Proofpoint Security Awareness ve Cofense gibi platformlar gerçekçi kimlik avı simülasyonları göndererek kullanıcıların farkındalığını ölçer ve tıklayanları anında eğitimle yönlendirir. Simülasyon tıklama oranlarının zamanla düşmesi eğitimin etkinliğini gösteren en nesnel metriktir. Eğitim içerikleri kimlik avı e-postalarını tanıma, güçlü parola seçimi ve parola yöneticisi kullanımı, sosyal mühendislik senaryoları, güvenli veri işleme kuralları ve şüpheli olayları bildirme prosedürlerini kapsamalıdır. Çalışanların şüpheli durumları cezalandırılma korkusu olmadan bildirmesini kolaylaştıran bir kültür, güvenlik ekibinin erken uyarı sisteminin temel bileşenidir.
Olay Müdahale Planı ve Log Yönetimi
Hiçbir güvenlik altyapısı sıfır ihlal garantisi veremez; bu nedenle bir olayın gerçekleştiğinde nasıl hareket edileceğini önceden planlamak zorunludur. Olay müdahale planı tespit, sınırlama, yok etme, kurtarma ve öğrenilen dersler aşamalarını kapsar. KOBİ ölçeğinde bu plan standart bir işletim prosedürü olarak belgelenmiş, sorumlu personele duyurulmuş ve yılda en az bir kez masa başı tatbikatla (tabletop exercise) test edilmiş olmalıdır. Bir ihlal anında kimin ne yapacağının net olarak tanımlanmış olması panik kararlarını önler ve toparlanma süresini kısaltır.
SIEM (Security Information and Event Management) sistemleri farklı kaynaklardan gelen logları merkezi olarak toplar, ilişkilendirir ve anlamlı uyarılar üretir. Microsoft Sentinel, Microsoft 365 ortamıyla derin entegrasyonu sayesinde M365 kullanan KOBİ'ler için erişilebilir bir başlangıç noktasıdır. Wazuh tamamen ücretsiz ve açık kaynak bir SIEM ve XDR platformu olarak teknik yetkinliği olan ekipler için güçlü bir alternatif sunar. SIEM yatırımının fayda sağlaması için log kaynaklarının doğru yapılandırılması ve oluşturulan uyarıların düzenli olarak incelenmesi şarttır. Asla gözden geçirilmeyen uyarılar üretmek güvenlik operasyonuna katkı sağlamaz; aksine uyarı yorgunluğuna yol açarak gerçek tehditlerin göz ardı edilmesine neden olur.
Uyumluluk ve Yasal Gereksinimler
KOBİ'lerin faaliyet gösterdiği sektör ve coğrafyaya göre çeşitli düzenleyici gereklilikler geçerlidir. Türkiye'de 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kişisel veri işleyen her işletmeyi bağlar; veri envanteri oluşturma, açık rıza mekanizmaları, teknik ve idari tedbirler ile ihlal bildirimi yükümlülükleri bu kapsama girer. Avrupa Birliği ile iş yapan veya AB vatandaşlarının verilerini işleyen KOBİ'ler GDPR kapsamına girer ve ihlal durumunda yıllık global cirosun yüzde dördüne kadar ulaşabilen yaptırımlarla karşılaşabilir. Kart ödemeleri kabul eden işletmeler PCI DSS standardına, sağlık sektöründeki KOBİ'ler ise HIPAA veya ulusal sağlık veri düzenlemelerine tabidir.
Bu uyumluluk gereksinimlerinin büyük çoğunluğu iyi siber güvenlik pratikleriyle örtüşmektedir. Erişim kontrolü, veri şifreleme, log tutma ve ihlal bildirimi gibi yükümlülükler sağlam bir güvenlik altyapısının doğal çıktılarıdır. Uyumluluğu bir hedef olarak değil, güvenlik yolculuğunun bir yan ürünü olarak değerlendirmek hem yasal riskleri azaltır hem de operasyonel karmaşıklığı düşürür. Düzenleyici gereksinimleri karşılamak için yapılan yatırımlar bir maliyet değil, işletmeyi olası yaptırımlardan ve itibar zararından koruyan sigortadır.
Güvenlik Olgunluk Yolculuğu: Öncelikler ve Yol Haritası
Siber güvenlik tek seferlik bir proje değil, sürekli gelişen tehdit ortamına paralel sürdürülen bir süreçtir. KOBİ'lerin kısıtlı bütçe ve insan kaynağıyla maksimum etki yaratabilmesi için önceliklendirme belirleyici önem taşır. İlk aşamada odaklanılması gereken temel kontroller şöyle sıralanabilir: MFA'nın tüm kritik sistemlere uygulanması, düzenli ve test edilmiş bir yedekleme stratejisinin devreye alınması, işletim sistemi ve uygulamaların düzenli yamalanması ve personelin sosyal mühendislik saldırılarına karşı eğitilmesi. Bu dört kontrol, en yaygın saldırı vektörlerinin büyük bölümünü görece düşük maliyetle kapatır.
İkinci aşamada ağ segmentasyonu ve güvenlik duvarı politikalarının sıkılaştırılması, EDR çözümünün devreye alınması, merkezi kimlik yönetimine geçiş ve log merkezi oluşturma yer alır. Üçüncü aşamada ise olay müdahale planının hazırlanıp tatbikatla test edilmesi, düzenleyici uyumluluk gereksinimlerinin belgelenmesi ve otomatize güvenlik açığı tarama programının kurulması hedeflenir. Her KOBİ bu yol haritasını kendi tehdit modeline, sektörüne, müşteri kitlesine ve bütçesine göre uyarlamalı; güvenlik yatırımlarını olası bir ihlal maliyetiyle kıyaslayan bir risk perspektifiyle değerlendirmelidir.
Siber güvenliği sıfır riske indirgemek mümkün değildir; gerçekçi hedef riski kabul edilebilir düzeye çekerek iş sürekliliğini güvence altına almaktır. Bu rehberde ele alınan her katman birbiriyle entegre çalışan savunma derinliği (defense in depth) mimarisinin bir parçasıdır. Bir katmanın aşılması durumunda diğer katmanlar tehdidi sınırlamaya ve zararı en aza indirmeye devam eder. KOBİ'nin bu yolculuğa nereden başladığından bağımsız olarak, atılan her adım saldırganlara karşı direnci artırır ve işletmenin uzun vadeli sürdürülebilirliğini güçlendirir.