2026’da Rehber Uyumunu Ertelemek Neden Riskli?
📋 İçindekiler
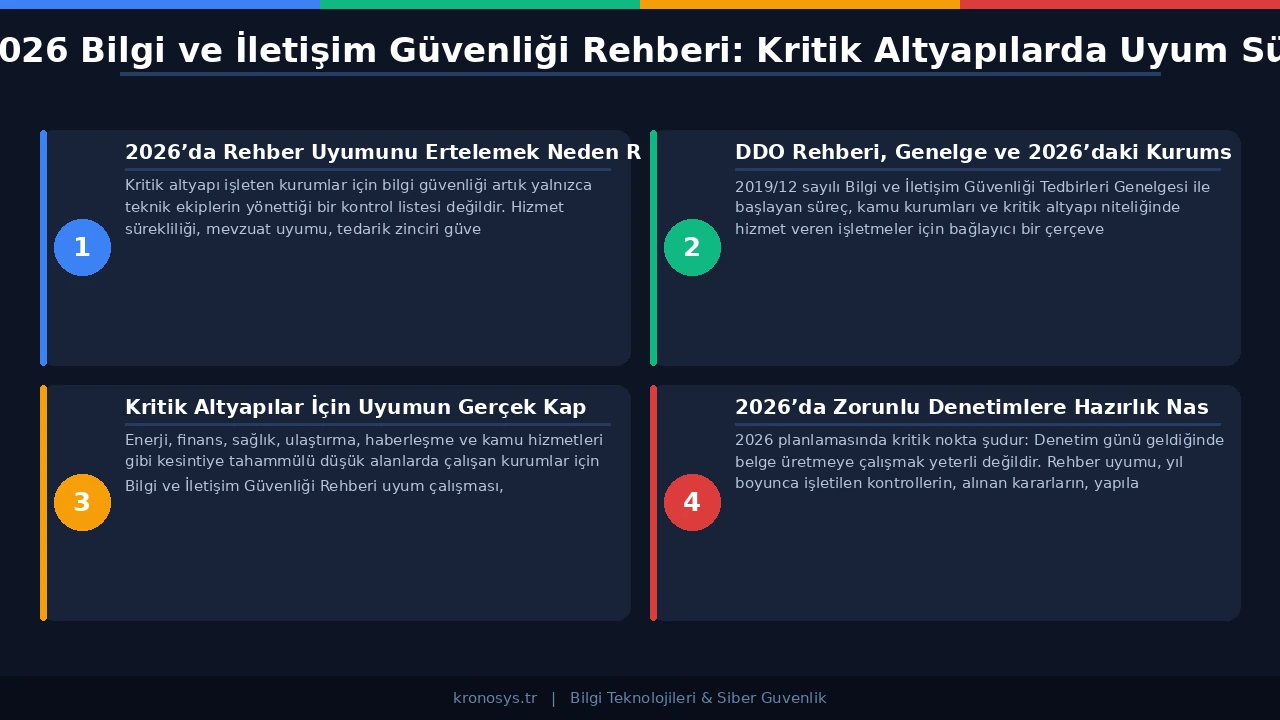
- 2026’da Rehber Uyumunu Ertelemek Neden Riskli?
- DDO Rehberi, Genelge ve 2026’daki Kurumsal Sorumluluk
- Kritik Altyapılar İçin Uyumun Gerçek Kapsamı
- 2026’da Zorunlu Denetimlere Hazırlık Nasıl Yapılmalı?
- Altyapı İyileştirmelerinde Önceliklendirme
- Kamu ve Finans Siber Güvenlik Uyumunda Öne Çıkan Farklar
- ISO 27001 ile Rehber Uyumunu Karıştırmamak Gerekir
- Denetimde Sorun Çıkaran Tipik Eksikler
- 2026 Uyum Programı İçin Yol Haritası
- Yönetim Kurulu ve Üst Yönetim İçin Risk Dili
- Kronosys ile Rehber Uyum Sürecini Denetlenebilir Hale Getirin
Kritik altyapı işleten kurumlar için bilgi güvenliği artık yalnızca teknik ekiplerin yönettiği bir kontrol listesi değildir. Hizmet sürekliliği, mevzuat uyumu, tedarik zinciri güvenliği ve kurumsal risk yönetimiyle doğrudan bağlantılı bir yönetim konusudur.
2019/12 sayılı Bilgi ve İletişim Güvenliği Tedbirleri Genelgesi ile başlayan süreç, kamu kurumları ve kritik altyapı niteliğinde hizmet veren işletmeler için bağlayıcı bir çerçeve oluşturdu. Rehberin ilk yayımlanma amacı, kurumların bilgi ve iletişim güvenliği tedbirlerini aynı sistematik içinde uygulaması ve denetimlerin ortak bir yöntemle yürütülmesiydi. 2026 itibarıyla konu yalnızca “rehbere uyum sağladık mı?” sorusundan ibaret değildir. Artık denetlenebilir, sürdürülebilir ve kanıtlanabilir bir güvenlik yönetimi kurulup kurulmadığına bakılıyor.
Enerji, finans, sağlık, ulaştırma, haberleşme ve kamu hizmetleri gibi kesintiye tahammülü düşük alanlarda çalışan kurumlar için Bilgi ve İletişim Güvenliği Rehberi uyum çalışması, teknik bir iyileştirme projesinden çok kurumsal dayanıklılık programıdır. Rehber kapsamındaki yükümlülükler; varlık envanterinden erişim yönetimine, ağ güvenliğinden olay müdahalesine, yedeklemeden tedarikçi yönetimine kadar geniş bir alanı kapsar.
2026 planlamasında kritik nokta şudur: Denetim günü geldiğinde belge üretmeye çalışmak yeterli değildir. Rehber uyumu, yıl boyunca işletilen kontrollerin, alınan kararların, yapılan testlerin ve giderilen açıklıkların izlenebilir olmasını gerektirir. Erteleme ise denetim dönemine sıkışan bir dokümantasyon telaşına ve kurum genelinde kontrol edilemeyen bir risk birikimine yol açar.
DDO Rehberi, Genelge ve 2026’daki Kurumsal Sorumluluk
Bilgi ve İletişim Güvenliği Rehberi’nin temeli, 06.07.2019 tarihli ve 2019/12 sayılı Cumhurbaşkanlığı Genelgesi’ne dayanır. Genelge, kamu kurumları ile kritik altyapı hizmeti veren işletmelerde uygulanacak bilgi ve iletişim güvenliği tedbirlerinin belirlenmesini amaçladı. Rehber ise bu çerçevenin teknik ve idari uygulama zeminini oluşturdu.
Kurumlar arasında hâlâ “Dijital Dönüşüm Ofisi genelgesi yalnızca kamu kurumlarını ilgilendirir” şeklinde yaygın bir yanlış algı bulunuyor. Oysa genelge ve rehber, yalnızca klasik kamu idarelerini değil, kritik altyapı niteliğinde hizmet veren özel işletmeleri de kapsayan bir güvenlik mimarisi ortaya koyar. Kapsam değerlendirmesinde esas ölçüt kurumun statüsü değil, verdiği hizmetin kritikliğidir.
2026 açısından önemli bir diğer nokta, uyum ve denetim faaliyetlerinin kurumsal sahipliğidir. Dijital Dönüşüm Ofisi’nin siber güvenlik alanındaki görevlerinin Siber Güvenlik Başkanlığı’na aktarılmasıyla birlikte, Bilgi ve İletişim Güvenliği Rehberi uyum, denetim ve gözetim faaliyetlerinin Başkanlık bünyesinde sürdürüleceği duyuruldu. BİGDES’in de rehber kapsamındaki bilgi, belge, şablon ve formlar için kullanılmaya devam ettiği belirtiliyor. Bu geçiş, kurumların uyum sorumluluğunu ortadan kaldırmaz; aksine sürecin daha merkezi ve izlenebilir hale geldiğini gösterir. Ayrıntı için DEÜ Bilgi İşlem Dairesi duyurusu incelenebilir.
Siber Güvenlik Başkanlığı’nın sıkça sorulan sorular bölümünde de 2019/12 sayılı Genelge kapsamındaki kurum ve kuruluşlar için yılda en az bir kez zorunlu denetim şartına işaret ediliyor. Bu ifade, 2026 planlamasında denetimi “gerektiğinde yapılacak faaliyet” olmaktan çıkarıp yıllık yönetişim döngüsünün sabit bir parçası haline getirir. Güncel açıklamalar için Siber Güvenlik Başkanlığı SSS sayfası takip edilebilir.
Kritik Altyapılar İçin Uyumun Gerçek Kapsamı
Kritik altyapılar siber güvenlik açısından farklı bir risk profiline sahiptir. Bir banka uygulamasının saatlerce erişilememesi, bir enerji dağıtım ağında kontrol sistemlerinin etkilenmesi ya da bir sağlık kuruluşunda hasta verilerine erişimin kesilmesi yalnızca teknik arıza olarak değerlendirilemez. Bu tür kesintiler operasyonel, hukuki, finansal ve itibari sonuçlar doğurur.
Rehber uyumu bu nedenle yalnızca “hangi güvenlik ürünleri kullanılıyor?” sorusuna cevap aramaz. Kurumun varlıklarını nasıl sınıflandırdığı, riskleri nasıl önceliklendirdiği, erişimleri nasıl yönettiği, kayıtları nasıl tuttuğu, olayları nasıl ele aldığı ve süreklilik senaryolarını nasıl test ettiği birlikte değerlendirilir.
Kritik altyapı kurumlarında uyum çalışması şu başlıklara özellikle odaklanmalıdır:
- Bilgi varlıklarının güncel envanteri
- Varlıkların kritiklik derecelerine göre sınıflandırılması
- Ağ segmentasyonu ve yetkisiz erişim kontrolleri
- Kimlik doğrulama ve ayrıcalıklı hesap yönetimi
- Log toplama, izleme ve korelasyon altyapısı
- Zafiyet yönetimi ve yama süreçleri
- Olay müdahale planları
- Yedekleme, geri dönüş ve iş sürekliliği testleri
- Tedarikçi ve dış kaynak hizmet güvenliği
- Kurumsal politika, prosedür ve kanıt yönetimi
Bu başlıkların her biri denetimde ayrı ayrı değerlendirilebilir. Daha önemlisi, yalnızca politika dokümanı yazmak yeterli değildir. Politikanın uygulandığını gösteren kayıt, karar, test sonucu, onay, rapor ve iyileştirme aksiyonu gerekir. Kontrolün hem tasarlanmış hem de fiilen işletiliyor olması, denetimde aranan asıl kanıttır.
2026’da Zorunlu Denetimlere Hazırlık Nasıl Yapılmalı?
Siber güvenlik denetimi, kurumun belirli bir tarihte çekilmiş fotoğrafı değildir. Sağlıklı bir denetim, yıl içinde yürütülen kontrollerin ve güvenlik yönetimi disiplininin doğrulanmasıdır. Bu nedenle 2026 uyum programı, denetim tarihinden birkaç hafta önce başlatılacak bir dokümantasyon çalışması olarak tasarlanmamalıdır.
İlk adım kapsamın netleştirilmesidir. Kurum hangi hizmetleri, sistemleri, veri merkezlerini, bulut ortamlarını, uygulamaları, ağ bileşenlerini ve üçüncü taraf bağlantılarını rehber kapsamına alacağını açıkça belirlemelidir. Kapsam belirsiz kaldığında denetim hazırlığı dağılır; bazı kritik sistemler gözden kaçar, bazı düşük riskli varlıklara gereğinden fazla kaynak ayrılır.
İkinci adım varlık ve süreç eşleştirmesidir. Her sunucu, uygulama, veri tabanı, ağ cihazı veya bulut servisi tek başına anlamlı değildir. Bu varlıkların hangi iş sürecini desteklediği, hangi veri sınıfını işlediği ve kesinti halinde hangi etkiyi doğuracağı belirlenmelidir.
Üçüncü adım kontrol boşluklarının çıkarılmasıdır. Rehberde beklenen tedbirlerle mevcut durum karşılaştırılmalı, eksikler teknik, idari ve operasyonel olarak ayrıştırılmalıdır. Örneğin MFA eksikliği teknik bir konu gibi görünür; ancak ayrıcalıklı hesap politikası, kullanıcı yaşam döngüsü ve denetim izi yoksa sorun yönetimsel boyuta da taşınır.
Dördüncü adım kanıt yönetimidir. Denetimde “bu kontrol uygulanıyor” demek çoğu zaman yeterli olmaz. Kurumun uygulamayı belgeleyen kayıtları düzenli üretmesi ve saklaması gerekir. Erişim onayları, log örnekleri, yama raporları, zafiyet tarama çıktıları, değişiklik kayıtları, yedekleme test sonuçları ve olay müdahale tatbikat kayıtları bu kapsamda düşünülmelidir.
Altyapı İyileştirmelerinde Önceliklendirme
Rehber uyum sürecinde en sık yapılan hata, tüm açıkları aynı önemde ele almaktır. Bütçe, insan kaynağı ve zaman sınırlıdır. Bu nedenle 2026 planında risk bazlı önceliklendirme yapılmalıdır. Donanım ve mimari gerektiren adımlarda, kurum içi kaynaklar yetersiz kaldığında sunucu ve altyapı danışmanlığı gibi uzman destekleri planlamayı hızlandırabilir.
İlk öncelik kimlik ve erişim yönetimidir. Kritik sistemlerde güçlü kimlik doğrulama, ayrıcalıklı hesapların kontrolü, periyodik erişim gözden geçirmeleri ve görev ayrılığı ilkesi temel gerekliliktir. Yetki fazlalığı, birçok kurumda en sessiz ama en tehlikeli açıklıklardan biridir.
İkinci öncelik görünürlüktür. Log üretilmeyen, merkezi izlenmeyen veya korelasyon yapılmayan sistemlerde olay tespiti gecikir. Kritik altyapı işletmelerinde SIEM, EDR, NDR, zafiyet yönetimi ve olay müdahale süreçleri birbirinden kopuk çalışıyorsa, denetimde teknik kontrol var görünse bile operasyonel olgunluk zayıf kalır.
Üçüncü öncelik ağ mimarisidir. Düz ve geniş ağ yapıları, saldırganın sistemler arasında ilerlemesini kolaylaştırır. Segmentasyon, güvenli yönetim ağları, güvenlik duvarı kural yönetimi, OT/IT ayrımı ve uzaktan erişim kontrolleri kritik altyapılar için doğrudan risk azaltıcı etkiye sahiptir.
Dördüncü öncelik yedekleme ve geri dönüş kabiliyetidir. Fidye yazılımı senaryolarında yalnızca yedek almak yeterli değildir. Yedeklerin ayrıştırılmış ortamda korunması, geri dönüş sürelerinin test edilmesi ve kritik servisler için kabul edilebilir kesinti sürelerinin tanımlanması gerekir.
Kamu ve Finans Siber Güvenlik Uyumunda Öne Çıkan Farklar
Kamu ve finans siber güvenlik uyum süreçleri benzer kontrol ailelerine sahip olsa da risk baskıları farklıdır. Kamu kurumlarında hizmet sürekliliği, vatandaş verisi, kurumlar arası entegrasyon ve mevzuata bağlı süreç yönetimi öne çıkar. Finans sektöründe ise işlem güvenliği, sahtekârlık önleme, müşteri verisi, regülasyon uyumu ve üçüncü taraf bağlantıları daha yoğun baskı yaratır.
Kamu kurumlarında iç denetim, bilgi işlem, hukuk, idari işler ve üst yönetim arasında net rol paylaşımı yapılmadığında rehber uyumu genellikle bilgi işlem biriminin üzerinde kalır. Bu sürdürülebilir değildir. Bilgi güvenliği kurumsal karar gerektirir; yalnızca teknik ekiplerin gayretiyle kalıcı hale gelmez.
Finans kurumlarında ise çok sayıda düzenleme, dış hizmet sağlayıcı ve entegrasyon noktası bulunur. Bu nedenle rehber uyumu ISO 27001, KVKK, BDDK düzenlemeleri, PCI DSS veya kurum içi risk çerçeveleriyle birlikte ele alınmalıdır. Aynı kontrol için farklı denetimlerde tekrar tekrar kanıt üretmek yerine ortak kontrol kütüphanesi oluşturmak ciddi verim sağlar.
Buradaki kritik ayrım şudur: Rehber uyumu bağımsız bir klasör çalışması değildir. Kurumun mevcut bilgi güvenliği yönetim sistemi, risk yönetimi, iç denetim ve operasyon süreçleriyle bütünleşmediğinde her yıl tekrar eden zahmetli bir denetim hazırlığına dönüşür.
ISO 27001 ile Rehber Uyumunu Karıştırmamak Gerekir
Sık söylenen ama doğru olmayan bir başka kabul de “ISO 27001 belgesi varsa rehber uyumu tamamdır” düşüncesidir. ISO 27001 güçlü bir yönetim sistemi standardıdır; ancak Rehber’in varlık grupları, tedbir seviyeleri, denetim yöntemi ve ulusal çerçevesi ayrıca değerlendirilmelidir.
ISO 27001 süreçleri rehber uyumunu kolaylaştırabilir. Risk değerlendirmesi, iç tetkik, yönetimin gözden geçirmesi, düzeltici faaliyet ve kontrol izleme mekanizmaları bu açıdan değerlidir. Fakat kurum, Rehber’in beklediği tedbirleri tek tek eşleştirmeli ve kapsam farklarını kapatmalıdır.
Örneğin ISO 27001 kapsamında kabul edilen bir risk, Rehber bağlamında kritik altyapı etkisi nedeniyle farklı öncelik taşıyabilir. Benzer şekilde bir kontrolün politika seviyesinde tanımlanmış olması, uygulamada etkin çalıştığı anlamına gelmez. Denetimlerde esas konu, kontrolün tasarımı kadar işletim etkinliğidir.
Bu nedenle 2026 hazırlığında ISO 27001, Rehber, KVKK ve sektörel düzenlemeler için ayrı ayrı doküman üretmek yerine kontrol bazlı ortak bir uyum matrisi oluşturmak daha doğru olur. Böylece tek bir erişim kontrolü, birden fazla mevzuat ve standart gereksinimini karşılayacak şekilde izlenebilir hale gelir.
Denetimde Sorun Çıkaran Tipik Eksikler
Rehber uyum projelerinde bazı eksikler sık tekrar eder. Bunların önemli bölümü pahalı güvenlik yatırımı eksikliğinden değil, süreç disiplininin yetersizliğinden kaynaklanır.
En yaygın sorunlardan biri güncel olmayan varlık envanteridir. Sunucular, uygulamalar, veri tabanları, servis hesapları, bulut kaynakları ve dış bağlantılar düzenli güncellenmiyorsa risk değerlendirmesi de hatalı hale gelir. Görünmeyen varlık korunamaz.
Bir diğer sorun erişim kayıtlarıdır. Kullanıcı yetkileri verilmiş, ancak kim onayladı, hangi gerekçeyle verildi, ne zaman gözden geçirildi sorularına cevap yoksa denetim bulgusu kaçınılmaz hale gelir. Özellikle ayrıcalıklı hesaplar için bu konu daha hassastır. Kurumsal kimlik ihlalleri, güncel saldırıların önemli başlangıç noktalarından biridir. Bu eğilim, Wazza Phishkit tehdidi gibi güncel vakalarda da açıkça görülüyor.
Log yönetimi de sık sorun çıkarır. Logların toplanması, zaman senkronizasyonu, saklama süresi, bütünlüğü ve incelenme süreci net değilse olay sonrası analiz zayıflar. Denetim açısından yalnızca log almak değil, logları güvenlik amacıyla anlamlı şekilde kullanmak beklenir.
Zafiyet yönetiminde ise tarama yapmakla açık kapatmak karıştırılır. Tarama raporu üretmek, riskin azaltıldığı anlamına gelmez. Kritik açıklıkların sahipleri, kapanma tarihleri, istisna gerekçeleri ve tekrar doğrulama sonuçları izlenmelidir.
2026 Uyum Programı İçin Yol Haritası
Kurumlar 2026 içinde denetime hazır olmak istiyorsa çalışmayı aşamalı ve ölçülebilir şekilde yönetmelidir. Plansız ilerleyen uyum projeleri, teknik ekip üzerinde ani iş yükü yaratır ve denetim döneminde kurumsal stresi artırır.
Başlangıç için şu sıra uygulanabilir:
- Kapsam ve sorumlulukların belirlenmesi
- Varlık envanterinin güncellenmesi
- Rehber tedbirleriyle mevcut durumun eşleştirilmesi
- Risk bazlı eksik analizi yapılması
- Öncelikli teknik iyileştirme planının çıkarılması
- Politika, prosedür ve kayıt yapısının sadeleştirilmesi
- Kanıt deposu ve denetim izlerinin hazırlanması
- İç kontrol veya ön denetim çalışmasının yürütülmesi
- Bulgular için düzeltici faaliyet takibinin yapılması
- Yıllık denetim sonrası iyileştirme döngüsünün işletilmesi
Bu yol haritasında en kritik unsur sahipliktir. Her kontrolün bir sahibi, her bulgunun bir kapanış tarihi, her riskin bir karar mercii olmalıdır. Aksi halde uyum çalışması, toplantılarda konuşulan fakat operasyonel karşılığı zayıf kalan bir gündem maddesine dönüşür. Tehdit ortamının nasıl evrildiğini anlamak için 2026 siber güvenlik trendleri değerlendirmesi, yol haritasının önceliklerini güncel tutmaya yardımcı olur.
Yönetim Kurulu ve Üst Yönetim İçin Risk Dili
CTO, IT müdürü ve sistem yöneticileri teknik gereklilikleri bilir. Ancak rehber uyumunun bütçe ve öncelik kazanması için üst yönetime doğru risk diliyle aktarılması gerekir.
“SIEM kapasitesi artırılmalı” cümlesi teknik olarak doğru olabilir, fakat karar verici için yeterince açıklayıcı değildir. Bunun yerine “kritik sistemlerde olay tespit süresi kabul edilebilir seviyenin üzerinde; mevcut log kapsamı denetim ve olay müdahale ihtiyaçlarını karşılamıyor” ifadesi daha yönetilebilir bir risk resmi çizer.
Benzer şekilde “yedekleme altyapısı yenilenmeli” demek yerine, “fidye yazılımı senaryosunda belirlenen geri dönüş süresi testlerle doğrulanamıyor” demek daha güçlüdür. Rehber uyumu, teknik gereksinimleri iş etkisiyle ilişkilendirdiğinde kurum içinde daha hızlı karşılık bulur.
Üst yönetim açısından üç soru öne çıkar:
- Kritik hizmetlerde kabul edilebilir kesinti süresi nedir?
- En yüksek riskli sistemlerde hangi kontroller eksiktir?
- Denetim bulguları hizmet sürekliliği ve mevzuat riski açısından ne anlama gelir?
Bu sorulara ölçülebilir cevap veremeyen kurumlarda uyum programı henüz olgunlaşmamış kabul edilmelidir.
Kronosys ile Rehber Uyum Sürecini Denetlenebilir Hale Getirin
2026 Bilgi ve İletişim Güvenliği Rehberi uyum süreci, kurumların yalnızca belge hazırlamasını değil, güvenlik kontrollerini işleyen bir yönetişim yapısına dönüştürmesini gerektiriyor. Kritik altyapı işleten kuruluşlar, kamu kurumları ve finans sektörü oyuncuları için bu süreç; siber güvenlik denetimi, altyapı modernizasyonu, risk yönetimi ve kanıt üretimini birlikte ele alan disiplinli bir program olarak kurgulanmalıdır.
Kronosys Bilişim; kurumsal IT altyapısı, siber güvenlik, bulut çözümleri ve yazılım geliştirme uzmanlığıyla kurumların Rehber kapsamındaki mevcut durumunu değerlendirir, eksik analizini çıkarır, öncelikli iyileştirme planını oluşturur ve denetime hazırlık sürecini yönetilebilir hale getirir.
Bilgi ve iletişim güvenliği rehberi uyum çalışmasını, 2026 denetimine son anda yetiştirilmesi gereken bir zorunluluk olarak değil, kritik sistemleri daha dayanıklı hale getirecek bir kurumsal güvenlik programı olarak ele almak gerekir. Doğru kapsam, doğru kanıt yapısı ve doğru teknik iyileştirme planıyla denetim süreci bir kriz değil, ölçülebilir bir olgunluk göstergesi haline gelir.
Kurumunuzun 2026 Rehber uyum seviyesini değerlendirmek, zorunlu denetimlere hazırlanmak ve kritik altyapı güvenliğini güçlendirmek için Kronosys Bilişim teknik ekibiyle kapsam analizi ve uyum yol haritası çalışmasını başlatabilirsiniz.