 Mevcut içeriği analiz edip uygun miktarda yeni bölüm ekliyorum.
B2B E-Ticaret Platformlarında Teknik Gerçeklik
📋 İçindekiler
- B2B E-Ticaret Platformlarında Teknik Gerçeklik
- B2C ile B2B Arasındaki Teknik Uçurum
- Mimari Kararlar: Performansın Nerede Kazanıldığı
- Güvenlik: Geriye Bırakılamayan Bir Gereksinim
- Performans: Ölçülebilir Hedefler Olmadan İyileştirme Olmaz
- Ödeme ve Ticari Entegrasyonlarda Güvenlik
- İzleme ve Gözlemlenebilirlik
- Geliştirme Süreci ve DevSecOps
- Teknik Borç ve Uzun Vadeli Sürdürülebilirlik
- Yük Testi ve Kapasite Planlaması
- Entegrasyon Dokümantasyonu ve Teknik Aktarım
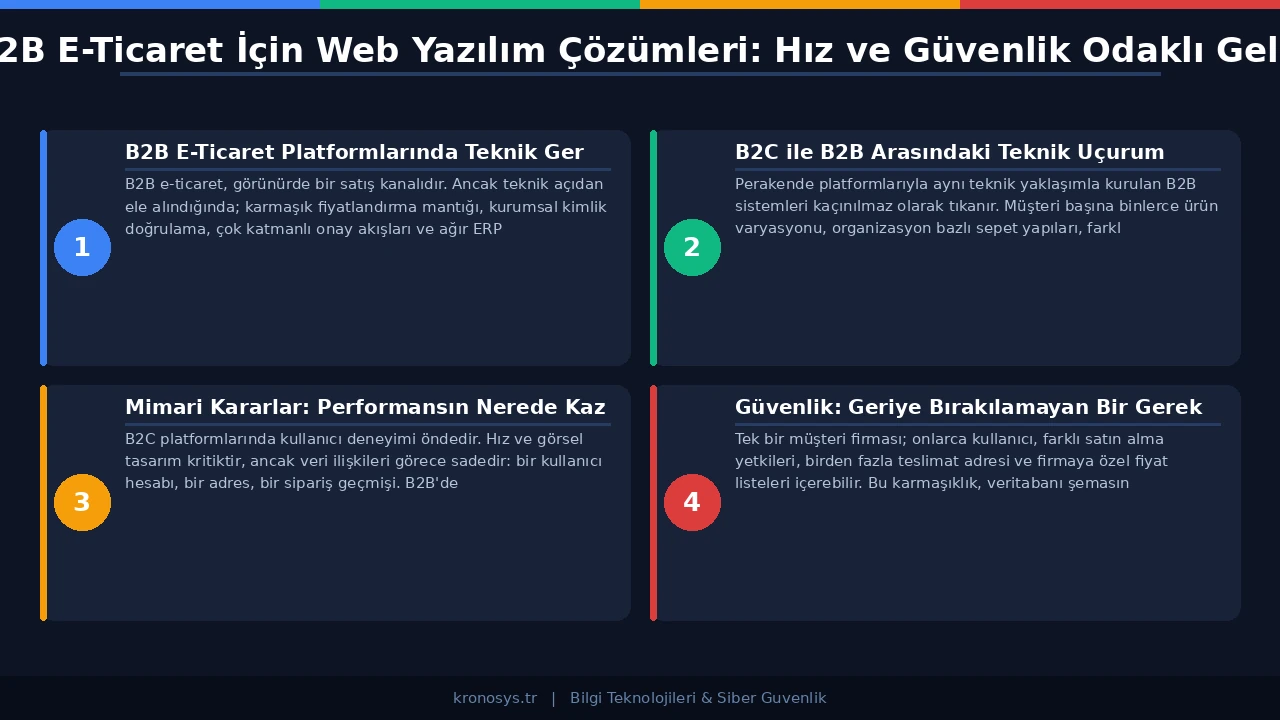
B2B e-ticaret, görünürde bir satış kanalıdır. Ancak teknik açıdan ele alındığında; karmaşık fiyatlandırma mantığı, kurumsal kimlik doğrulama, çok katmanlı onay akışları ve ağır ERP entegrasyonlarını barındıran bir altyapı sorunudur. Bu altyapıyı taşıyan web yazılım, doğru kurulmadığında en iyi ürün kataloğu bile rakibe müşteri kazandırır.
Perakende platformlarıyla aynı teknik yaklaşımla kurulan B2B sistemleri kaçınılmaz olarak tıkanır. Müşteri başına binlerce ürün varyasyonu, organizasyon bazlı sepet yapıları, farklı para birimi ve vergi mantıkları — bunların hepsi mimari kararları kökten etkiler. Hangi framework seçildiğinden çok, sistemin nasıl tasarlandığı belirleyicidir.
B2C ile B2B Arasındaki Teknik Uçurum
B2C platformlarında kullanıcı deneyimi öndedir. Hız ve görsel tasarım kritiktir, ancak veri ilişkileri görece sadedir: bir kullanıcı hesabı, bir adres, bir sipariş geçmişi. B2B'de tablo farklıdır.
Tek bir müşteri firması; onlarca kullanıcı, farklı satın alma yetkileri, birden fazla teslimat adresi ve firmaya özel fiyat listeleri içerebilir. Bu karmaşıklık, veritabanı şemasından API tasarımına, önbellekleme stratejisinden oturum yönetimine kadar tüm katmanlara yansır. Sistemi besleyen web yazılım bileşenleri, bu ilişki ağını sade ve hızlı biçimde işleyebilmek zorundadır.
Üstelik B2B müşterilerinin teknik toleransı B2C kullanıcılarından farklıdır. Geciken bir sipariş onayı veya yanlış fiyatlandırma, anlık memnuniyetsizlik değil kurumsal sözleşme ihlali anlamına gelebilir. Hata payı dardır.
Mimari Kararlar: Performansın Nerede Kazanıldığı
Monolitik Yapıya Yaklaşım
Sıkça tekrarlanan ama temelsiz bir öneri vardır: B2B platformları mutlaka mikroservis mimarisine geçmelidir. Bu doğru değil. Mikroservis mimarisi, dağıtık sistemlerin getirdiği operasyonel yükü beraberinde taşır; küçük ve orta ölçekli platformlar için bu yük, sağladığı esneklikten çok daha ağır basabilir.
Modüler monolit yaklaşımı, pek çok B2B senaryosunda daha sürdürülebilir bir başlangıç noktasıdır. Ürün kataloğu, fiyatlandırma motoru, sipariş yönetimi ve kullanıcı yetkilendirme; mantıksal olarak ayrıştırılmış ancak aynı süreç içinde çalışan modüller olarak tasarlanabilir. Trafik arttığında ve somut darboğazlar ortaya çıktığında, bu modüller bağımsız servislere taşınabilir.
API-First Tasarım
B2B platformlarında ERP, CRM ve lojistik sistemlerle entegrasyon zorunluluktur. Bu gerçek, sistem tasarımında net bir öncelik sıralaması yaratır: önce API, sonra arayüz.
API-First yaklaşımı, web yazılım geliştirme sürecinde frontend ve backend ekiplerinin paralel çalışmasını mümkün kılar. Daha önemlisi, mobil uygulama, satıcı portalı veya ERP bağlantısı gibi yeni kanallar açıldığında mevcut iş mantığı yeniden yazılmak zorunda kalmaz. Sözleşme önce tanımlanır, implementasyon ardından gelir.
GraphQL ve REST arasındaki tercih burada kritik bir tasarım sorusudur. Karmaşık sorgu gereksinimlerine sahip B2B senaryolarında GraphQL'in esnekliği avantajlı olabilir. Ancak önbellekleme kontrolü ve güvenlik denetimi açısından REST, operasyonel olgunluğuyla hâlâ güçlü bir seçenektir. B2B API entegrasyonunda kesintisiz veri akışının nasıl sağlandığı bu mimari tercihi doğrudan etkiler.
Güvenlik: Geriye Bırakılamayan Bir Gereksinim
Güvenlik Sonradan Eklenemez
Sektörde yaygın ancak son derece tehlikeli bir yaklaşım şudur: önce çalışan bir sistem kur, güvenliği sonra ekle. Bu mantık, bir bina inşa ettikten sonra temel atmaya benzer. B2B e-ticaret sistemleri genellikle kurumsal fatura bilgileri, ticari sözleşme verileri ve şirket ödeme bilgilerini barındırır. Bu verilerin başlangıçtan itibaren güvenli bir mimariyle korunması şarttır.
Sıfır güven mimarisi (Zero Trust), B2B uygulamalar için artık tercih değil beklenti haline gelmiştir. İç ağdan gelen istekler bile varsayılan olarak güvenilir kabul edilmez; her istek kimlik doğrulama, yetkilendirme ve bağlam doğrulaması süreçlerinden geçer.
Kimlik Doğrulama ve Yetkilendirme Katmanları
B2B'de kullanıcı yetkilendirmesi, B2C'nin çok ötesine geçer. Rol bazlı erişim kontrolü (RBAC) bir başlangıç noktasıdır; ancak firmaya özel, konuma özel ve ürün kategorisine özel yetki matrislerini destekleyen yapılar giderek yaygınlaşmaktadır.
OAuth 2.0 ve OpenID Connect, modern kurumsal sistemler için fiili standart olarak yerleşmiştir. SAML tabanlı çözümler büyük kurumsal müşterilerin mevcut kimlik altyapısıyla entegrasyon açısından hâlâ önemlidir. Çok faktörlü kimlik doğrulama, B2B bağlamında kullanıcı sürtünmesi yaratmadan uygulanabilir; kurumsal kullanıcılar bu adımı zaten bekler.
API Güvenliği ve Hız Sınırlandırma
Açığa çıkan her API uç noktası, potansiyel bir saldırı yüzeyidir. Rate limiting yalnızca DDoS koruması için değil, iş mantığı kötüye kullanımını önlemek için de uygulanmalıdır. Fiyat kazıma, envanter sorgulama saldırıları ve kaba kuvvet sipariş denemeleri; teknik değil, doğrudan iş zararı oluşturan senaryolardır.
API geçidi katmanı bu noktada işlevsellik kazanır. Güvenlik politikalarının merkezi yönetimi, istek günlükleme ve anomali tespiti bu katmanda konumlandırılabilir. Web Uygulama Güvenlik Duvarı (WAF) entegrasyonu, bilinen saldırı vektörlerine karşı ek bir koruma katmanı sağlar.
Performans: Ölçülebilir Hedefler Olmadan İyileştirme Olmaz
Sayıların Önemi
Sektör verileri tutarlı biçimde göstermektedir: sayfa yüklenme süresindeki artışlar dönüşüm oranlarını olumsuz etkiler. B2B bağlamında bu etki farklı biçimde tezahür eder. Satın alma yöneticisi yavaş yüklenen bir katalog sayfasında ürün karşılaştırması yapıyorsa, rakip platforma geçiş kararı anlık olmayabilir; ancak kaçınılmazdır.
Core Web Vitals metrikleri — LCP, INP ve CLS — performans değerlendirmesinin başlangıç noktasını oluşturur. B2B platformlarında gerçek kullanıcı ölçümü (RUM) ise sentetik testlerden çok daha değerlidir. Gerçek kullanıcıların davranışları, laboratuvar ortamında yakalanamayacak sorunları gün yüzüne çıkarır.
Önbellekleme Stratejisi
B2B ürün katalogları genellikle büyüktür. On binlerce SKU, müşteriye özel fiyatlandırma kuralları ve sürekli değişen stok durumu — bunların tümü önbellekleme mantığını karmaşıklaştırır. Katmanlı bir önbellekleme mimarisi bu karmaşıklığı yönetilebilir kılar:
- Statik içerik (ürün görselleri, teknik belgeler, genel açıklamalar) CDN katmanında agresif biçimde önbelleğe alınabilir.
- Müşteriye özel fiyatlandırma ve stok bilgisi, uygulama düzeyinde daha kısa TTL değerleriyle yönetilmelidir.
- Redis veya Memcached tabanlı dağıtık önbellek, özellikle karmaşık fiyatlandırma hesaplamalarının tekrarını önlemek için etkilidir.
Veritabanı Performansı ve Sorgu Optimizasyonu
B2B platformlarında veritabanı darboğazları çoğunlukla kötü yazılmış sorgulardan değil, yanlış tasarlanmış veri modelinden kaynaklanır. Müşteriye özel fiyat listeleri, ürün grupları ve organizasyon hiyerarşisi gibi yapılar başlangıçta doğru normalize edilmezse, platform büyüdükçe sorgu süreleri geometrik olarak artar.
İndeks stratejisi, sorgu planlarının düzenli analizi ve gerektiğinde okuma replikalarının devreye alınması; temel altyapı kararlarıdır. B2B iş yükleri çoğunlukla yoğun okuma içerdiğinden, okuma/yazma ayrımı ciddi kazanımlar sağlayabilir.
Ödeme ve Ticari Entegrasyonlarda Güvenlik
B2B Ödeme Akışlarının Özgünlüğü
B2B ödemeleri, çevrimiçi kart işleminden çok daha geniş bir yelpazeyi kapsar. Net-30, Net-60 vade seçenekleri, kurumsal satın alma siparişleri, havale talimatları ve limit bazlı kredi hesapları tipik B2B ödeme yöntemleridir. Bu çeşitlilik, ödeme altyapısının karmaşıklığını ciddi ölçüde artırır.
PCI DSS uyumu, kart verisi işleyen her platform için zorunludur. B2B sistemlerinde uyum kapsamı, kart saklama gereksinimleriyle genişleyebilir. Tokenizasyon ve ödeme servis sağlayıcılarının vault altyapısını kullanmak, uyumluluk yükünü ve güvenlik riskini eş zamanlı azaltır.
ERP ve Tedarik Zinciri Entegrasyonları
Büyük çaplı B2B web yazılım projelerinin en kritik teknik riski genellikle ERP entegrasyonudur. SAP, Oracle, Microsoft Dynamics veya özel geliştirme ERP sistemleriyle gerçek zamanlı stok ve fiyat senkronizasyonu, platform mimarisinin temel tasarım kısıtı olarak ele alınmalıdır.
Entegrasyon katmanında mesaj kuyruğu mimarisi, senkron bağımlılıkları azaltır. ERP sisteminin yavaş yanıt vermesi veya geçici olarak ulaşılamaz olması, e-ticaret platformunun kesintiye uğraması anlamına gelmemelidir. Bu ayrışma, hem güvenilirlik hem de hata yönetimi açısından kritik öneme sahiptir. ERP ve CRM entegrasyonlarında sıkça yapılan hatalar bu süreçteki riskleri daha net ortaya koymaktadır.
İzleme ve Gözlemlenebilirlik
Bir platform kriz anında nasıl davranır, büyük ölçüde kriz öncesinde ne kadar iyi izlendiğini yansıtır. Gözlemlenebilirlik; loglar, metrikler ve dağıtık izleme (distributed tracing) üçlüsüyle sağlanır.
Yalnızca altyapı metriklerini izlemek yeterli değildir. İş süreçleri de kapsama dahil edilmelidir:
- Saatlik sipariş hacmi ve sipariş hata oranları
- Sepet terk oranı ve ödeme başarısızlıkları
- Başarısız ERP senkronizasyonları ve geciken veri akışları
- Olağandışı API kullanım desenleri ve yoğun başarısız kimlik doğrulama girişimleri
Bu metriklerdeki anormal davranışlar, teknik bir sorunun iş etkisi oluşturmadan tespit edilmesine imkân verir. Güvenlik izlemesi de aynı çerçeveye dahil edilmelidir; yetkisiz kaynak erişim girişimleri gerçek zamanlı uyarı sistemiyle karşılanmalıdır.
Geliştirme Süreci ve DevSecOps
Hız ve güvenlik arasında denge kurmanın en etkili yolu, güvenlik kontrollerini geliştirme sürecine en başından entegre etmektir. Statik kod analizi araçları, bağımlılık güvenlik açığı taraması ve otomatik güvenlik testleri; CI/CD pipeline'ının ayrılmaz bileşenleri olmalıdır.
Bu yaklaşım, güvenlik açıklarının üretim ortamına taşınmadan önce tespit edilmesini sağlar. Geliştiriciler arasında güvenli kod yazımı kültürel bir norm haline gelir; ayrı bir denetim süreci olmaktan çıkar.
Blue-green dağıtım ve özellik bayrakları (feature flags), yeni işlevlerin kontrollü biçimde yayına alınmasını mümkün kılar. B2B platformlarında ani bir hata doğrudan gelir kaybına dönüşebileceğinden, kademeli yayın stratejileri bu riski belirgin biçimde azaltır.
Teknik Borç ve Uzun Vadeli Sürdürülebilirlik
Hızla büyüyen B2B platformlarında teknik borç kaçınılmaz biçimde birikir. Sorun birikimin kendisi değil, yönetilmemesidir. Düzenli teknik borç değerlendirmeleri ve refactoring planlaması, ürün geliştirme döngüsüne dahil edilmediğinde platform zamanla kendi ağırlığı altında yavaşlar.
Performans regresyonları genellikle teknik borcun ilk belirtisidir. Yeni özellik eklendikçe yavaşlayan sayfa yüklemeleri veya artan sorgu süreleri, altında yatan mimari sorunların sinyalidir. Bu sinyaller görmezden gelindiğinde, yüzeysel optimizasyonların çözemediği kapsamlı yeniden yapılanma süreçleriyle karşılaşılır.
Doğru kurgulanmış B2B e-ticaret altyapısı; hız, güvenlik ve ölçeklenebilirliği birbirinin alternatifi olarak değil, birbirini tamamlayan gereksinimler olarak ele alır. Bu anlayış, web yazılım geliştirme sürecinde alınan her teknik kararı şekillendirir ve platformun rekabet gücünü uzun vadede belirler.
Yük Testi ve Kapasite Planlaması
B2B platformlarında trafik dağılımı, perakende sitelerindeki tahmin edilebilir döngüsel örüntülerin aksine daha sert ve ani zirvelere sahiptir. Büyük bir kurumsal müşterinin yıllık bütçe dönemine denk gelen toplu sipariş dalgası ya da sektörel bir fuar sonrasında art arda gelen talep yoğunluğu, sistemi normal çalışma kapasitesinin çok üzerine çıkarabilir. Bu zirveleri çöküş yaşanmadan karşılamak; iyi yazılmış uygulama kodunun ötesinde, altyapının baştan bu senaryolar gözetilerek tasarlanmasını gerektirir.
Yük testleri, bu gerçekliği önceden simüle etmenin tek güvenilir yoludur. Üretim ortamına yakın koşullarda çalıştırılan stres testleri, sistemin gerilmeye başladığı eşiği net biçimde ortaya koyar. Darboğazlar beklenmedik yerlerde belirir: bağlantı havuzunda dolup taşan veritabanı istekleri, yavaş yanıt veren üçüncü taraf servisler veya yüksek trafikte geçersiz kalan önbellek yapılandırmaları bunların başında gelir.
Otomatik ölçekleme kuralları tek başına yeterli değildir. Yeni bir örneğin soğuk başlangıç süresi göz ardı edildiğinde, ani yük artışı sırasında sistem gerçek kapasiteye ulaşamadan baskıya maruz kalır. Bu gecikme yük testi olmadan ölçülmez; üretimde ise sürpriz olarak karşılaşılır. Kapasite planlamasını bir kez yapılıp rafta bırakılan bir belge olarak değil, her büyük özellik çıkışının öncesinde tekrar gözden geçirilen canlı bir süreç olarak yönetmek, B2B platformlarının beklenmedik yük altındaki dayanıklılığını doğrudan etkiler.
Entegrasyon Dokümantasyonu ve Teknik Aktarım
Karmaşık B2B projelerinde teknik bilgi, zaman içinde belirli ekip üyelerinde yoğunlaşır. Kimin hangi entegrasyonu yazdığı, hangi iş mantığı kararının neden alındığı bilinmeden sistemin bakımı giderek zorlaşır. Bu durumu teknik risk olarak adlandırmak doğrudur; ancak köküne inildiğinde çözümü teknik olmaktan çok disiplin meselesidir.
API sözleşmeleri, entegrasyon akış diyagramları ve bağımlılık haritaları; yeni ekip üyelerinin oryantasyon süresini kısaltmanın ötesinde, güvenlik incelemeleri ve performans analizleri sırasında sistemi anlaşılır kılar. Belirli bir uç noktanın neden o şekilde tasarlandığını açıklayan kısa bir notun bile ilerleyen dönemlerde yarattığı zaman tasarrufu oldukça somuttur.
Dokümantasyon, proje tesliminde hazırlanan tek seferlik bir belge değil; geliştirme süreciyle eş zamanlı yürütülen bir alışkanlık olmalıdır. Web yazılım geliştirmede bu boyut çoğunlukla son önceliğe alınır; ancak bilgi aktarımındaki boşluk, bakım maliyetini uzun vadede en çok artıran etkenlerden biridir. Özellikle B2B platformlarının ERP, ödeme ve lojistik gibi çok sayıda dış sistemle etkileşime girdiği düşünüldüğünde, entegrasyon dokümantasyonu bir lüks değil operasyonel bir zorunluluk haline gelir.