İşletmelerin Görünmez Omurgası: API Entegrasyonu
📋 İçindekiler
- İşletmelerin Görünmez Omurgası: API Entegrasyonu
- Silo Sistemler Ne Kadar Maliyetli?
- Doğru Entegrasyon Mimarisi Nasıl Seçilir?
- Yaygın Ama Yanlış: "Entegrasyon Bir Kere Yapılır, Biter"
- Güvenlik: Entegrasyonun En Kritik Boyutu
- Entegrasyon Katmanı: Doğrudan Bağlantı mı, Ara Katman mı?
- API Yönetimi: Entegrasyon Sonrası Sürecin Kritik Önemi
- Kurumsal Entegrasyon Projelerinde Sık Karşılaşılan Sorunlar
- Ölçeklenebilirlik: Büyürken Kırılmamak
- Entegrasyonu Bir Maliyet Kalemi Değil Yatırım Olarak Değerlendirmek
- Entegrasyona Başlamadan Önce Yapılması Gerekenler
- Stratejik Bir Karar Olarak API Entegrasyonu
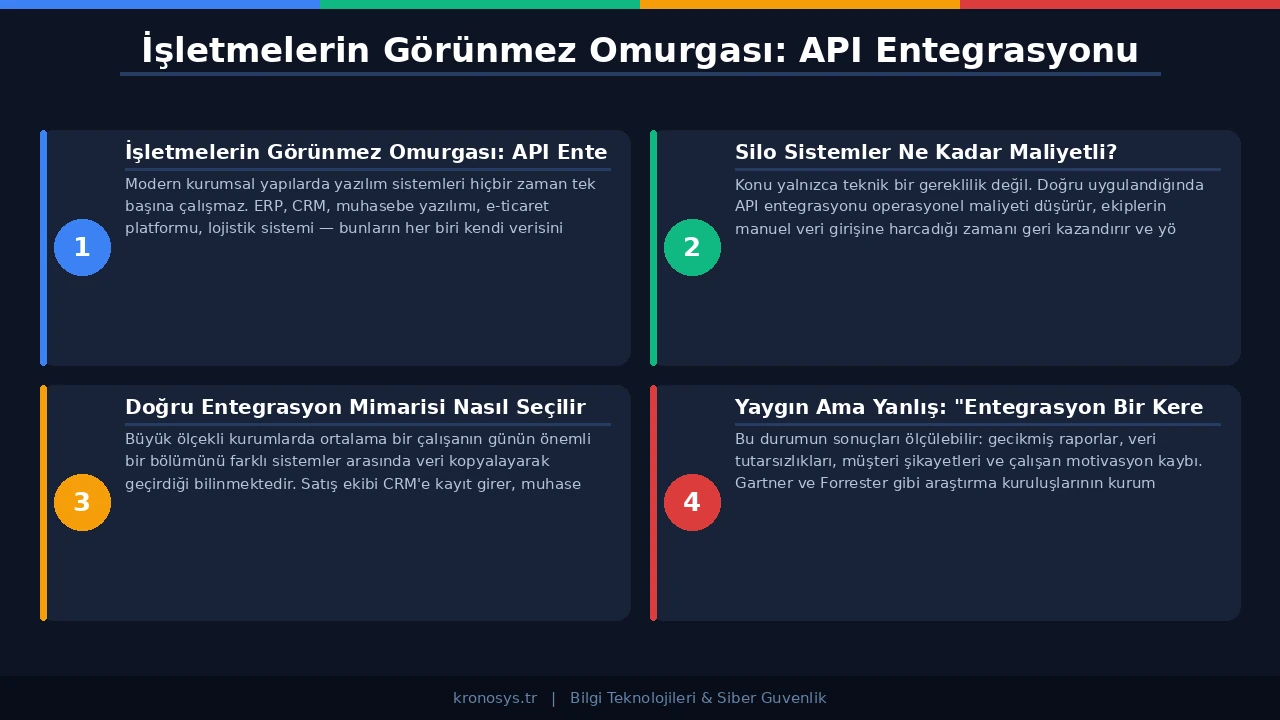
Modern kurumsal yapılarda yazılım sistemleri hiçbir zaman tek başına çalışmaz. ERP, CRM, muhasebe yazılımı, e-ticaret platformu, lojistik sistemi — bunların her biri kendi verisini, kendi mantığını, kendi arayüzünü taşır. Bu sistemlerin birbirinden habersiz çalışması operasyonel sürtünmeyi artırır ve karar süreçlerini yavaşlatır. API entegrasyonu tam da bu noktada devreye girer: farklı sistemleri ortak bir dil üzerinden birleştirir ve kurumun veri akışını kesintisiz hale getirir.
Konu yalnızca teknik bir gereklilik değil. Doğru uygulandığında API entegrasyonu operasyonel maliyeti düşürür, ekiplerin manuel veri girişine harcadığı zamanı geri kazandırır ve yöneticilere gerçek zamanlı karar alma imkânı sunar.
Silo Sistemler Ne Kadar Maliyetli?
Büyük ölçekli kurumlarda ortalama bir çalışanın günün önemli bir bölümünü farklı sistemler arasında veri kopyalayarak geçirdiği bilinmektedir. Satış ekibi CRM'e kayıt girer, muhasebe o bilgiyi ayrıca ERP'ye işler, lojistik ise sipariş bilgisini kendi platformundan takip eder. Üç farklı sistem, üç farklı gerçeklik.
Bu durumun sonuçları ölçülebilir: gecikmiş raporlar, veri tutarsızlıkları, müşteri şikayetleri ve çalışan motivasyon kaybı. Gartner ve Forrester gibi araştırma kuruluşlarının kurumsal verimlilik üzerine yürüttüğü analizler, veri silolarının organizasyonel maliyeti en az yüzde yirmi artırdığını ortaya koyuyor. API entegrasyonu bu silolar arasına köprü kurar; ancak bu köprünün nasıl kurulduğu, sağlıklı mı yoksa kırılgan mı olacağını belirler.
Doğru Entegrasyon Mimarisi Nasıl Seçilir?
REST, GraphQL ve SOAP: Farklar Önemli
REST (Representational State Transfer), kurumsal API entegrasyonlarında en yaygın kullanılan yaklaşımdır. HTTP protokolü üzerine inşa edilmiş, stateless yapısıyla ölçeklenebilir ve anlaşılması görece kolay bir standarttır. Mikroservis mimarilerinde ve web tabanlı entegrasyonlarda sıklıkla tercih edilir.
GraphQL farklı bir problem için doğmuştur. İstemcinin ihtiyacı olan veriyi tam olarak belirlemek istediği durumlarda — fazladan veri çekmekten kaçınmak, tek sorguda birden fazla kaynaktan veri toplamak — anlamlı bir avantaj sunar. Ancak öğrenme eğrisi daha diktir ve her kurumsal ortama uygun olmayabilir.
SOAP ise ağırlıklı olarak bankacılık, sigorta ve kamu sektöründe karşımıza çıkar. Sıkı şema yapısı, XML tabanlı mesajlaşması ve WS-Security gibi standartlarla uyumluluğu belirli regülasyonlara tabi sektörlerde hâlâ tercih sebebidir; ancak geliştirme ve bakım maliyeti daha yüksektir.
| Protokol | Güçlü Yanı | Dikkat Edilmesi Gereken | Yaygın Kullanım Alanı |
|---|---|---|---|
| REST | Yaygın destek, kolay öğrenme | Aşırı veri çekme riski | Web entegrasyonları, mikroservisler |
| GraphQL | Tam kontrol, tek sorgu | Yüksek öğrenme eğrisi | Karmaşık veri gereksinimleri |
| SOAP | Sıkı şema, güvenlik standartları | Yüksek geliştirme maliyeti | Finans, sigorta, kamu |
Hangi Protokol, Hangi Senaryo?
Doğru tercihi yapmak için birkaç sorunun yanıtlanması gerekir:
- Entegre edilecek sistemlerin mevcut API desteği var mı?
- Veri akışı senkron mu (anlık yanıt bekleniyor) yoksa asenkron mu (mesaj kuyruğu yeterli)?
- Güvenlik ve uyumluluk gereksinimleri ne düzeyde?
- Ekibin mevcut teknik kapasitesi nedir?
Bu sorulara verilen yanıtlar mimari kararı şekillendirir. Teknoloji seçimi bağımsız bir "hangi trend daha popüler" sorusunun değil; kurumun spesifik ihtiyaçlarının yanıtıdır.
Yaygın Ama Yanlış: "Entegrasyon Bir Kere Yapılır, Biter"
Sektörde sık duyulan ama gerçeklikle bağdaşmayan bir inanış var: API entegrasyonu bir proje gibi ele alınır, tamamlandıktan sonra unutulur. Bu bakış açısını benimseyen kurumlar zamanla ciddi operasyonel risklerle yüzleşmek zorunda kalır.
API'lar statik nesneler değildir. Entegre edilen üçüncü taraf platformlar sürüm güncellemeleri yayımlar; kimlik doğrulama standartları değişir; iş kuralları evrileir. Bir API'nin belirli bir sürümü "deprecated" olarak işaretlendiğinde, buna bağlı entegrasyonlar sessizce çözülmeye başlar. Bu çöküşün farkına varılması ise çoğunlukla bir sistem arızasının ya da müşteri şikayetinin ardından olur.
Sürdürülebilir API entegrasyonu; aktif izleme, versiyon yönetimi ve değişiklik yönetimi süreçlerini kapsar. Bunu yapmayan kurumlar teknik borçlarını her geçen ay büyütür.
Güvenlik: Entegrasyonun En Kritik Boyutu
API entegrasyonu kurumun veri akışını merkezileştirdiği için aynı zamanda saldırı yüzeyini genişletir. Yanlış yapılandırılmış bir API uç noktası yetkisiz erişime, veri sızıntısına veya servis kesintisine yol açabilir. Yapay zeka destekli siber tehditlerin kurumsal sistemlere yönelik baskısının arttığı günümüzde bu risk daha da ağırlık kazanmaktadır.
OWASP'ın API güvenlik riski listesi bu konuda referans niteliğindedir. İlk sıralarda yer alan tehditler şunlardır:
- Kırık nesne düzeyinde yetkilendirme (BOLA): Bir kullanıcının başka bir kullanıcının verisine erişebildiği senaryolar
- Yetersiz kimlik doğrulama: Zayıf token yönetimi veya eksik doğrulama mekanizmaları
- Aşırı veri ifşası: API'nin ihtiyaçtan fazla veri döndürmesi
- Oran sınırlaması eksikliği: Kaba kuvvet saldırılarına açık uç noktalar
Bu risklerin büyük bölümü entegrasyon tasarım aşamasında önlenebilir. API Gateway kullanımı, OAuth 2.0 veya OpenID Connect ile merkezi kimlik doğrulama, TLS zorunluluğu ve kapsamlı günlük kaydı teknik yük değil, kurumsal zorunluluktur.
Kimlik Doğrulama Standartları
Kurumsal API entegrasyonlarında kimlik doğrulama için en yaygın yaklaşım OAuth 2.0 protokolüdür. Erişim token'larının süreli olması, yetki kapsamlarının (scope) dar tanımlanması ve refresh token döngüsünün doğru yapılandırılması güvenli entegrasyonun temel koşullarıdır.
Servis-servis iletişimi için mTLS (mutual TLS) ya da API anahtarı tabanlı yetkilendirme de tercih edilebilir. Her senaryo için tek bir doğru yoktur; önemli olan tehdit modelinin doğru kurulması ve buna uygun mekanizmaların seçilmesidir.
Entegrasyon Katmanı: Doğrudan Bağlantı mı, Ara Katman mı?
İki sistem arasında doğrudan API bağlantısı kurmak ilk bakışta en basit çözüm gibi görünür. Ancak entegre edilecek sistem sayısı arttıkça bu yaklaşım, "spaghetti entegrasyon" adıyla bilinen karmaşık bir yapıya dönüşür. Her sistem diğerinden haberdar olmak zorunda kalır; bir sistemdeki değişiklik birden fazla bağlantıyı etkiler.
Ara katman mimarileri bu sorunu çözer. İki temel yaklaşım öne çıkar:
ESB (Enterprise Service Bus), kurumsal entegrasyon katmanının geleneksel çözümüdür. Merkezi mesajlaşma altyapısı üzerinden sistemler arası iletişimi yönetir. Büyük ölçekli, heterojen ortamlarda güçlü bir seçenektir; ancak yönetim karmaşıklığı ve lisans maliyetleri göz önünde bulundurulmalıdır.
iPaaS (Integration Platform as a Service) ise bulut tabanlı, genellikle düşük kodlu entegrasyon platformlarını ifade eder. MuleSoft, Dell Boomi ve Microsoft Azure Logic Apps bu kategoride sayılabilir. Geliştirme hızını artırır, altyapı yükünü azaltır. Kritik kurumsal verinin üçüncü taraf bir platforma taşınması söz konusu olduğunda ise veri egemenliği ve uyumluluk gereksinimleri dikkatle değerlendirilmelidir.
API Yönetimi: Entegrasyon Sonrası Sürecin Kritik Önemi
Entegrasyon canlıya alındıktan sonra başlayan süreç çoğu zaman gerektiği kadar ciddiye alınmaz. API yönetimi; API'lerin yaşam döngüsü boyunca izlenmesini, versiyonlanmasını, dokümante edilmesini ve performansının ölçülmesini kapsar.
İyi bir API yönetim platformu şu işlevleri yerine getirir:
- Trafiği izler: hangi endpoint ne kadar çağrılıyor, yanıt süreleri neler?
- Anormallik tespiti yapar: alışılmadık trafik artışları erken uyarı sinyali verir
- Versiyon geçişlerini yönetir: eski sürümler kademeli olarak kullanımdan kaldırılabilir
- Geliştirici dokümantasyonunu merkezileştirir: iç ekiplerin ve dış ortakların API'yi doğru kullanmasını sağlar
Kong, AWS API Gateway, Azure API Management ve Apigee bu alandaki önde gelen çözümler arasında yer alır. Kurumsal izleme platformu seçimi nasıl belirli kriterlere göre yapılıyorsa, API yönetim çözümü seçimi de kurumun mevcut bulut altyapısına ve teknik ekibin uzmanlık alanına göre şekillenmelidir.
Kurumsal Entegrasyon Projelerinde Sık Karşılaşılan Sorunlar
Teknik yapı ne kadar sağlam olursa olsun entegrasyon projelerinin önünde insan ve süreç kaynaklı engeller de bulunur.
Gereksinim belirsizliği, projenin ilerleyen aşamalarında pahalı kapsam değişikliklerine neden olur. Hangi sistemlerin entegre edileceği, hangi veri alanlarının taşınacağı, hangi iş kurallarının uygulanacağı — bunlar teknik tasarımdan önce netleştirilmelidir.
Sahiplik sorunu da kritiktir. Bir API entegrasyonu hayata geçtikten sonra kim sorumludur? Sorunlar çıktığında hangi ekip müdahale eder? Bu soruların yanıtsız kalması operasyonel aksaklıklara zemin hazırlar.
Test süreçlerinin yetersizliği ise en sık karşılaşılan nedenlerden biri olmayı sürdürmektedir. Birim testleri tek başına yeterli değildir; entegrasyon testleri, uçtan uca senaryolar ve yük testleri ayrı ayrı yürütülmeli, üretim ortamına geçilmeden önce sorunlar tespit edilmelidir.
Ölçeklenebilirlik: Büyürken Kırılmamak
Başlangıçta yüzlerce isteği karşılayan bir API entegrasyonu, iş büyüdükçe on binlerce isteğe yanıt vermek zorunda kalabilir. Bu geçiş yönetilmezse entegrasyon katmanı darboğaza dönüşür.
Stateless API tasarımı, yük dengeleme, önbellek mekanizmaları ve asenkron mesaj kuyruklarının (RabbitMQ, Apache Kafka gibi) doğru kullanımı gelecekteki ölçeklenme gereksinimlerini göz önünde bulundurarak tasarlanmalıdır. Kapasiteyi önceden planlamak her zaman mümkün olmayabilir; ancak mimarinin esnekliğe izin vermesi ilerideki maliyeti doğrudan belirler.
Entegrasyonu Bir Maliyet Kalemi Değil Yatırım Olarak Değerlendirmek
IT bütçelerinde API entegrasyonu projeleri zaman zaman "altyapı gideri" olarak kategorize edilir. Bu bakış açısı eksiktir.
Sistematik bir API entegrasyonu stratejisi satış döngüsünü kısaltır, müşteri verilerini anlık olarak güncel tutar ve operasyonel hataları azaltır. Ölçülebilir iş çıktıları, doğrudan entegrasyonun kalitesiyle ilişkilidir. Araştırma kuruluşlarının kurumsal entegrasyon yatırımlarına ilişkin analizleri, doğru uygulandığında ortalama geri dönüş süresinin on iki ila on sekiz ay arasında olduğuna işaret etmektedir.
Yatırım kararı yalnızca teknik ihtiyaçların değil; iş hedeflerinin de çerçevesinde ele alınmalıdır.
Entegrasyona Başlamadan Önce Yapılması Gerekenler
Kurumsal bir API entegrasyonu projesine girilmeden önce şu adımlar izlenmelidir:
- Mevcut sistemlerin envanterini çıkarın: Hangi sistemler var, hangileri entegrasyon desteği sunuyor?
- Öncelikli entegrasyon noktalarını belirleyin: Hangi veri akışları en yüksek iş değerini taşıyor?
- Veri sahipliğini ve kalite standartlarını netleştirin: Kirli veriyi entegre etmek, kirli veriyi iki yerde çoğaltmak demektir.
- Güvenlik ve uyumluluk gereksinimlerini baştan tanımlayın: Sonradan eklenen güvenlik katmanları hem maliyetli hem kırılgandır.
- Ekibin teknik kapasitesini değerlendirin: Eksik yetkinlikler için eğitim mi, dışarıdan destek mi sorusunu önceden yanıtlayın.
Bu adımlar projenin kapsamını netleştirir ve teknik tasarımın doğru temeller üzerine kurulmasını sağlar.
Stratejik Bir Karar Olarak API Entegrasyonu
İşletmeler büyüdükçe kullandıkları yazılım sayısı da büyür. Bu yazılımların her biri kendi adacığında kalmaya devam ettiği sürece organizasyonun bütünü, parçaların toplamından daha zayıf olur. API entegrasyonu bu parçaları birbirine bağlar; veriyi hareketlendirir, süreçleri otomatize eder, sistemleri konuşturur.
Ancak bu konuşmayı sağlamak rastgele bir iş değildir. Mimari seçim, güvenlik tasarımı, yaşam döngüsü yönetimi ve organizasyonel sahiplik — bunların tümü bilinçli kararlar gerektirir. Teknik detay önemlidir; ama kurumun nereye gittiğini bilmek daha da önemlidir.
API entegrasyonuna stratejik bir lens ile bakmak, kısa vadeli teknik seçimlerin uzun vadeli esnekliği kısıtlamasını önler. Ve nihayetinde, birbirine bağlı bir organizasyon bağlantısız rakiplerine karşı her zaman daha hızlı hareket eder.
Kronosys Bilişim, kurumsal API entegrasyonu projelerinde mimari tasarımdan güvenlik denetimine kadar uçtan uca danışmanlık sunmaktadır. Mevcut sistemlerinizin entegrasyon potansiyelini değerlendirmek için Kronosys Bilişim ile iletişime geçebilirsiniz.