2026 Siber Güvenlik Trendleri: KOBİ’ler İçin Koruma ve Savunma Kılavuzu
2026 yılına girerken dijital tehdit ekosistemi radikal bir değişim geçirdi. Büyük ölçekli kurumlar savunma bütçelerini ve siber güvenlik altyapılarını güçlendirdikçe, saldırganlar rotayı daha savunmasız görünen orta ve küçük ölçekli işletmelere kırdı. Günümüzde siber güvenlik, artık sadece bir BT departmanı meselesi değil, işletmenin sürekliliği için en kritik stratejik unsurdur. Kronosys Bilişim olarak saha deneyimlerimizde gözlemlediğimiz en büyük yanılgı, KOBİ'lerin "biz hedef olamayacak kadar küçüğüz" düşüncesidir. Oysa otomatize saldırı araçları için işletme büyüklüğünün bir önemi yoktur; açık bir kapı olması yeterlidir.
📋 İçindekiler
- 2026 Siber Güvenlik Trendleri: KOBİ’ler İçin Koruma ve Savunma Kılavuzu
- KOBİ'ler Neden Siber Saldırıların Yeni Hedefi Haline Geldi?
- 2026'nın Öne Çıkan Siber Güvenlik Tehditleri
- Savunma Stratejisi: Pratik ve Uygulanabilir Adımlar
- KOBİ'ler İçin 12 Aylık Siber Güvenlik Yol Haritası
- Regülasyon ve Uyum: KVKK ve NIS2
- Son Söz
- Tedarik Zinciri Güvenliği: Dijital Ekosistemdeki Görünmez Tehditler
- Veri Yedeklemede 3-2-1-1 Kuralı ve Felaket Kurtarma
- Siber Olay Müdahalesi: Kriz Anında Kim, Ne Yapacak?
- Uzaktan Çalışma Döneminde SASE ve ZTNA Mimarisi
- Siber Güvenlik Bütçesi: Maliyet mi, Yatırım mı?
KOBİ'ler Neden Siber Saldırıların Yeni Hedefi Haline Geldi?
Tehdit aktörleri artık büyük holdinglerin peşinden koşmak yerine, savunma bariyerleri daha düşük olan 50-200 kişilik işletmeleri hedef alan geniş kapsamlı tarama altyapıları kullanıyor. Özellikle muhasebe, lojistik ve üretim tesisleri, operasyonel duraksamaya tahammülleri olmadığı için saldırganlar tarafından "ideal kurban" olarak görülüyor. Fidye yazılımı (ransomware) grupları, talep ettikleri rakamları genellikle sigorta limitlerinin hemen altında tutarak, işletmenin parayı ödemesini teknik çözümden daha kolay bir yol gibi göstermeye çalışıyor.
2026'nın Öne Çıkan Siber Güvenlik Tehditleri
Yapay Zeka Destekli Phishing (Oltalama) Saldırıları
Geleneksel, imla hatalarıyla dolu oltalama e-postaları geride kaldı. Büyük dil modelleri (LLM) sayesinde saldırganlar, hedef kişinin LinkedIn profilini ve şirket web sitesini analiz ederek kişiye özel, dilbilgisel açıdan kusursuz metinler üretebiliyor. Geçen yıl Ankara'da çalıştığımız bir mali müşavirlik firmasında, genel müdürün imzasını taklit eden ve o gün gerçekleşen bir toplantıya atıfta bulunan bir e-posta tespit ettik. Gönderen adresindeki tek bir karakter farkı dışında her şey kusursuzdu. Bu tip saldırılarla başa çıkmak için teknik araçların yanı sıra sürekli çalışan farkındalık eğitimleri şarttır.
Bulut Yapılandırma Hataları ve Zafiyetler
Şirketler hızla bulut altyapısına taşındı ancak güvenlik yapılandırmaları genellikle varsayılan ayarlarda bırakıldı. Yanlış yapılandırılmış AWS S3 bucket'ları veya yetki sınırları belirlenmemiş Azure servisleri, veri sızıntılarının başlıca kaynağıdır. Veri merkezi seçerken dikkat edilmesi gereken 7 kritik faktör arasında güvenlik protokollerinin sıkılığı bu yüzden en üst sırada yer alır. KOBİ'lerin kapsamlı bir DevOps ekibi olmayabilir, ancak bulut sağlayıcıların sunduğu yerleşik güvenlik araçlarını aktif etmek bile riskleri %60 oranında azaltmaktadır.
OT/IoT Güvenliği: Görünmez Saldırı Yüzeyi
Üretim hatlarındaki PLC'ler, depolardaki sensörler ve ağa bağlı kameralar genellikle güncellenmeyen yazılımlarla çalışıyor. Bir saldırgan kurumsal ağa sızdığında, bu zayıf IoT cihazlarını kullanarak kritik sistemlere "lateral movement" (yatay hareket) gerçekleştirebiliyor. Şirket içi ağ segmentasyonu yaparak operasyonel teknoloji (OT) ağını kurumsal ağdan ayırmak, olası bir sızıntının tüm fabrikaya yayılmasını önlemek adına hayati önem taşır.
Savunma Stratejisi: Pratik ve Uygulanabilir Adımlar
Sıfır Güven (Zero Trust) Mimarisi
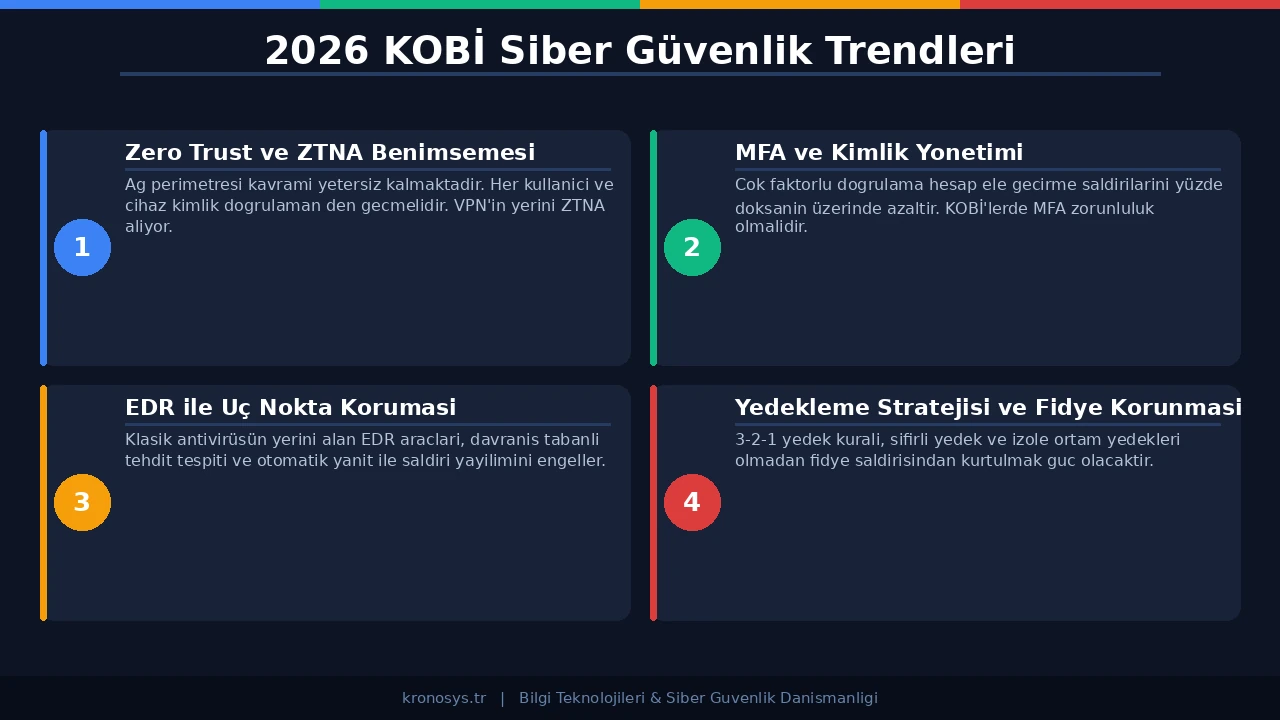
"Sıfır Güven" prensibi, ağ içinde veya dışında olsun hiçbir kullanıcıya varsayılan olarak güvenmemeyi esas alır. Her erişim talebinin doğrulanması gerekir. KOBİ'ler için bu süreç karmaşık görünse de aslında Çok Faktörlü Kimlik Doğrulama (MFA) kullanımı ve "en az yetki prensibi" (least privilege) ile başlar. Microsoft 365 veya Google Workspace kullanan işletmeler, bu güvenlik katmanlarının çoğuna halihazırda sahiptir; önemli olan bunları doğru konfigüre etmektir.
Yama Yönetimi ve EDR Çözümleri
Kritik güvenlik yamalarını geciktirmenin maliyeti, olası bir sistem duruşunun maliyetinden her zaman daha yüksektir. Mükemmel bir test ortamınız yoksa bile, kritik yamaları hafta sonu bakım pencerelerinde uygulamalı ve mutlaka bir geri alma (rollback) planına sahip olmalısınız. Ayrıca geleneksel antivirüslerin ötesine geçerek davranışsal analiz yapan Uç Nokta Tespiti ve Müdahale (EDR) çözümlerine yatırım yapmak, 2026'nın karmaşık tehditlerine karşı temel savunma hattıdır.
Ayrıca günümüzdeki teknolojik dönüşüm süreçlerini anlamak için işletmeler için yapay zeka otomasyonu rehberi içeriğimize göz atarak verimlilik ve güvenliği nasıl dengeleyeceğinizi öğrenebilirsiniz.
KOBİ'ler İçin 12 Aylık Siber Güvenlik Yol Haritası
| Zaman Çizelgesi | Öncelikli Aksiyonlar | Hedeflenen Kazanım |
|---|---|---|
| İlk 30 Gün | MFA Aktivasyonu, Kritik Yama Güncelleme, Yedekleme Doğrulama | En temel saldırı vektörlerini kapatmak |
| 1 - 3 Ay | EDR Kurulumu, Bulut Güvenlik Denetimi, Olay Müdahale Planı | Görünürlük ve hızlı aksiyon kapasitesi artışı |
| 3 - 6 Ay | Çalışan Farkındalık Eğitimleri, Siber Sigorta Poliçesi | İnsan faktörünü güçlemek ve finansal risk transferi |
| 6 - 12 Ay | Ağ Segmentasyonu, Sızma Testi (Pentest), Tatbikatlar | Tam kapsamlı dayanıklılık ve proaktif koruma |
Regülasyon ve Uyum: KVKK ve NIS2
Türkiye'de KVKK uyumu sadece büyük ölçekli şirketlerin sorumluluğu değildir. Kişisel veri işleyen her işletme, ölçeği ne olursa olsun hukuki sorumluluk altındadır. 2026 itibarıyla Avrupa ile iş yapan KOBİ'ler için NIS2 direktifi gibi standartlara uyum sağlamak, sadece yasal bir zorunluluk değil, aynı zamanda ticari bir rekabet avantajı haline gelmiştir. Tedarikçi risk yönetimi kapsamında, büyük müşteriler artık sizin güvenlik seviyenizi sorgulayarak iş ortaklığına karar vermektedir.
Tedarik Zinciri Güvenliği: Dijital Ekosistemdeki Görünmez Tehditler
2026 yılında siber saldırganlar, doğrudan kaleye saldırmak yerine arka kapıyı kullanmayı tercih ediyor. KOBİ'ler için siber güvenlik artık sadece kendi ağlarını korumaktan ibaret değil; aynı zamanda hizmet aldıkları üçüncü taraf yazılımları, dış kaynaklı BT destek firmalarını ve bulut servis sağlayıcılarını da kapsıyor. Tedarik zinciri saldırıları (Supply Chain Attacks), güvenilir bir yazılım güncellemesi veya bir iş ortağının erişim yetkileri üzerinden sisteminize sızılmasını hedefler. Saha deneyimlerimizde, bir üretim tesisinin iklimlendirme sistemini uzaktan yöneten taşeron firmanın şifrelerinin çalınması sonucu, tüm fabrikanın ana veri tabanına sızıldığını gördük. Bu durum, "güven zinciri" kavramının ne kadar kırılgan olabileceğini kanıtlıyor.
Tedarik zinciri risklerini minimize etmek için işletmelerin "Sıfır Güven" yaklaşımını iş ortaklarına da uygulaması gerekir. Dışarıdan gelen her bağlantı, sanki bir saldırganmış gibi sıkı bir denetimden geçmelidir. Özellikle VPN erişimi yerine, sadece belirli uygulamalara erişim izni veren ZTNA (Zero Trust Network Access) çözümleri 2026'nın standart savunma araçları arasına girmiştir. Ayrıca, çalıştığınız tedarikçilerden siber güvenlik sertifikasyonlarını (ISO 27001 veya benzeri denetim raporları) talep etmek, dijital ekosisteminizi koruma altına almanın ilk adımıdır. Unutmayın, en zayıf halkası kadar güçlü olan bir zincirde, iş ortağınızın zafiyeti sizin felaketiniz olabilir.
Veri Yedeklemede 3-2-1-1 Kuralı ve Felaket Kurtarma
Geleneksel yedekleme yöntemleri, modern fidye yazılımları (ransomware) karşısında artık çaresiz kalıyor. 2026'nın gelişmiş saldırganları, sisteme sızdıktan sonra haftalarca içeride bekliyor ve ilk iş olarak yedekleme sunucularını ve bulut yedeklerini hedef alıyor. Eğer yedekleriniz de şifrelenirse, geri dönecek bir veriniz kalmaz. Bu noktada siber güvenlik stratejinizin kalbine "3-2-1-1" kuralını yerleştirmeniz hayati önem taşır. Bu kural; verinin 3 kopyasının bulunmasını, 2 farklı medya türünde saklanmasını, 1 kopyanın saha dışında (bulut veya farklı lokasyon) tutulmasını ve en kritik olan son "1" adımını, yani 1 kopyanın "değiştirilemez" (immutable) veya "hava boşluklu" (air-gapped) olmasını ifade eder.
Değiştirilemez yedekleme (Immutable Backup), verinin belirli bir süre boyunca hiçbir şekilde silinememesi veya değiştirilememesi teknolojisidir. Bir saldırgan sistemin en üst düzey yetkilerini ele geçirse bile, bu yedeklere dokunamaz. Kronosys olarak müşterilerimize önerdiğimiz bir diğer kritik adım ise "Yedekleme Doğrulama" testleridir. Birçok KOBİ, yedek aldığını sanıyor ancak bir kriz anında yedeklerin bozuk olduğunu veya eksik alındığını fark ediyor. Ayda en az bir kez yapılan "felaket kurtarma" (disaster recovery) tatbikatları, olası bir gerçek saldırıda işletmenizin dakikalar içinde ayağa kalkmasını sağlar. Veri kaybı yaşamış bir işletmenin piyasadan silinme riski %60'ın üzerindedir; bu riski şansa bırakmamalısınız.
Siber Olay Müdahalesi: Kriz Anında Kim, Ne Yapacak?
Bir siber saldırıya uğradığınızda ilk 4 saat, işletmenizin geleceğini belirler. Panik haliyle yapılan yanlış hamleler, genellikle saldırganın verdiği zarardan daha fazlasına yol açar. Örneğin, şifrelenmiş bir sunucunun fişini çekmek, RAM üzerindeki kritik kanıtların ve olası bir şifre çözücü anahtarın kaybolmasına neden olabilir. Her KOBİ'nin, teknik ekipten yönetime, hukuk biriminden halkla ilişkilere kadar herkesin görev tanımının net olduğu bir "Siber Olay Müdahale Planı" (IRP) olmalıdır. 2026 yılında, teknik müdahale kadar kriz iletişimi de kritik bir önem kazanmıştır.
Müdahale planının temel aşamaları şunlardır:
- Tespit ve Analiz: Saldırının türü ve kapsamı hızlıca belirlenmelidir. Hangi sistemler etkilendi? Veri sızıntısı var mı?
- Karantina: Saldırganın yatay hareketini (lateral movement) durdurmak için etkilenen sistemler ağdan izole edilmelidir.
- Temizleme ve Kurtarma: Tehdit unsurları tamamen temizlendikten sonra, doğrulanmış ve temiz yedeklerden geri dönüş başlatılmalıdır.
- Sonrası Değerlendirme: Saldırı neden başarılı oldu? Hangi güvenlik açığı kullanıldı? Bu aşama, aynı deliğe ikinci kez düşmemek için en önemli adımdır.
KOBİ'lerin bu süreci tek başına yönetmesi zordur. Bu nedenle, bir siber olay müdahale firmasıyla (MSSP) önceden anlaşma yapmak veya bir "Incident Response" danışmanlık hizmeti almak, kriz anında uzman desteğine saniyeler içinde ulaşmanızı sağlar.
Uzaktan Çalışma Döneminde SASE ve ZTNA Mimarisi
Pandemi sonrası kalıcı hale gelen hibrit çalışma modeli, geleneksel ağ güvenliği (perimeter security) kavramını tarihe gömdü. Artık çalışanlar sadece ofis içinden değil, kafelerden, evlerden veya yurt dışından kurumsal kaynaklara erişiyor. Geleneksel VPN'ler, bir kez bağlantı sağlandığında tüm ağa erişim yetkisi verdiği için artık ciddi bir siber güvenlik riski oluşturuyor. 2026'da öne çıkan çözüm, SASE (Secure Access Service Edge) mimarisidir. SASE, ağ güvenliğini ve geniş alan ağ (WAN) yeteneklerini bulut tabanlı tek bir platformda birleştirir. Bu sayede güvenlik, kullanıcı neredeyse oraya taşınır.
ZTNA (Zero Trust Network Access) ise bu mimarinin en kritik parçasıdır. ZTNA prensibinde "asla güvenme, her zaman doğrula" mantığı hakimdir. Bir çalışan muhasebe yazılımına erişmek istediğinde, sistem sadece o uygulamaya özel bir tünel açar; kullanıcının tüm sunucu odasını "görmesine" izin vermez. Bu, bir saldırgan bir çalışanın bilgisayarını ele geçirse bile, tüm şirkete yayılmasını engeller. KOBİ'ler için SASE modeline geçiş, karmaşık donanım yatırımlarından kurtulmak ve daha ölçeklenebilir bir güvenlik yapısına sahip olmak demektir. Özellikle saha operasyonları ve mobil çalışanları yoğun olan işletmeler için SASE, 2026'nın olmazsa olmaz teknolojik yatırımıdır.
Siber Güvenlik Bütçesi: Maliyet mi, Yatırım mı?
Birçok KOBİ yöneticisi, siber güvenliğe ayrılan bütçeyi "gereksiz bir maliyet" olarak görme eğilimindedir. Ancak bir siber saldırının toplam maliyeti hesaplandığında; operasyonel duruş, itibar kaybı, KVKK cezaları, teknik kurtarma masrafları ve olası fidyeler toplandığında, güvenlik yatırımının aslında bir "sigorta" olduğu netleşir. 2026'da akıllı bir bütçe yönetimi, en pahalı yazılımı almak değil, "risk bazlı" bir harcama yapmaktır. Şirketinizin en değerli verisi nedir? Bu veri nerede saklanıyor? Bu soruların cevabı, bütçenizin nereye odaklanması gerektiğini belirler.
Siber güvenlikte yatırımın geri dönüşü (ROI) analizini yaparken şu tabloyu göz önüne almalısınız:
| Yatırım Alanı | Önlenen Risk | Maliyet/Fayda Oranı |
|---|---|---|
| Çalışan Eğitimi | Oltalama (Phishing) ve Sosyal Mühendislik | Çok Yüksek (En ucuz ve etkili yöntem) |
| Zafiyet Taraması | Bilinen Açıkların Sömürülmesi | Yüksek (Proaktif koruma sağlar) |
| E-posta Güvenliği | Spam ve Zararlı Ekler | Orta-Yüksek (En yaygın saldırı kanalını kapatır) |
| Yedekleme Altyapısı | Kritik Veri Kaybı ve İş Durması | Hayati (İş sürekliliğinin tek garantisi) |
Küçük işletmeler için kısıtlı bütçeleri yönetmenin en iyi yolu, "Yönetilen Güvenlik Hizmetleri" (MSSP) modeline geçmektir. Kendi bünyenizde 7/24 nöbet tutacak 3-4 siber güvenlik uzmanı istihdam etmek yerine, bu hizmeti dışarıdan almak maliyetleri %70 oranında düşürürken, çok daha yüksek bir koruma seviyesi sağlar. 2026'nın rekabetçi dünyasında, dijital kalenizi savunmak için devasa ordulara değil, akıllı stratejilere ve doğru iş ortaklarına ihtiyacınız var.
Son Söz
Siber güvenlik, bir kez kurulup unutulacak bir sistem değil, sürekli yaşayan bir süreçtir. 2026'da siber saldırganların hedefi olmamak için çok büyük bütçelere değil, doğru önceliklere ve disipline ihtiyacınız var. Unutmayın, siber dayanıklılık maratondur; her küçük adım işletmenizi bir önceki güne göre daha güvenli hale getirir. Kronosys Bilişim olarak önerimiz, en zayıf halkanız olan insan faktörünü ve en güçlü silahınız olan güncel teknolojiyi uyum içinde yönetmenizdir.