Ajan Yapay Zekanın Kurumsal Sahnedeki Yükselişi
📋 İçindekiler
- Ajan Yapay Zekanın Kurumsal Sahnedeki Yükselişi
- Otonom Ajanları Klasik Otomasyondan Ayıran Nokta
- Kurumsal İş Süreçlerinde Somut Kullanım Alanları
- Yaygın Yanılgılar ve Beklenti Yönetimi
- Güvenlik, Yönetişim ve Denetlenebilirlik
- Altyapı Tarafında Neyi Değiştiriyor
- Uygulamaya Geçmeden Önce Sorulması Gereken Sorular
- 2026 ve Ötesi İçin Yön
- Çoklu Ajan (Multi-Agent) Mimarilerinin Kurumsal Sinerjisi
- Veri Altyapısının Ajanlar İçin Yeniden Yapılandırılması
- Yatırım Stratejisi, Maliyetler ve ROI Beklentisi
- İnsan ve Ajan Etkileşimi: Değişen Çalışma Kültürü
- Sektörel Regülasyonlar ve Uyumluluk Çıkmazları
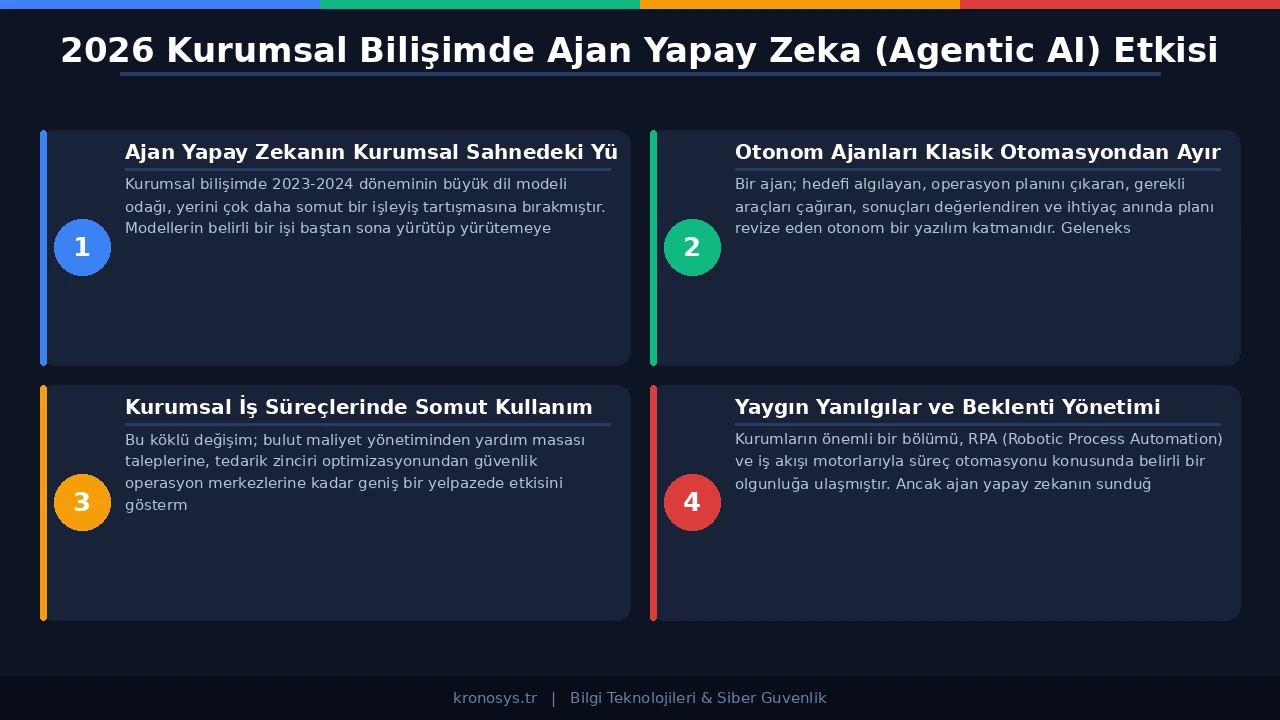
Kurumsal bilişimde 2023-2024 döneminin büyük dil modeli odağı, yerini çok daha somut bir işleyiş tartışmasına bırakmıştır. Modellerin belirli bir işi baştan sona yürütüp yürütemeyeceği sorusu, 2026 yılına girerken büyük ölçüde netleşmiştir. Ajan yapay zeka (agentic AI) olarak adlandırılan bu yeni yaklaşım, standart bir sohbet arayüzünden çıkarak doğrudan iş kollarının çekirdeğine yerleşen bir bileşen halini almıştır.
Bir ajan; hedefi algılayan, operasyon planını çıkaran, gerekli araçları çağıran, sonuçları değerlendiren ve ihtiyaç anında planı revize eden otonom bir yazılım katmanıdır. Geleneksel sohbet botlarından en büyük farkı, yalnızca metin üretmekle kalmayıp doğrudan eylem gerçekleştirmesidir. Kurumsal bilişim trendleri arasında bu mimari geçişin hızla öne çıkmasının temel nedeni de eylem odaklı bu yapıda yatmaktadır. BT departmanları artık modellerin nereye entegre edileceğinden ziyade, hangi operasyonel süreçlerin ajanlara devredilebileceğini stratejik olarak planlamaktadır.
Bu köklü değişim; bulut maliyet yönetiminden yardım masası taleplerine, tedarik zinciri optimizasyonundan güvenlik operasyon merkezlerine kadar geniş bir yelpazede etkisini göstermektedir. Karar vericilerin, teknolojinin getirdiği gerçek dönüşüm potansiyeli ile abartılı beklentiler arasındaki dengeyi doğru kurması kritik bir önem taşımaktadır.
Otonom Ajanları Klasik Otomasyondan Ayıran Nokta
Kurumların önemli bir bölümü, RPA (Robotic Process Automation) ve iş akışı motorlarıyla süreç otomasyonu konusunda belirli bir olgunluğa ulaşmıştır. Ancak ajan yapay zekanın sunduğu esnekliği klasik otomasyonla bir tutmak, teknolojinin yanlış konumlandırılmasına yol açmaktadır. Klasik otomasyon katı kural setlerine dayanırken, ajanlar hedefe ulaşmak için kendi yollarını çizebilme yeteneğine sahiptir.
| Özellik | Klasik Otomasyon (RPA / Script) | Ajan Yapay Zeka (Agentic AI) |
|---|---|---|
| Çalışma Mantığı | Kural tabanlı ("Eğer A olursa, B yap") | Hedef odaklı ("Sonuç X olsun, yolu sen bul") |
| Esneklik | Düşük. Arayüz veya süreç değiştiğinde sistem kırılır. | Yüksek. Ortamdaki değişikliklere dinamik olarak uyum sağlar. |
| Karar Alma | Sadece önceden tanımlanmış senaryolarda çalışır. | Olasılıkları değerlendirip inisiyatif kullanabilir. |
| Araç Kullanımı | Statik API ve arayüz bağlantıları. | Gerektiğinde yeni araçları keşfedip çağırabilir. |
Bu ayrımın operasyonel karşılığı oldukça büyüktür. Modern ajanlar; API çağrıları yapma, veritabanı sorguları oluşturma, dosya okuma-yazma, tarayıcı otomasyonu yürütme ve hatta farklı görevler için diğer ajanları tetikleme gibi işlemleri planlarının doğal bir parçası olarak çalıştırır. Bu yetenek, kurumsal sistemler arasındaki entegrasyon boşluklarını kapatan akıllı bir katman ortaya çıkarmaktadır. Ancak bu katmanın mimarisi doğru tasarlanmadığında, veri güvenliği açısından yeni risklerin doğması da muhtemeldir.
Kurumsal İş Süreçlerinde Somut Kullanım Alanları
Teorik çerçevenin ötesinde, ajan yapay zekanın ilk somut ve verimli karşılıkları üç ana alanda kendini göstermektedir: BT operasyonları, siber güvenlik ve doğrudan müşteri ile temas eden iş kolları.
BT Operasyonlarında Otonom Karar Alma
Kurumsal BT departmanlarının en büyük yükü, sürekli tekrar eden olay yönetiminde toplanmaktadır. Disk doluluk uyarıları, SSL sertifika yenilemeleri, yedekleme hataları ve birinci seviye kullanıcı talepleri gün içinde yüzlerce kez tekrar eden süreçlerdir. Ajan yapay zeka, bu tekrarların önemli bir kısmında insan onayına gerek duymadan çözüm üretebilecek kapasiteye ulaşmıştır.
Örneğin, bir sunucu kümesinde bellek baskısı yaşayan bir servis için ajanın izleyeceği yol nettir: Metrikleri analiz eder, benzer olayların geçmiş çözümlerini bilgi tabanından çeker, geçici bir yatay ölçekleme uygular, sonucu gözlemler ve olayın başarıyla kapatılıp kapatılamayacağına karar verir. Bu döngü, operasyon ekiplerinin mesai dışı müdahale gereksinimlerini gözle görülür biçimde düşürmektedir. Buradaki en kritik nokta, ajanın yetki sınırlarının önceden titizlikle belirlenmiş olmasıdır.
Siber Güvenlik ve Tehdit Avında Ajanlar
Güvenlik operasyon merkezlerinde (SOC) analist yorgunluğu, sektörün en maliyetli sorunlarından biri olmaya devam etmektedir. Ajan yapay zeka; SIEM uyarılarını zenginleştirmek, tehdit göstergelerini (IoC) sorgulamak, uç nokta cihazları üzerinde ilk müdahale komutlarını çalıştırmak ve olay kapsamını genişletmek gibi görevlerin büyük bir bölümünü üstlenebilmektedir. Kurumların bu süreçte 2026'da yapay zeka SOC platformu nasıl seçilir sorusuna verecekleri yanıt, güvenlik altyapılarının verimliliğini doğrudan etkileyecektir.
Tehdit avı tarafındaki gelişmeler daha da dikkat çekicidir. Bir ajan, belirli bir saldırı tekniği için hipotez üretebilir, büyük veri havuzunda ilgili sorguları koşturabilir ve sonuçları özetleyerek güvenlik analistine sunabilir. Bu durum analistin yerini almak yerine, deneyimli güvenlik uzmanlarının daha stratejik ve karmaşık tehditlere odaklanmasını sağlamaktadır.
Finans, Satış ve Müşteri Deneyimi
BT dışındaki iş kollarına bakıldığında; finansal raporlama süreçleri, tedarikçi sözleşmelerinin analiz edilmesi, satış öncesi teklif hazırlıkları ve müşteri geri bildirimlerinin kategorizasyonu öne çıkmaktadır. Bu tür süreçler, hem yüksek hacimli olmaları hem de sonuçların geriye dönük olarak doğrulanabilmesi nedeniyle ajanlar için ideal başlangıç noktalarıdır. Benzer şekilde 2026'da yapay zeka destekli kurumsal ERP ve CRM eğilimleri incelendiğinde, müşteri ilişkilerinde otonom ajanların rolünün giderek arttığı görülmektedir.
Ancak bu noktada önemli bir mimari kural devreye girmelidir: Ajanları doğrudan finansal onay veya ödeme yetkisi gerektiren adımlara bağlamak, mevcut risk yönetimi standartları açısından henüz tavsiye edilmemektedir. Öneri hazırlayan, taslak üreten ve nihai onayı yetkili personele bırakan tasarımlar, çok daha güvenli ve sağlıklı sonuçlar vermektedir.
Yaygın Yanılgılar ve Beklenti Yönetimi
Ajan yapay zeka teknolojisi etrafında şekillenen bazı söylemler, karar vericileri hatalı yatırım planlamalarına sürükleyebilmektedir. En sık karşılaşılan yanılgılardan biri, ajanların doğrudan personel azaltımına yönelik bir araç olarak görülmesidir. Pratik uygulamalar, ajan yapay zekanın temel getirisinin ekip küçültmek değil, mevcut ekiplerin operasyonel kapasitesini ve etki alanını genişletmek olduğunu kanıtlamaktadır.
Bir diğer yanılgı ise "genel amaçlı tek bir ajanın tüm işleri çözebileceği" varsayımıdır. Kurumsal ortamlarda geniş yetenekli ancak araç seti belirsiz tek bir model yerine; dar kapsamlı, iyi tanımlanmış araçlara sahip ve belirli bir alanda uzmanlaşmış ajanlardan oluşan bir "ajan filosu" kurmak çok daha güvenilir sonuçlar üretmektedir.
Maliyet yönetimi de dikkat edilmesi gereken bir diğer başlıktır. Ajanların planlama, eylem ve değerlendirme döngüleri, tek seferlik standart bir sorguya kıyasla çok daha yüksek işlem gücü tüketir. Arka planda çalışan onlarca API ve model çağrısı, doğru bir önbellekleme (cache) stratejisi ve optimizasyon yapılmadığında ölçeklendirme aşamasında öngörülemeyen bütçe aşımlarına neden olabilmektedir.
Güvenlik, Yönetişim ve Denetlenebilirlik
Ajan yapay zekanın kurumsal ağlara entegrasyonundaki en hassas konu güvenliktir. Geleneksel yazılımların davranışları öngörülebilir ve test edilebilir yapıdadır. Ancak ajanlar, aynı girdiye farklı yanıtlar verebilen veya aynı hedefe farklı yollarla ulaşabilen olasılıksal sistemlerdir. Bu nedenle denetim mekanizmalarının yeniden şekillendirilmesi zorunludur.
Bir ajanın hangi verilere, hangi servis düzeyinde ve hangi ölçekte erişebileceği katı kurallarla belirlenmelidir. En az ayrıcalık (least privilege) prensibi, ajan mimarilerinde standart uygulamalardan çok daha sıkı işletilmelidir. Bir ajanın veritabanı bağlantısı yalnızca okuma yetkisiyle sınırlandırılmışsa, sistemin veriyi değiştirme veya silme kararına ulaşması altyapısal olarak imkansız hale getirilmelidir.
Denetlenebilirlik tarafında, ajanın tüm plan-eylem-sonuç zincirinin loglanması hayati önem taşır. Bir kararın geriye dönük olarak açıklanamaması, kurumsal yapılar için kabul edilemez bir risktir. Modern ajan çerçeveleri; atılan her adımın nedenini, kullanılan aracı, üretilen çıktıyı ve bir sonraki adıma etkisini yapılandırılmış bir formatta kayıt altına alacak şekilde tasarlanmaktadır.
Altyapı Tarafında Neyi Değiştiriyor
Ajan yapay zekanın teknoloji altyapılarında yarattığı değişim, veri erişim katmanı kavramını yeniden tanımlamaktadır. Ajanların sağlıklı çalışabilmesi için kurum içi verilerin güvenli, indekslenmiş ve doğru yetkilendirilmiş bir yüzey üzerinden erişilebilir olması şarttır. Bu durum, veri yönetişimi ve master data management (ana veri yönetimi) projelerini öncelikli hale getirmektedir.
Ağ ve kimlik yönetimi tarafında da ajanların insan olmayan kimlikler (non-human identities) olarak kurumsal dizin servislerine entegre edilmesi gerekmektedir. Bir ajanın hangi departman adına, hangi rolde çalıştığı ve hangi kaynaklara erişebildiği, siber güvenlik mimarisinin yeni odak noktalarından biridir.
Sistem izleme süreçlerinde ise klasik uygulama performans izleme (APM) araçları yerini yavaş yavaş ajan gözlemlenebilirliği kavramına bırakmaktadır. Bu yeni izleme katmanı; model çağrılarını, token tüketimlerini, mantıksal karar zincirlerini ve araç kullanımlarını takip ederek sistemin sağlığını güvence altına almaktadır.
Uygulamaya Geçmeden Önce Sorulması Gereken Sorular
Ajan yapay zeka projelerini pilot aşamasından canlı ortama taşımayı planlayan kurumların, yatırım öncesinde aşağıdaki kritik kriterleri değerlendirmesi gerekmektedir:
- Söz konusu süreç insan tarafından yürütüldüğünde net ve ölçülebilir bir başarı kriterine sahip mi?
- Olası bir hata durumunda sistemin otomatik olarak önceki güvenli duruma dönebilmesini sağlayan bir geri alma (rollback) mekanizması tasarlandı mı?
- Ajanın talep ettiği erişim yetkileri, mevcut kimlik ve erişim yönetimi (IAM) politikalarıyla tam uyumlu mu?
- Kritik karar aşamalarında insan onayı (human-in-the-loop) hangi risk eşiğinde devreye giriyor?
- Kullanılan dil modelinin sürümü güncellendiğinde, ajanın mevcut davranışlarında bozulma olmadığını doğrulayacak test otomasyonları mevcut mu?
Bu sorulara verilen yanıtlar, sürecin otomasyona ne kadar hazır olduğunu ortaya koymaktadır. Kurumların ilk projelerini, her zaman geriye döndürülebilir ve düşük riskli eylemlerle sınırlandırması, teknolojiye duyulan güvenin inşa edilmesi açısından en sağlıklı yöntemdir.
Çoklu Ajan (Multi-Agent) Mimarilerinin Kurumsal Sinerjisi
Sahada karşılaştığımız en başarılı implementasyonlar, her şeyi yapmaya çalışan tek bir monolitik model yerine, belirli görevlerde uzmanlaşmış küçük ajanların birbiriyle iletişim kurduğu yapılar üzerinden ilerlemektedir. Çoklu ajan sistemleri (Multi-Agent Systems) olarak bilinen bu mimari, kurumsal departmanlar arasındaki silolaşmayı teknoloji seviyesinde kırmayı başarmaktadır.
Örnek bir personel işe alım (onboarding) sürecini ele alalım. İnsan kaynakları sistemine entegre çalışan bir ajan, yeni personelin sözleşme onayını gördüğü anda süreci başlatır. Ancak bu ajan, BT sistemlerinde hesap açma yetkisine sahip değildir. Bunun yerine, BT operasyonlarından sorumlu diğer ajana yapılandırılmış bir talep gönderir. BT ajanı, personelin rolüne uygun Active Directory gruplarını belirler, e-posta hesabını açar, donanım talebini ERP sistemine girer ve sonucu İK ajanına raporlar. İK ajanı ise süreci tamamlayarak ilgili yöneticiye bilgi mesajı geçer.
Bu senaryo, kurumsal bilişim trendleri içerisinde entegrasyonun yeni yüzünü temsil etmektedir. Sistemlerin birbirine sadece API'ler üzerinden statik olarak bağlandığı dönem kapanmakta; sistemlerin kendi aralarında "müzakere edebildiği", hata durumunda alternatif yollar önerebildiği dinamik bir iletişim ağı kurulmaktadır. Bu yapı, süreçlerdeki darboğazları tespit etmeyi kolaylaştırırken, sistemin genel dayanıklılığını (resilience) ciddi ölçüde artırmaktadır.
Veri Altyapısının Ajanlar İçin Yeniden Yapılandırılması
Otonom bir ajanın sahada doğru karar alabilmesi, doğrudan erişebildiği verinin kalitesine, güncelliğine ve bağlamına bağlıdır. Kurumların yıllardır biriktirdiği PDF dokümanları, e-posta arşivleri, SharePoint klasörleri ve yapılandırılmamış (unstructured) diğer veriler, ajanlar için ham haliyle kullanışlı değildir. Bu noktada, veri mimarisinin ajanların tüketebileceği formata dönüştürülmesi zorunlu bir altyapı projesi haline gelmektedir.
RAG (Retrieval-Augmented Generation) mimarisi ve vektör veritabanları, bu dönüşümün merkezinde yer almaktadır. Bir sözleşme analizi ajanı, şirketin geçmişteki tüm tedarikçi sözleşmelerini kelime kelime aramak yerine, anlamsal (semantic) bütünlüğe göre indekslenmiş bir vektör uzayında saniyeler içinde tarayabilmelidir. Aksi takdirde, modelin halüsinasyon (yanlış bilgi üretme) riski artar ve kurumsal kararlar hatalı veriler üzerine inşa edilir.
Sahadaki tecrübelerimiz, ajan yapay zeka projelerinin başarısızlık nedenlerinin %70'inin modelin yetersizliğinden değil, kurumun veri hazırlık seviyesinin düşüklüğünden kaynaklandığını göstermektedir. Veri kataloglama, etiketleme ve temizleme süreçleri tamamlanmadan sahaya sürülen ajanlar, departmanlar arası güven zedelenmesine yol açmaktadır. Bu nedenle, ajan entegrasyonundan önce mutlaka bir veri olgunluk değerlendirmesi yapılmalı ve eksikler giderilmelidir.
Yatırım Stratejisi, Maliyetler ve ROI Beklentisi
Yönetim kurullarının teknoloji yatırımlarında haklı olarak en çok üzerinde durduğu konu, somut geri dönüş (ROI) ve maliyet projeksiyonlarıdır. Ajan yapay zeka entegrasyonlarının bütçelendirilmesi, geleneksel yazılım lisanslamalarından farklı bir metrik seti gerektirir. Burada maliyetler; projenin kapsamına, süreç karmaşıklığına, entegre edilecek sistem sayısına ve tercih edilen modelin işlem gücüne (token tüketimine) bağlı olarak geniş, projenin dinamiklerine göre değişen esnek bir aralıkta seyretmektedir.
| Maliyet Kalemi | Geleneksel Yazılım Yatırımı | Ajan Yapay Zeka Yatırımı |
|---|---|---|
| Lisanslama | Kullanıcı bazlı veya sunucu bazlı yıllık lisans. | Tüketilen işlem gücü (Token) veya barındırma maliyeti. |
| Entegrasyon | Bir kerelik statik API geliştirme eforu. | Sürekli optimize edilen araç (Tool) ve prompt mühendisliği. |
| Bakım / Güncelleme | Versiyon geçişleri ve yama yönetimi. | Model güncellemeleri ve davranış testlerinin otomasyonu. |
ROI hesaplamasında ise sadece "tasarruf edilen personel saati" üzerinden ilerlemek eksik bir yaklaşımdır. Ajanların asıl değeri; süreçlerdeki insan kaynaklı hata oranının düşürülmesi, 7/24 kesintisiz operasyon yeteneğinin kazanılması ve müşteri/çalışan taleplerine verilen yanıt süresinin (SLA) dakikalar seviyesine indirilmesidir. Örneğin, kritik bir BT olayında müdahale süresinin 45 dakikadan 3 dakikaya düşmesi, kurumun yaşayacağı potansiyel bir iş kaybını önleyerek projenin kendi maliyetini tek bir vakada bile amorti etmesini sağlayabilmektedir.
İnsan ve Ajan Etkileşimi: Değişen Çalışma Kültürü
Teknolojinin altyapısal boyutu kadar, kurum kültürüne ve çalışan psikolojisine etkisi de dikkatle yönetilmelidir. Ajan yapay zekanın iş süreçlerine dahil olması, çalışanların günlük rutinlerini kökten değiştirmektedir. Personel, artık verileri manuel olarak kopyalayıp yapıştıran veya standart raporları derleyen bir "uygulayıcı" olmaktan çıkıp, ajanların ürettiği çıktıları denetleyen, stratejik kararlar veren bir "orkestratör" konumuna yükselmektedir.
Bu kültürel geçiş, yeni yetkinlik setlerini zorunlu kılmaktadır. Çalışanların, ajanlarla doğru iletişim kurabilmesi (prompt engineering temel prensipleri), ajanın izlediği mantıksal adımları yorumlayabilmesi ve gerektiğinde sürece müdahale edebilmesi gerekmektedir. İnsan-makine işbirliğinin sorunsuz yürümesi için, ajanların karar mekanizmalarının "kara kutu" (black box) olmaktan çıkarılıp, şeffaf ve açıklanabilir (Explainable AI) bir arayüzle personele sunulması kritik bir başarı faktörüdür.
Değişim yönetimi iyi kurgulanmadığında, çalışanlarda "yerimi bir yazılım mı alacak" endişesi veya sisteme karşı gizli bir direnç oluşabilmektedir. Bu direnci kırmanın en etkili yolu, teknolojiyi personele bir rakip olarak değil, onların üzerindeki sıkıcı ve tekrarlayan yükleri alan yetenekli bir asistan olarak konumlandırmaktır.
Sektörel Regülasyonlar ve Uyumluluk Çıkmazları
Otonom sistemlerin kurumsal ağlarda yetki sahibi olması, beraberinde ciddi hukuki ve regülatif tartışmaları getirmektedir. Finans, sağlık, telekomünikasyon gibi sıkı denetime tabi sektörlerde ajan yapay zeka kullanımı, KVKK, GDPR ve yeni şekillenen yapay zeka yasaları (örneğin EU AI Act) ile doğrudan temas halindedir.
Buradaki en büyük zorluk, "otonom bir ajanın yaptığı hatadan kimin sorumlu olacağı" sorusudur. Bir ajan, müşteri verilerini analiz ederken yanlışlıkla hassas bir veriyi farklı bir sisteme aktarırsa, mevcut regülasyonlar bu durumu klasik bir veri ihlali olarak değerlendirecektir. Bu nedenle, ajanların eriştiği verilerin önceden anonimleştirilmesi (data masking) ve dış dünya ile iletişim kurdukları noktaların (örneğin e-posta gönderme veya dış API çağırma) mutlaka bir insan onayı bariyerinden (human-in-the-loop) geçirilmesi gerekmektedir.
Ayrıca, regülatif kurumlar alınan kararların geriye dönük izlenebilirliğini talep etmektedir. Bir kredi onay sürecinde veya risk değerlendirmesinde ajanın hangi veriyi baz alarak, hangi ağırlıklandırma algoritmalarıyla o karara vardığı denetim anında raporlanabilmelidir. Uyumluluk süreçlerini en baştan mimariye dahil etmeyen (compliance-by-design) projeler, ilerleyen aşamalarda ağır cezai yaptırımlarla veya sistemin tamamen kapatılması riskiyle karşı karşıya kalabilmektedir.
2026 ve Ötesi İçin Yön
Kurumsal BT dünyası, ajan yapay zekanın basit bir asistan olmaktan çıkıp süreçlerin merkezinde yer alan otonom bir bileşene dönüştüğü döneme giriş yapmıştır. Bu süreç, kısa vadeli bir trend değil; uzun soluklu, kural odaklı ve dikkatli planlanması gereken bir teknoloji entegrasyonudur.
Başarılı projelerin ortak özelliği, en maliyetli modeli seçmek değil, en doğru güvenlik ve yönetişim mimarisini kurmaktır. Sınırları net çizilmiş, gözlemlenebilirliği yüksek ve insan-makine iş bölümü doğru kurgulanmış sistemler, kurumlara ciddi bir rekabet avantajı sağlayacaktır. Kötü tanımlanmış ve kaotik süreçlerin üzerine eklenen ajanların ise operasyonel sorunları çözmek yerine daha da karmaşık hale getireceği unutulmamalıdır.
Kronosys Bilişim olarak, kurumların teknoloji altyapılarını geleceğin gereksinimlerine uygun, güvenli ve ölçeklenebilir şekilde tasarlamalarına rehberlik ediyoruz. Ajan yapay zeka entegrasyonlarında doğru süreç analizi, veri güvenliği ve sağlam bir BT mimarisi kurmak için uzman çözümlerimizle kurumsal dönüşümünüze değer katıyoruz.