2026'da Yapay Zeka Destekli Siber Güvenlik Stratejileri
📋 İçindekiler
- 2026'da Yapay Zeka Destekli Siber Güvenlik Stratejileri
- Tehdit Manzarasının Yeni Hatları
- Savunma Tarafında Makine Öğrenmesinin Olgunlaşması
- Sıfır Güven Mimarisinde Yapay Zekanın Rolü
- Bulut Güvenliği ve Yapılandırma Doğrulaması
- Kimlik ve Erişim Yönetiminde Değişen Denge
- Veri Güvenliği ve Model Zehirlenmesi Riski
- Tedarik Zinciri ve Üçüncü Taraf Riskleri
- Uyumluluk, Düzenleme ve Yapay Zeka Yönetişimi
- Yetkinlik Açığı ve Ekiplerin Dönüşümü
- 2026 İçin Siber Güvenlik Yol Haritası Önerisi
- Geleceğe Hazırlık ve Kurumsal Strateji
Saldırganlar artık tek başına çalışan bireylerden ibaret değil. Günümüz dijital ekosisteminde, üretken modellerle desteklenmiş, dakikalar içinde binlerce varyantlı zararlı yazılım üretebilen ve kimlik avı e-postalarını hedefin diline, şirket kültürüne göre uyarlayan otomatik saldırı hatları bulunmaktadır. Sektör analistleri tarafından yayımlanan güncel raporlar, otonom ajanlarla gerçekleştirilen ilk büyük ölçekli fidye yazılımı kampanyalarını belgelemektedir. Kurumsal savunmaların denklemi bu noktada köklü bir değişime uğramıştır.
Klasik güvenlik yığını, imza tabanlı tespit ve kural odaklı korelasyonun üzerine kurulmuş bir yapıya sahipti. Bu yaklaşım, aynı zararlının aynı biçimde tekrar ettiği geçmiş dönemlerde mantıklı bir savunma hattı sağlıyordu. Oysa yapay zeka siber güvenlik alanında hem saldıran hem de savunan taraf için oyunun kurallarını tamamen yeniden yazmaktadır. Savunma tarafının önünde net bir yol ayrımı bulunmaktadır: Makinelerin ürettiği karmaşık tehditleri, yine gelişmiş makine öğrenmesi algoritmalarıyla karşılamak.
Tehdit Manzarasının Yeni Hatları
Saldırgan tarafındaki teknolojik dönüşüm, birçok somut vakayla kendini göstermektedir. Deepfake sesli ve görüntülü kimlik doğrulama saldırıları artık yalnızca teorik bir risk olmaktan çıkıp operasyonel bir tehdide dönüşmüştür. Yakın geçmişte büyük finans kuruluşlarının çağrı merkezlerinde, üst düzey yöneticilerin sesleri taklit edilerek gerçekleştirilmeye çalışılan yetkisiz transfer talepleri, ancak sıkı iç kontrol mekanizmaları sayesinde engellenebilmiştir. Bu tür karmaşık sosyal mühendislik vakalarının sayısında ciddi bir artış ivmesi gözlemlenmektedir.
Otonom sızma araçları da kurumsal ağlar için yeni bir cephe açmıştır. Açık kaynak topluluklarında veya yeraltı forumlarında geliştirilen bazı çerçeveler, kurumsal ağa ilk erişim sağlandıktan sonra ayrıcalık yükseltme, yanal hareket ve veri sızdırma adımlarını insan müdahalesi olmadan planlayabilmektedir. Bu otonom saldırıların hızı, geleneksel savunma ekiplerinin olay müdahale süresini çoğu zaman geride bırakmaktadır.
Yapay zeka tabanlı saldırıların henüz deneysel olduğu ve kurumsal ortamlarda karşılaşılamayacağı yönündeki varsayımlar geçerliliğini yitirmiştir. Dil modellerine dayalı, bağlama duyarlı sosyal mühendislik saldırıları çoktan üretim ortamlarına sızmış durumdadır. Savunma tarafındaki asıl kritik mesele, bu yüksek kaliteli sahte içerikleri ve otonom hareketleri eskisi kadar kolay ayırt edememektir.
Savunma Tarafında Makine Öğrenmesinin Olgunlaşması
Güvenlik operasyon merkezleri (SOC), uzun yıllardır kural tabanlı SIEM sistemlerine bağımlı olarak çalışmaktadır. Bu araçlar, saniyede on binlerce olayı toplamada başarılı olsa da, yüksek yanlış pozitif (false positive) oranları analistlerin operasyonel verimliliğini düşürmektedir. Kurumsal SOC ekipleri, gelen uyarı yığınları arasında yalnızca küçük bir yüzdeye zamanında ve anlamlı yanıt verebilmekte, geri kalan uyarılar ise gözden kaçma riski taşımaktadır.
Makine öğrenmesi tabanlı davranışsal analitik, bu verimsiz dengeyi değiştirmektedir. Kullanıcı ve varlık davranış analizi (UEBA) modelleri, ağdaki her hesabın ve cihazın normal aktivite örüntüsünü öğrenerek, bu temel çizgiden sapmaları anında öne çıkarmaktadır. Örneğin, bir finans çalışanının mesai saatleri dışında sunucularda olağandışı komutlar çalıştırması, klasik kurallarla yakalanamayacak ince bir işarettir. Modern modeller bunu bağlamıyla birlikte değerlendirip önceliklendirmektedir. Bu noktada kurumlar için modern bir yapay zeka SOC platformu seçimi, operasyonel yükü hafifletmenin ve tehditleri erkenden tespit etmenin temel adımıdır.
Genişletilmiş tespit ve müdahale (XDR) platformları ise uç nokta, ağ, bulut ve kimlik verilerini tek bir analitik modelde birleştirmektedir. Bu veri birleşmesi, saldırı zincirinin farklı halkalarında bırakılan zayıf sinyallerin bir arada anlam kazanmasını sağlar. Tek başına anlamsız görünen farklı sistemlerdeki üç ayrı olay, yapay zeka tarafından birlikte değerlendirildiğinde koordineli bir sızma girişiminin haritasını net bir şekilde ortaya koymaktadır.
Otonom Müdahale ve İnsan Denetimi Dengesi
Yanıt otomasyonu, önümüzdeki dönemin en kritik siber güvenlik başlıklarından biridir. SOAR (güvenlik orkestrasyon, otomasyon ve müdahale) platformları artık yalnızca basit bir olay bildirimi veya hesap kilitleme işlemini değil, çok aşamalı karmaşık müdahale akışlarını yürütebilmektedir. Bir saldırı tespit edildiğinde; etkilenen uç noktanın ağdan izole edilmesi, ilgili kimlik doğrulama tokenlarının iptali ve yasal bildirim adımları makine hızında başlatılabilmektedir.
Bununla birlikte, otomasyonun sınırlarının doğru çizilmesi hayati önem taşır. Tam otonom müdahalenin üretim sistemlerinde ciddi iş kesintilerine yol açma riski bulunmaktadır. Yanlış tespit edilmiş bir tehdit yüzünden kritik bir operasyonel sistemin devre dışı bırakılması, saldırının kendisinden daha büyük bir zarara neden olabilir. Bu nedenle kurumsal güvenlik stratejilerinde insan onaylı otonomi (human-in-the-loop) modeli benimsenmektedir. Model müdahale kararını önerir, ancak yüksek etkili aksiyonlar için uzman güvenlik mühendisinin onayı beklenir.
Sıfır Güven Mimarisinde Yapay Zekanın Rolü
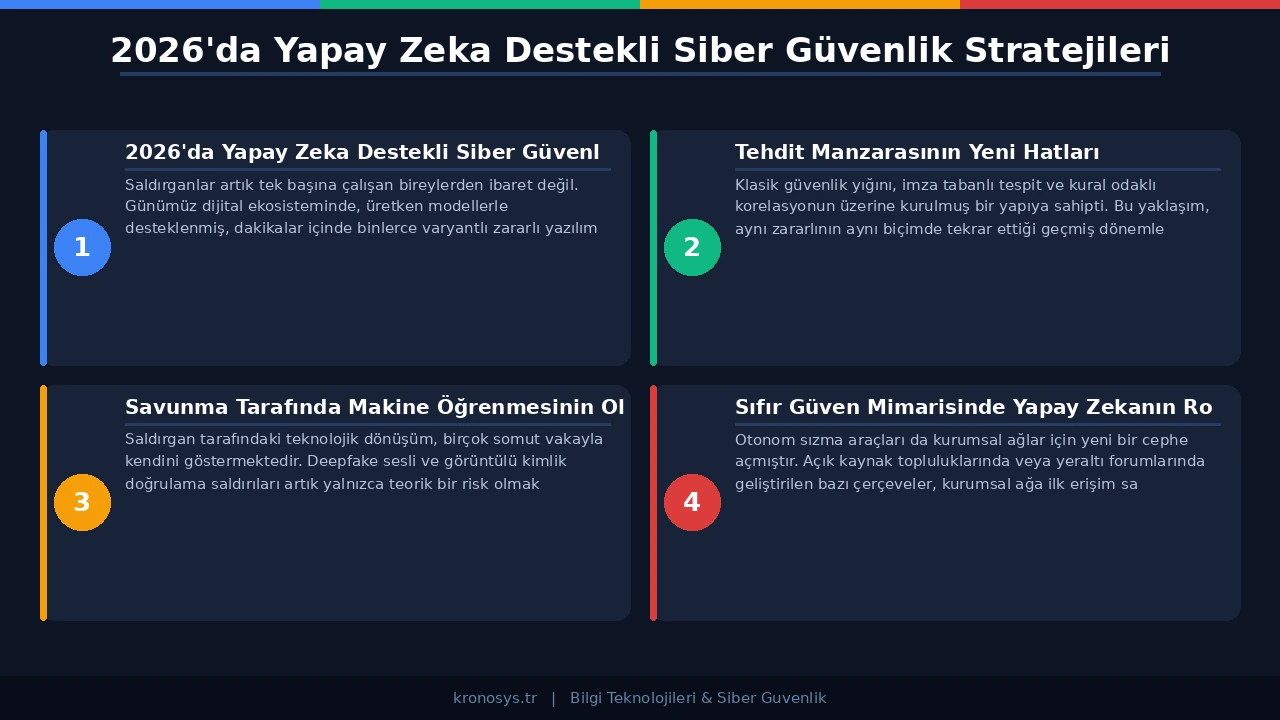
Sıfır güven (Zero Trust) artık kavramsal bir vizyon olmaktan çıkıp, uygulanması zorunlu teknik bir referans mimarisine dönüşmüştür. Ağ perimetrinin ortadan kalktığı, uzaktan çalışma modellerinin kalıcı hale geldiği ve iş yüklerinin çoklu bulut ortamlarına dağıldığı bir altyapıda, her erişim isteğinin bağlam bazlı ve sürekli olarak değerlendirilmesi gerekmektedir.
Yapay zeka siber güvenlik entegrasyonu, sıfır güven kararlarının hızını ve kalitesini belirleyen ana bileşendir. Bir erişim isteği geldiğinde algoritmalar; kullanıcının geçmiş davranışlarını, cihazın güncel sağlık durumunu, coğrafi konum tutarlılığını ve istenen kaynağın hassasiyetini anlık olarak analiz eder. Bu değerlendirme, statik ve katı bir kural setiyle değil, sürekli öğrenen ve güncellenen dinamik bir risk skoruyla gerçekleştirilir.
Sürekli kimlik doğrulama yaklaşımı, klasik oturum açma mantığını geride bırakmaktadır. Klavye kullanım ritmi, fare hareketleri ve oturum içindeki uygulama kullanım örüntüleri gibi biyometrik olmayan davranışsal sinyaller, oturumun gerçekten yetkili kişi tarafından sürdürülüp sürdürülmediğini arka planda sürekli doğrular. Risk skorunda bir anomali tespit edilirse, sistem otomatik olarak yeniden kimlik doğrulama (step-up authentication) sürecini tetikler.
Bulut Güvenliği ve Yapılandırma Doğrulaması
Bulut ortamlarında yaşanan veri ihlallerinin en yaygın nedeni, karmaşık altyapılardaki yanlış yapılandırmalardır. Dışarıya açık bırakılan bir depolama alanı veya gereğinden fazla yetki verilmiş bir kimlik rolü, saldırganların ilk hedefleri arasında yer almaktadır. Bulut güvenlik durumu yönetimi (CSPM) araçları, bu yapılandırma hatalarını sürekli tarayarak kurumun genel güvenlik postürünü ortaya koyar.
Yapay zeka destekli CSPM çözümleri iki temel noktada katma değer üretir. Birincisi, binlerce yapılandırma bulgusunu iş bağlamına göre önceliklendirerek hangi bulgunun acil bir riske işaret ettiğini belirlemesidir. İkincisi ise, doğru yapılandırma önerilerini doğrudan altyapı-kod (IaC) şablonlarında düzeltilmiş biçimde sunabilmesidir. Böylece güvenlik ekipleri, sistem yöneticilerine yalnızca hatayı bildirmekle kalmaz, anında uygulanabilir bir çözüm yaması da iletmiş olur.
Konteyner ve mikroservis mimarileri de benzer bir olgunlaşma sürecinden geçmektedir. Çalışma zamanı güvenliği (runtime security) çözümleri, konteyner içindeki süreç ağacını ve ağ çağrılarını modelleyerek beklenmedik davranışları yapay zeka ile tespit eder. Bir web sunucusu konteynerinin aniden ağ tarama araçları indirmeye çalışması, dakikalar içinde fark edilip otonom olarak izole edilebilir.
Kimlik ve Erişim Yönetiminde Değişen Denge
Siber saldırganlar için en değerli hedef, geçerli kimlik bilgileridir. Sızdırılmış veya çalınmış kimlik bilgileriyle gerçekleştirilen saldırılar, kurumsal ihlallerin büyük çoğunluğunun başlangıç noktasını oluşturmaktadır. Çok faktörlü kimlik doğrulama (MFA) kullanımı zorunlu bir taban çizgisi olsa da, geleneksel SMS veya basit onay tabanlı MFA yöntemlerinin atlatıldığı vakalar giderek artmaktadır.
Bu zafiyetlere karşı, FIDO2 uyumlu geçiş anahtarları (passkeys) gibi kimlik avına dayanıklı (phishing-resistant) standartlar hızla yaygınlaşmaktadır. Bu modern yaklaşım, saldırganın çaldığı bir şifre veya ele geçirdiği bir onay koduyla sisteme giriş yapmasını teknolojik olarak imkansız hale getirmektedir. Kurumsal erişim politikalarında bu yeni standartlara geçiş, öncelikli stratejiler arasında yer almaktadır.
Ayrıcalıklı erişim yönetimi (PAM) tarafında da makine öğrenmesi fark yaratmaktadır. Sistem yöneticisi hesaplarının hangi komutları hangi saatlerde çalıştırdığı ve hangi kritik sunuculara eriştiği örüntüsel olarak modellenir. Beklenmedik bir komut zinciri tespit edildiğinde, oturum anlık olarak kaydedilir ve risk seviyesine göre otomatik olarak sonlandırılabilir.
Veri Güvenliği ve Model Zehirlenmesi Riski
Yapay zekayı savunma mekanizmalarında kullanan kurumların dikkat etmesi gereken yeni bir saldırı yüzeyi daha bulunmaktadır: Makine öğrenmesi modellerinin kendisi. Eğitim verilerine kasıtlı olarak manipüle edilmiş verilerin sokulması, modelin belirli saldırı türlerini meşru bir trafikmiş gibi sınıflandırmasına yol açabilir. Literatürde model zehirlenmesi (model poisoning) olarak adlandırılan bu durum, kurumsal yapay zeka projelerinin güvenilirliğini doğrudan tehdit etmektedir.
Bu riski yönetmek için kurumların, modellerin hangi verilerle eğitildiğini, veri bütünlüğünün nasıl sağlandığını ve model çıktılarının açıklanabilirlik (explainability) derecesini yakından takip etmesi gerekmektedir. Neden belirli bir kararın verildiğini güvenlik analistlerine açıklayamayan kara kutu (black box) modeller, olay müdahale süreçlerinde faydadan çok risk üretebilir.
Veri sızıntısını önleme (DLP) stratejileri de üretken yapay zeka çağında yeniden tasarlanmaktadır. Çalışanların, işlerini hızlandırmak amacıyla dışa açık yapay zeka araçlarına yapıştırdığı hassas kod parçacıkları veya müşteri verileri, kurumun kontrolü dışına çıkabilmektedir. Yeni nesil DLP çözümleri, bu tür kullanımları tespit edip veriyi anonimleştiren aracı katmanlar sunarak, üretkenlik kaybı yaşatmadan veri sızıntısı riskini en aza indirmektedir.
Tedarik Zinciri ve Üçüncü Taraf Riskleri
Bir kurum kendi iç altyapısını kusursuz bir şekilde korusa dahi, hizmet aldığı bir yazılım tedarikçisinin zayıf halkası üzerinden ciddi ihlaller yaşayabilir. Tedarik zinciri güvenliği, modern siber güvenlik stratejilerinin en üst sıralarında yer almaktadır ve bu alandaki somut önlem setleri yapay zeka ile güçlenmektedir.
Yazılım malzeme listesi (SBOM), kurumsal ağda çalışan tüm yazılım bileşenlerinin detaylı bir envanterini çıkarır. Yapay zeka algoritmaları, bu devasa envanteri küresel zafiyet veritabanları ile anlık olarak çapraz eşleştirir. Yeni bir sıfırıncı gün (zero-day) açığı duyurulduğunda, kurumun hangi sistemlerinin bu açıktan etkilendiği saatler değil, dakikalar içinde tespit edilip önceliklendirilmiş bir eylem planı oluşturulur. Tüm bu süreçler, kapsamlı bir kurumsal siber güvenlik denetimi süreçlerinin ayrılmaz bir parçası olarak değerlendirilmektedir.
Üçüncü taraf risk değerlendirmesi de statik anketlerden sıyrılarak sürekli izleme formatına geçmektedir. Otomatik platformlar, tedarikçilerin dış ağ zafiyetlerini, sızdırılmış kimlik bilgilerini ve dark web üzerindeki hareketliliklerini sürekli analiz ederek dinamik bir risk skoru üretir.
Uyumluluk, Düzenleme ve Yapay Zeka Yönetişimi
Küresel çapta devreye giren yeni regülasyonlar, kurumsal güvenlik ve teknoloji ekiplerine yeni sorumluluklar yüklemektedir. Kimlik doğrulama, dolandırıcılık tespiti ve çalışan izleme gibi kritik alanlarda kullanılan yapay zeka modelleri için katı risk sınıflandırmaları, denetim gereksinimleri ve şeffaflık kuralları oluşturulmaktadır. Biyometrik ve davranışsal verilerin işlenmesi süreçleri, veri gizliliği kanunları çerçevesinde sıkı bir şekilde denetlenmektedir.
Yapay zeka yönetişimi, başarılı bir güvenlik operasyonunun temel taşı haline gelmiştir. Kurum içinde kullanılan tüm modellerin envanterini tutmak, veri kaynaklarını belgelemek ve model çıktılarının denetlenebilirliğini sağlamak zorunludur. Bu yönetişim çerçevesi olmadan devreye alınan otonom sistemler, regülatif denetimlerde ciddi uyumsuzluk bulguları üretme riski taşır.
Yetkinlik Açığı ve Ekiplerin Dönüşümü
Siber güvenlik sektöründeki küresel uzman açığı, kurumların operasyonel yeteneklerini sınırlayan en büyük faktörlerden biridir. Yapay zeka destekli güvenlik araçları, rutin ve tekrarlayan görevleri üstlenerek bu açığı belirli bir ölçüde kapatmaya yardımcı olur. Bu sistemler, kıdemli analistlerin stratejik tehdit avcılığına odaklanmasını sağlarken, yeni başlayan analistlerin de karmaşık olayları daha hızlı anlamlandırmasına destek olur.
Ancak teknolojiye aşırı ve sorgusuz güven, farklı operasyonel riskler doğurabilir. Algoritmaların ürettiği olay özetlerini bağlamından kopuk şekilde kabul eden ekipler, kritik detayları gözden kaçırabilir. Bu nedenle modern güvenlik ekiplerinin eğitim programları da evrilmektedir. Veri okuryazarlığı, makine öğrenmesi modellerini değerlendirme yeteneği ve doğru komut tasarımı (prompt engineering), yeni nesil güvenlik uzmanlarının temel yetkinlikleri arasına girmiştir.
2026 İçin Siber Güvenlik Yol Haritası Önerisi
Teknolojik dönüşümün hızlandığı bu dönemde, kurumsal savunma hatlarını güçlendirmek isteyen organizasyonlar için stratejik öncelikler şu şekilde sıralanabilir:
- Kimlik altyapısının modernizasyonu sağlanmalı; geleneksel MFA yöntemleri, kimlik avına dayanıklı geçiş anahtarları (passkeys) ile değiştirilmelidir.
- Güvenlik operasyon merkezleri XDR mimarisi ekseninde yeniden yapılandırılmalı, kural tabanlı tespitlerden davranışsal analiz modellerine geçiş yapılmalıdır.
- Bulut ortamlarındaki yapılandırma hatalarını ve çalışma zamanı tehditlerini proaktif olarak tespit etmek için CSPM araçları entegre edilmelidir.
- Sıfır güven mimarisi tüm ağ kaynaklarına uygulanmalı, erişim kararları statik kurallar yerine sürekli güncellenen risk skorlarına bağlanmalıdır.
- Kurum içi yapay zeka kullanımını denetleyecek şeffaf bir yönetişim çerçevesi oluşturulmalı, model envanterleri ve veri bütünlüğü düzenli olarak denetlenmelidir.
- Tedarik zinciri risklerini minimize etmek amacıyla, kullanılan tüm yazılımlar için SBOM (Yazılım Malzeme Listesi) üretimi ve takibi standartlaştırılmalıdır.
- Olay müdahale süreçlerinde otomasyonun sınırları net olarak belirlenmeli, kritik sistem kesintilerini önlemek için insan onaylı otonomi modelleri tercih edilmelidir.
| Stratejik Adım | Beklenen Kurumsal Etki |
|---|---|
| XDR ve Davranışsal Analitik Entegrasyonu | Yanlış pozitif uyarıların azalması ve tehdit tespit süresinin kısalması. |
| Kimlik Avına Dayanıklı MFA (Passkeys) | Çalınan kimlik bilgileriyle ağa sızma girişimlerinin büyük oranda engellenmesi. |
| Sürekli Bulut Güvenlik Yönetimi (CSPM) | Yanlış yapılandırma kaynaklı veri sızıntısı risklerinin proaktif olarak kapatılması. |
| Yapay Zeka Yönetişim Çerçevesi | Regülatif uyumluluğun sağlanması ve model zehirlenmesi risklerinin düşürülmesi. |
Geleceğe Hazırlık ve Kurumsal Strateji
Yapay zekanın siber savunma kapasitesine kattığı hız, saldırganların elde ettiği yeni yeteneklerle amansız bir yarış içindedir. Bu karmaşık dijital mücadelede başarı, yalnızca en yüksek bütçeli güvenlik araçlarını satın almakla değil; kurumsal veriyi, operasyonel süreçleri ve uzman insan kaynağını doğru bir mimari etrafında konumlandırmakla mümkündür. Teknolojiyi güçlü bir araç, yönetişimi sağlam bir çerçeve ve insan muhakemesini nihai karar mercii olarak konumlandıran güvenlik programları, geleceğin belirsiz tehdit manzarasına karşı en dirençli yapılar olacaktır.
Kronosys Bilişim, gelişmiş tehdit aktörlerine karşı proaktif bir savunma hattı kurmak isteyen kurumsal organizasyonlara, bu stratejik yol haritasını oluşturma ve uygulama süreçlerinde profesyonel teknoloji danışmanlığı sunmaktadır. Doğru güvenlik mimarilerini inşa etmeden önce riskleri doğru analiz etmek, modern siber güvenlik stratejilerinin en önemli rekabet avantajı olmaya devam etmektedir.