Çoklu Bulut Mimarisinde Verinin Konumu Neden 2026'nın En Kritik Sorusu
📋 İçindekiler
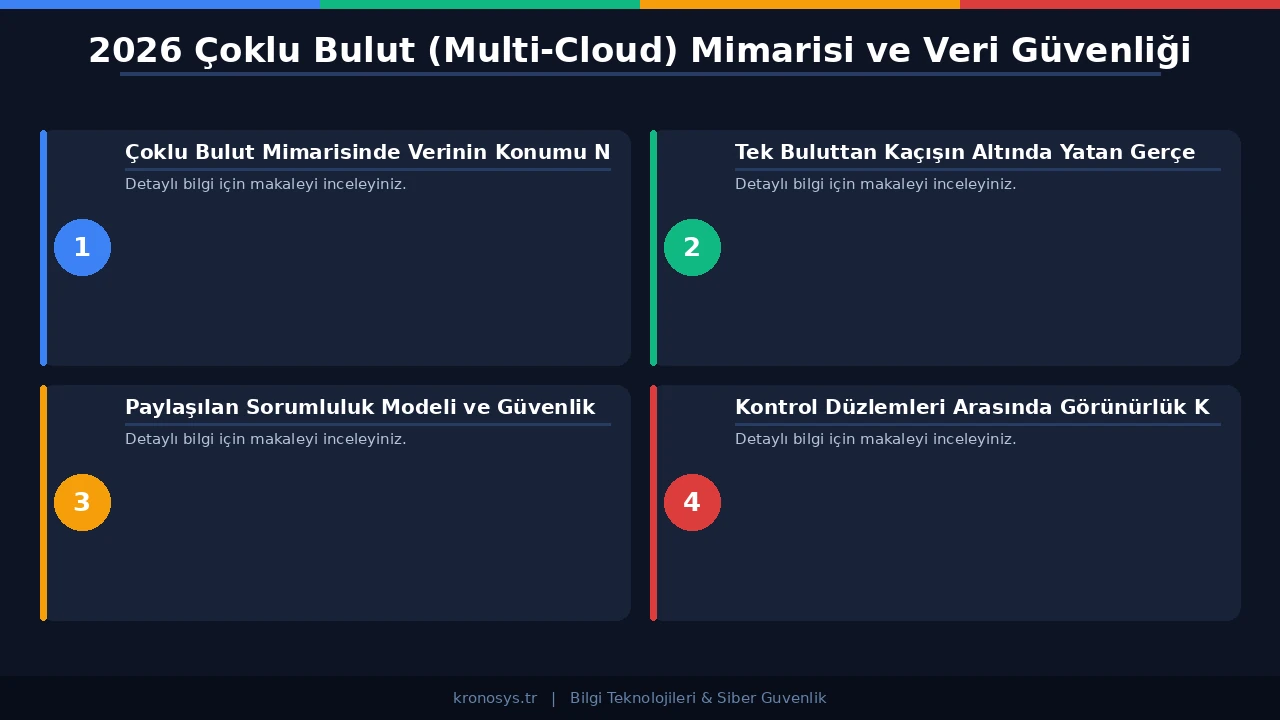
- Çoklu Bulut Mimarisinde Verinin Konumu Neden 2026'nın En Kritik Sorusu
- Tek Buluttan Kaçışın Altında Yatan Gerçek Nedenler
- Paylaşılan Sorumluluk Modeli ve Güvenlik Yanılgıları
- Kontrol Düzlemleri Arasında Görünürlük Kaybı
- Veri Merkezli Güvenlik Stratejisinin Temelleri
- Sıfır Güven (Zero Trust) Mimarisinin Çoklu Bulut Uyarlaması
- Gizli Hesaplama (Confidential Computing) ile İşlem Güvenliği
- Çoklu Bulutta Denetlenebilirlik ve Yönetişim
- Yapay Zeka İş Yüklerinin Çoklu Bulut Güvenliğine Etkisi
- Operasyonel Maliyet ve Siber Güvenlik Dengesinin Kurulması
- 2026'ya Doğru Kurumsal Siber Güvenlik Yol Haritası
Tek Buluttan Kaçışın Altında Yatan Gerçek Nedenler
Kurumların birden fazla bulut sağlayıcısına dağılması, çoğunlukla tek bir sağlayıcıya bağımlılıktan kaçınma isteğiyle açıklanır. Bu doğru bir yaklaşım olmakla birlikte eksiktir. Sağlayıcı bağımlılığı yalnızca maliyet optimizasyonunda dezavantaj yaratmakla kalmaz; regülasyon değişikliklerine, coğrafi kesintilere ve tek noktada oluşabilecek siber güvenlik olaylarına karşı da ciddi bir kırılganlık üretir. Veri egemenliği düzenlemeleri, yerel veri koruma kanunlarının veri yerelleştirme yorumları ve finansal veriler için getirilen kısıtlamalar, tek bir bulut sağlayıcısıyla karşılanması zor gereksinimler doğurmaktadır. Bir müşteri kimlik doğrulama sistemi belirli bir coğrafyada fiziksel olarak konumlanmak zorundayken, aynı kurumun makine öğrenmesi altyapısı farklı bir kıtadaki işlemci kapasitesinden yararlanabilir. Bu çelişkili gereksinimler, çoklu bulut mimarisini zorunlu hale getirir. Doğru bir planlama ile bulut sunucu ve altyapı danışmanlığı süreçleri yönetildiğinde, operasyonel yükler hafifletilebilir ve uyumluluk sağlanabilir. Bir diğer motivasyon ise en iyi araç prensibidir. Konteyner orkestrasyonunda bir sağlayıcı öne çıkarken, veri gölü hizmetlerinde bir başkası daha olgun bir teklif sunabilmektedir. Kurumsal mimarlar, belirli iş yüklerini o iş yükünün gerçekten olgunlaştığı platformda çalıştırmayı tercih eder. Ancak bu tercih, siber güvenlik ekiplerinin masasına birden fazla kontrol modelini yönetme yükümlülüğü olarak yansır.Paylaşılan Sorumluluk Modeli ve Güvenlik Yanılgıları
Kurumsal karar alıcılar arasında yaygın bir yanılgı bulunmaktadır: Bulut sağlayıcısı büyük ve global bir teknoloji firması olduğuna göre, güvenliğin tamamen onların sorumluluğunda olduğu düşünülür. Bu düşünce, sistem mimarlarının dikkat etmesi gereken en tehlikeli varsayımlardan biridir. Bulut sağlayıcıları, altyapının güvenliğinden sorumludur; bulut üzerindeki verinin, yapılandırmaların, kimlik yönetiminin ve erişim politikalarının güvenliği ise tamamen müşteriye aittir. Bu ayrıma paylaşılan sorumluluk modeli denir ve her sağlayıcının bu konudaki sözleşme tanımı farklılık gösterir. Yanlış yapılandırılmış bir depolama alanı, halka açık bırakılmış bir konteyner veya aşırı geniş yetkilendirilmiş erişim izinleri, sağlayıcının değil kurumun ihmalinden kaynaklanır. Veri ihlali raporları, bulut kaynaklı sızıntıların büyük çoğunluğunun sağlayıcı altyapısındaki zafiyetten değil, müşteri tarafındaki hatalı yapılandırmalardan doğduğunu göstermektedir. Çoklu bulut mimarisinde bu hatanın olasılığı, kontrol yüzeylerinin sayısı arttıkça katlanarak büyümektedir.Kontrol Düzlemleri Arasında Görünürlük Kaybı
Veri Merkezli Güvenlik Stratejisinin Temelleri
Ağ perimetresi kavramının anlamını yitirdiği bir çağda, güvenlik stratejisinin salt altyapıdan uzaklaşıp doğrudan veriye odaklanması gerekmektedir. Veri merkezli güvenlik yaklaşımı basit bir soruyla başlar: Veri nerede olursa olsun, kim erişebilir ve hangi koşullarda okunabilir? Bu sorunun yanıtı, üç temel katmanda şekillenir:- Sınıflandırma ve etiketleme: Hangi verinin gerçekten hassas olduğunun net bir envanteri çıkarılmalıdır. Sınıflandırma yoksa, koruma stratejisi de rastgele işler.
- Şifreleme ve anahtar yönetimi: Verinin durgun ve hareket halinde şifrelenmesi temel bir gereksinimdir. Şifreleme anahtarlarının nerede ve nasıl tutulduğu güvenlik seviyesini belirler.
- Erişim kontrolü ve politika uygulama: Aynı verinin farklı bulutlardaki kopyalarına aynı politikanın tutarlı biçimde uygulanabilmesi sağlanmalıdır.
Sıfır Güven (Zero Trust) Mimarisinin Çoklu Bulut Uyarlaması
Sıfır güven mimarisi, kurumsal ağlarda somut uygulama kalıpları haline gelmiştir. Temel prensibi doğrultusunda hiçbir kimliğe, hiçbir cihaza ve hiçbir ağa varsayılan olarak güvenilmez. Her erişim isteği, bağlamıyla birlikte sürekli olarak yeniden değerlendirilir. Çoklu bulut mimarisinde sıfır güvenin uygulanması, kimlik federasyonunun sağlam kurulmasını gerektirir. Kurum, merkezi bir kimlik sağlayıcısını tüm bulutlar için otoritatif kaynak olarak konumlandırmalıdır. Servisten servise iletişimde iş yüklerinin kendisi de kimliklendirilmeli ve kriptografik olarak doğrulanmalıdır. Bu mimari yaklaşım, olay yanıt süreçlerini hızlandırır. Bu süreçleri daha da optimize etmek için 2026'da yapay zeka destekli siber güvenlik stratejileri çerçevesinde otomasyon adımları atılması, kurumsal savunma hattını güçlendirecektir. Ayrıca mikro segmentasyon hayati önem taşır. Kaba taneli ağ segmentasyonu, saldırganın bir kez içeri girdiğinde geniş bir alanda hareket etmesine izin verir. İş yükleri arasındaki iletişimi trafik akışı bazında sınırlayan çözümlerin çoklu bulutta tutarlı çalışması, entegrasyon çabası gerektirse de güvenlik açısından kritik bir bariyer oluşturur.Gizli Hesaplama (Confidential Computing) ile İşlem Güvenliği
Verinin depolandığı yer, hukuki ve düzenleyici çerçeveler açısından büyük önem taşır. Ancak gizli hesaplama teknolojilerinin olgunlaşmasıyla birlikte, verinin işlendiği sırada da korunması mümkün hale gelmiştir. Güvenilir yürütme ortamları, bellek düzeyinde donanım tabanlı şifreleme sunarak verinin kullanım anında bile izole edilmesini sağlar. Farklı sağlayıcıların altyapısında çalışan hassas iş yükleri için, sağlayıcının yönetim düzlemine bile açık olmayan bir yürütme ortamı sağlanabilmektedir. Finansal analiz, sağlık verisi işleme ve federe öğrenme senaryolarında gizli hesaplamanın benimsenmesi hızla artmaktadır. Ancak unutulmamalıdır ki gizli hesaplama, zayıf kimlik yönetimi veya güncellenmemiş yazılım bileşenleri gibi diğer mimari zayıflıkları örtmez. Güvenlik katmanları birbirinin yerine geçmez, birbirini tamamlar.Çoklu Bulutta Denetlenebilirlik ve Yönetişim
Yapay Zeka İş Yüklerinin Çoklu Bulut Güvenliğine Etkisi
Yapay zeka iş yükleri, çoklu bulut mimarisine yeni bir boyut eklemiştir. İşlemci kapasitesine olan küresel talep, kurumları belirli iş yüklerini en uygun bulut bölgelerinde çalıştırmaya yönlendirmektedir. Model eğitimi bir bulutta, çıkarım (inference) başka bir bulutta gerçekleşebilirken, eğitim verisinin kendisi tamamen farklı bir coğrafyada saklanıyor olabilir. Bu dağıtık yapı, çoklu bulut veri güvenliği açısından ek riskler doğurur. Eğitim verisinin sızması, model üzerinden hassas bilginin geri çıkarılabilmesi ve zehirlenmiş eğitim setleri gibi tehditler kurumsal güvenlik ekiplerinin öncelikli gündemindedir. Kurumsal bilgi tabanlarından türetilen vektör veritabanları da yeni bir hassas veri kategorisi oluşturmaktadır. Bu indekslerin nerede tutulduğu ve nasıl bir erişim kontrolüne tabi olduğu, veri güvenliği stratejilerinin merkezinde yer almalıdır.Operasyonel Maliyet ve Siber Güvenlik Dengesinin Kurulması
Çoklu bulut stratejisinin yönetilebilir olması için maliyet ve güvenlik dengesinin doğru kurulması şarttır. Fazla sağlayıcı, fazla araç ve artan operasyonel yük anlamına gelir. Her platform için ayrı bir uzmanlaşma ekibi istihdam etmek, projeye göre geniş bir aralıkta değişen ciddi bütçe gereksinimleri doğurur. Mimari sadeleştirme kararlarında belirli bir bulutun birincil, diğerlerinin ise yedekleme veya spesifik iş yükleri için ikincil olarak konumlandırılması, güvenlik yatırımlarının önceliklendirilmesini kolaylaştırır.| Değerlendirme Kriteri | Çoklu Bulut Yaklaşımı | Tek Bulut Yaklaşımı |
|---|---|---|
| Regülasyon Uyumluluğu | Veri yerelleştirmede yüksek esneklik sunar | Bölgesel kısıtlamalara takılabilir |
| Operasyonel ve Güvenlik Yükü | Karmaşık mimari ve uzmanlık gerektirir | Daha sade ve merkezi olarak yönetilebilir |
| Maliyet ve Optimizasyon | İş yüküne göre geniş bir aralıkta optimize edilebilir | Sağlayıcıya bağımlı maliyet riskleri taşır |