Giriş: Siber Tehditler Artıyor
2025 yılında küresel siber saldırı sayısı bir önceki yıla göre %42 artış gösterdi. Kurumsal altyapıları hedef alan saldırıların büyük çoğunluğu artık yapay zeka destekli araçlarla gerçekleştiriliyor. Bu yazıda en sık karşılaşılan 10 saldırı türünü ve korunma yollarını ele alıyoruz.
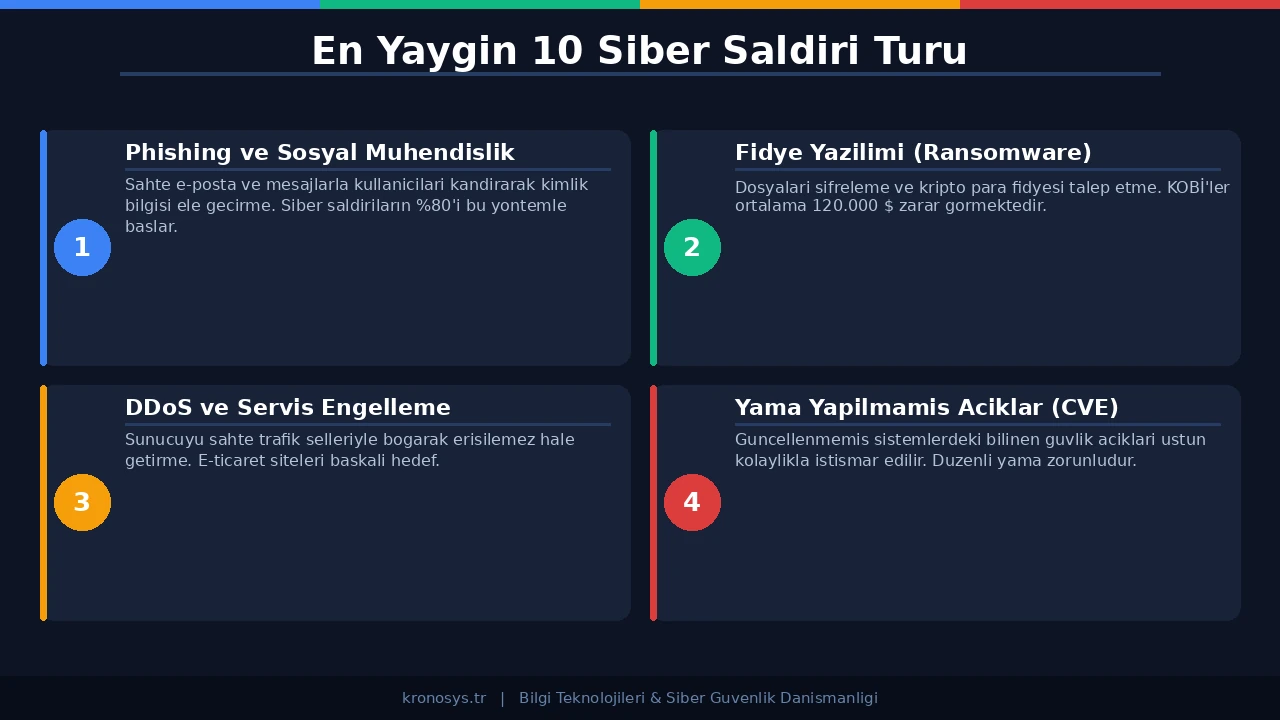
1. Ransomware (Fidye Yazılımı)
Ransomware, kurumsal verileri şifreleyerek fidye talep eden en zararlı saldırı türlerinden biridir. 2025'te fidye talepleri ortalama 2,3 milyon dolara ulaştı. Korunma için düzenli yedekleme, EDR çözümleri ve sıfır güven mimarisi kritik önem taşımaktadır.
2. Phishing ve Spear Phishing
E-posta tabanlı phishing saldırıları, yapay zeka ile kişiselleştirilerek çok daha inandırıcı hale geldi. Çalışan farkındalık eğitimi ve gelişmiş e-posta filtreleme çözümleri bu tehdide karşı en etkili savunma yöntemleridir.
3. DDoS (Dağıtık Hizmet Reddi) Saldırıları
DDoS saldırıları büyük bant genişliği gerektiren altyapıları hedef alır. CDN çözümleri ve anlık trafik analizleri bu saldırılara karşı koruma sağlar.
4. SQL Enjeksiyonu
Eski yazılımlardaki güvenlik açıklarından yararlanan SQL enjeksiyon saldırıları hâlâ kurumlar için önemli bir tehdit oluşturmaktadır. Düzenli güvenlik taramaları ve WAF kullanımı zorunludur.
5. Man-in-the-Middle (MitM) Saldırıları
Ağ trafiğini dinleyerek hassas verileri ele geçiren MitM saldırılarına karşı TLS 1.3 şifreleme ve VPN zorunlu olmalıdır.
6. Zero-Day Açıkları
Henüz yaması bulunmayan güvenlik açıklarından yararlanan zero-day saldırıları, proaktif tehdit istihbaratı ve davranış tabanlı güvenlik çözümleri ile azaltılabilir.
7. İç Tehditler (Insider Threats)
Yetkili kullanıcıların kasıtlı veya kazara veri sızdırması kurumlar için büyük risk oluşturur. En az ayrıcalık ilkesi (principle of least privilege) ve UEBA çözümleri bu riski minimize eder.
8. Tedarik Zinciri Saldırıları
Üçüncü taraf yazılım ve hizmet sağlayıcılar üzerinden gerçekleştirilen saldırılar giderek artmaktadır. Tedarikçi güvenlik değerlendirmesi ve yazılım bileşen analizi zorunludur.
9. API Güvenlik Açıkları
Hızla artan API kullanımıyla birlikte API güvenlik açıkları da artmaktadır. API güvenlik testleri ve oran sınırlama (rate limiting) uygulanmalıdır.
10. Sosyal Mühendislik
İnsan psikolojisini hedef alan sosyal mühendislik saldırıları teknik savunmaları atlatabilir. Düzenli güvenlik farkındalık eğitimleri ve simüle edilmiş saldırı testleri bu tehdide karşı en etkili yöntemdir.
Sonuç
Siber güvenlik, tek seferlik bir yatırım değil; sürekli güncellenmesi gereken bir süreçtir. KRONOSYS olarak, kurumunuzun güvenlik olgunluğunu artırmak için kapsamlı güvenlik denetimleri ve danışmanlık hizmetleri sunuyoruz.