2026'ya Girerken Kurumsal Tehdit Manzarası Neye Benziyor?
📋 İçindekiler
- 2026'ya Girerken Kurumsal Tehdit Manzarası Neye Benziyor?
- Yapay Zekâ Destekli Sosyal Mühendislik: İletişim Kanallarının Güvenilmez Hale Gelmesi
- Tedarik Zinciri Saldırıları: Ekosistemin En Zayıf Halkası
- Fidye Yazılımı 2026: Şifrelemesiz Şantaj Dönemi
- Bulut Yanlış Yapılandırmaları ve Altyapı Riskleri
- Kimlik Doğrulama: Kurumsal Siber Güvenliğin Yeni Sınırı
- OT ve IoT Güvenliği: Genenişleyen Saldırı Yüzeyi
- Yönetişim, Uyum ve Stratejik Planlama
- Kronosys Bilişim ile Geleceğe Hazırlık
- Siber Sigorta Poliçelerinde Değişen Şartlar ve Finansal Riskler
- İçeriden Gelen Tehditler (Insider Threats): Sessiz ve Yıkıcı Tehlike
- Kuantum Sonrası Kriptografiye (PQC) Erken Hazırlık
- Otonom Güvenlik Operasyon Merkezleri ve Algoritmik Savunma
- Sızma Testlerinden Sürekli Tehdit Maruziyeti Yönetimine (CTEM) Geçiş
Saldırgan profili artık yalnız çalışan meraklı bilgisayar korsanlarından oluşmuyor. Karşımızda organize suç örgütleri, devlet destekli gruplar ve yapay zekâ araçlarını kendi hizmet modellerine dönüştüren profesyonel kiralık ekipler bulunuyor. Bu grupların önemli bir kısmı çağrı merkezi disipliniyle çalışıyor, hedeflerini haftalar boyunca izliyor ve genellikle mesai saatleri dışında tüm operasyonu kilitliyor.
Şirketlerin karşı karşıya olduğu tablo son yıllarda niteliksel olarak büyük bir değişime uğradı. Fidye yazılımı vakaları devam etse de saldırının içeriği farklılaştı. Sadece veri şifreleme yerine veri sızdırma, çift taraflı şantaj ve hatta müşteri ile tedarikçileri arayarak baskı uygulayan operasyonlar devreye girdi. Ciddi bir kurumsal siber güvenlik yatırımı yapan şirketlerde dahi ihlal olaylarının görülmesinin temel nedeni, savunma stratejilerinin hâlâ eski tehdit modelleri üzerine inşa edilmiş olmasıdır.
2026 yılına yaklaşırken, kurumların gerçekten kaygılanması gereken tehditleri ve bunların karşısında somut olarak hangi adımları atması gerektiğini teknik detaylarda boğulmadan ele almak hayati önem taşıyor. Yönetim kurullarının gündemine alınması gereken stratejik kararlar, süslü kavramlardan ziyade uygulanabilir ve ölçülebilir adımlara dayanmalıdır.
Yapay Zekâ Destekli Sosyal Mühendislik: İletişim Kanallarının Güvenilmez Hale Gelmesi
Kimlik avı e-postaları geçmişte imla hatalarından veya mantık hatalarından kolayca tanınabilirdi. Ancak günümüzde büyük dil modelleri, hedef şirketin iletişim tarzını kusursuz bir şekilde taklit eden, doğru terminolojiyi kullanan ve şirket içinde o hafta yaşanmış gerçek bir olaya atıfta bulunan içerikler üretebiliyor. Geleneksel e-posta filtreleri, özellikle otonom yapay zekâ araçlarının kullanıldığı bu tür karmaşık saldırıları ayırt etmekte yetersiz kalıyor.
Ses ve görüntü klonlama teknolojileri işin boyutunu daha da ileri taşıyor. Üst düzey bir yöneticinin internette yer alan kısa bir konuşması, ses modeli oluşturmak için yeterli olabiliyor. Finans departmanına gelen acil bir para transferi talimatı, artık gerçekten yöneticinin sesiyle iletilebiliyor. Gerçek zamanlı derin sahtecilik (deepfake) araçları, video konferanslarda bile güvenliği tehdit eden bir seviyeye ulaştı.
İnsan faktörünü yalnızca eğitimle güçlendirmeye çalışmak, bu yeni nesil tehditler karşısında tek başına yeterli bir savunma sağlamaz. Eğitim kritik bir bileşen olsa da, teknolojik doğrulama katmanlarıyla desteklenmek zorundadır.
- Yüksek riskli finansal ve operasyonel işlemler için ikinci kanal doğrulaması zorunlu hale getirilmelidir. Kritik erişim değişiklikleri ve tedarikçi hesap güncellemeleri yalnızca e-posta veya telefonla onaylanmamalıdır.
- Kurum içi iletişimde dijital imza kullanımı standartlaştırılmalıdır. Yönetim kademesinden gelen kritik talimatların kriptografik olarak doğrulanabilmesi güvenlik altyapısının temel bir parçası olmalıdır.
- E-posta güvenlik altyapısında SPF, DKIM ve DMARC yapılandırmaları eksiksiz tamamlanmalı; DMARC politikası kesin reddetme (reject) düzeyinde uygulanmalıdır.
Tedarik Zinciri Saldırıları: Ekosistemin En Zayıf Halkası
Kurumlar kendi iç ağlarını korumaya odaklanırken, organize saldırganlar hedeflerini tedarik zincirine yöneltti. Doğrudan büyük bir kuruluşu hedef almak yerine, o kuruluşun kullandığı bir yazılım kütüphanesi, bir güncelleme sunucusu ya da dışarıdan destek alınan bir hizmet sağlayıcı hedef seçiliyor. Bu sayede tek bir ihlalle yüzlerce kurumsal müşteriye aynı anda ulaşılabiliyor.
Açık kaynak kod bağımlılıkları bu riskin merkezinde yer alıyor. Kurumsal uygulamaların kod tabanının büyük bir kısmı üçüncü taraf paketlerden oluşuyor. Kötü niyetli aktörlerin meşru bir projenin bakımını devralarak zararlı kod enjekte etmesi, sonuçları haftalar sonra fark edilen geniş çaplı krizlere yol açıyor. Aynı şekilde, kurumsal ağa uzaktan erişim yetkisi bulunan yönetilen hizmet sağlayıcılarının (MSP) yaşayacağı bir ihlal, doğrudan hizmet alan kurumun ihlali anlamına geliyor.
- Kullanılan tüm yazılımlar için Yazılım Malzeme Listesi (SBOM) oluşturulmalı ve güncel tutulmalıdır. Hangi bileşenin nerede çalıştığı bilinmeden, ortaya çıkan bir güvenlik açığına müdahale etmek imkânsızdır.
- Üçüncü taraf risk değerlendirmeleri sürekli izleme, sertifika kontrolü ve olay bildirim yükümlülüklerini içerecek şekilde sözleşmelere bağlanmalıdır.
- Dış hizmet sağlayıcılara verilen erişim hakları en az yetki prensibiyle sınırlandırılmalı ve bu yetkiler düzenli periyotlarla denetlenmelidir.
Fidye Yazılımı 2026: Şifrelemesiz Şantaj Dönemi
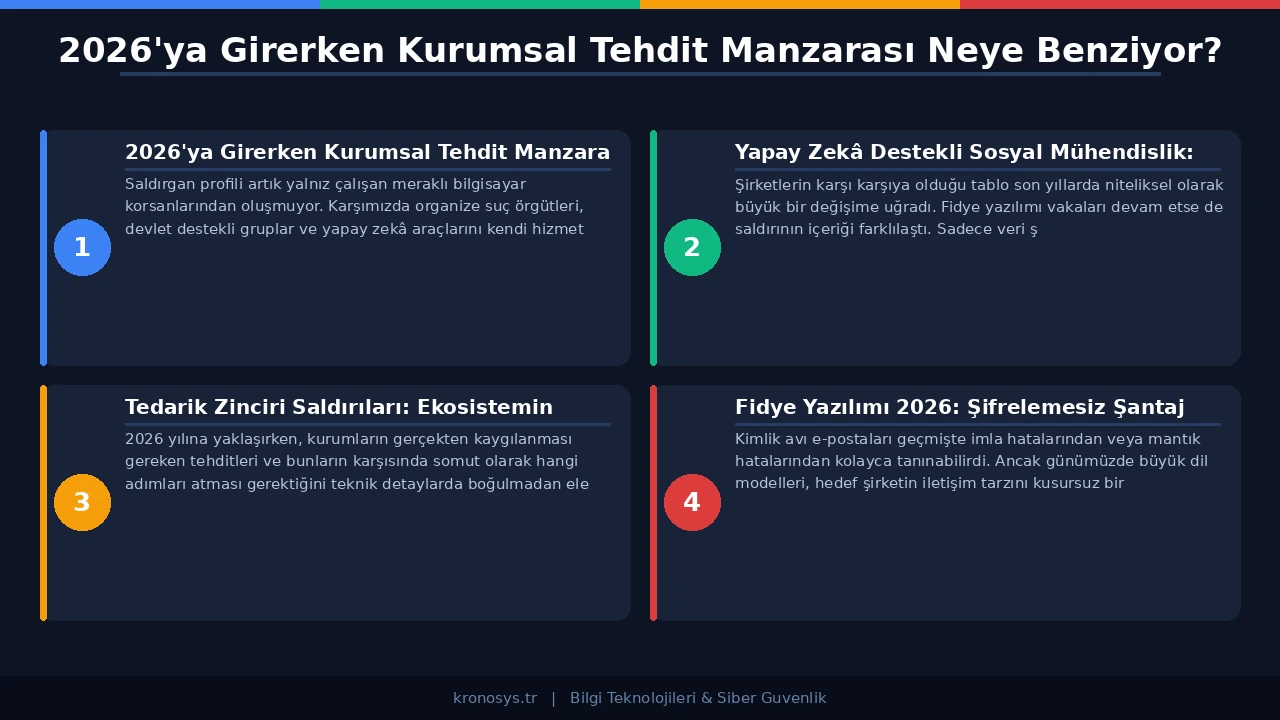
Fidye yazılımı gruplarının stratejisi, dosyaları şifrelemekten ziyade veriyi sızdırıp yayınlama tehdidi üzerinden şantaj yapmaya doğru evrildi. Veri hırsızlığı, şifreleme süreçlerine göre daha az teknik iz bırakıyor ve kurumlar üzerinde ciddi bir itibar ve uyum baskısı yaratıyor. Bu yeni modelde, sistemlerin yedekten geri dönülmesi şantaj riskini ortadan kaldırmıyor.
Bu değişim, kurumsal siber güvenlik stratejilerinde odak noktasının yeniden belirlenmesini gerektiriyor. Sızdırılan verinin değerini düşürmek ve saldırganın elindeki kozu zayıflatmak için verilerin sınıflandırılması, kritik verilerin durağan haldeyken şifrelenmesi ve veri sızıntısı önleme (DLP) mekanizmalarının aktif edilmesi şarttır. Ayrıca, olası bir ihlal durumunda yasal bildirim sürelerine (KVKK, GDPR vb.) uyum sağlamak için kriz yönetimi süreçlerinin önceden planlanmış olması hukuki bir zorunluluktur.
- Ağ segmentasyonu ve mikro-segmentasyon uygulanarak, bir uç noktanın ele geçirilmesinin tüm ağın tehlikeye girmesine yol açması engellenmelidir.
- Yedekler çevrimdışı veya değiştirilemez (immutable) formatta tutulmalıdır. Canlı ağdan erişilebilen bir yedek, saldırı anında ilk yok edilecek hedeftir.
- Genişletilmiş tespit ve yanıt (XDR) mimarisine geçiş yapılarak ağ, uç nokta, kimlik ve bulut sinyalleri tek bir görünürlük katmanında birleştirilmelidir.
- Olay müdahale planları yılda en az iki kez masabaşı tatbikatlarla test edilerek kurumun reaksiyon hızı ölçülmelidir.
Bulut Yanlış Yapılandırmaları ve Altyapı Riskleri
Bulut hizmet sağlayıcılarının altyapıları kendi içlerinde yüksek güvenlik standartlarına sahip olsa da, müşterinin sorumluluğunda olan yapılandırma katmanı saldırganlar için en verimli istismar alanlarından biridir. Yanlış izinlerle dışarıya açık bırakılmış veri depolama alanları, kimlik doğrulama gerektirmeyen yönetim panelleri ve gereğinden fazla yetkilendirilmiş servis hesapları en sık karşılaşılan zafiyetlerdir.
Paylaşılan sorumluluk modelinin kurumlar tarafından tam olarak anlaşılamaması, bulut güvenliğinin tamamen hizmet sağlayıcıya ait olduğu gibi tehlikeli bir yanılgıya yol açıyor. Çoklu bulut ve hibrit ortamların getirdiği karmaşıklık, farklı kimlik modelleri ve izin sistemlerinin merkezi bir görünürlük olmadan yönetilmesini imkânsız hale getiriyor.
- Bulut Güvenliği Duruş Yönetimi (CSPM) araçları konumlandırılarak yapılandırma hataları sürekli izlenmeli ve otomatik düzeltme süreçleri işletilmelidir.
- Kök (root) hesapların günlük kullanımı engellenmeli, çok faktörlü kimlik doğrulama (MFA) istisnasız tüm hesaplarda zorunlu kılınmalıdır.
- Altyapının kod olarak yönetildiği (IaC) ortamlarda, şablonlar canlı ortama alınmadan önce güvenlik taramalarından geçirilmelidir.
Kimlik Doğrulama: Kurumsal Siber Güvenliğin Yeni Sınırı
Geleneksel çevre (perimeter) tabanlı güvenlik modeli, uzaktan ve hibrit çalışma modellerinin yaygınlaşmasıyla geçerliliğini yitirdi. Çalışanların farklı lokasyonlardan ve cihazlardan kurumsal kaynaklara eriştiği günümüz mimarisinde, güvenliğin yeni sınırı ağın kendisi değil, kullanıcının kimliğidir. Sıfır Güven (Zero Trust) mimarisi, her erişim talebinin bağlamına göre sürekli doğrulanmasını esas alır.
Sadece parola tabanlı kimlik doğrulama yöntemleri, modern saldırı vektörleri karşısında savunmasız kalmaktadır. Özellikle cihaz kodu oltalama gibi gelişmiş teknikler, standart doğrulama adımlarını atlatabilmektedir. Bu nedenle FIDO2 tabanlı donanım anahtarları veya platform bazlı geçiş anahtarlarının (passkey) kurumsal ortamlarda yaygınlaştırılması gerekmektedir.
- Ayrıcalıklı Erişim Yönetimi (PAM) sistemleri kurularak yönetici yetkileri kalıcı olmaktan çıkarılmalı, ihtiyaç anında geçici olarak tahsis edilmelidir.
- Kimlik tehdit tespit ve yanıt (ITDR) çözümleri ile kimlik altyapısındaki anormallikler gerçek zamanlı olarak izlenmelidir.
- Federe kimlik ve tek oturum açma (SSO) altyapısı genişletilerek gölge BT (Shadow IT) uygulamalarının önüne geçilmelidir.
OT ve IoT Güvenliği: Genenişleyen Saldırı Yüzeyi
Üretim tesisleri, lojistik merkezleri ve akıllı bina yönetim sistemleri artık doğrudan kurumsal IP ağlarına entegre çalışıyor. Ancak endüstriyel kontrol sistemleri (SCADA, PLC) yıllarca dış ağlardan yalıtılmış bir şekilde çalışacakları varsayımıyla tasarlandığı için güncel güvenlik standartlarını karşılamakta zorlanıyor. Şifresiz protokoller, zayıf kimlik doğrulama ve yama yönetimindeki zorluklar bu sistemleri açık hedef haline getiriyor.
Operasyonel teknoloji (OT) ortamlarına klasik BT güvenlik araçlarını doğrudan entegre etmek operasyonel kesintilere yol açabilir. Bu nedenle OT ağlarına özel pasif izleme araçları konumlandırılmalı, fiziksel ve mantıksal ağ segmentasyonu ile endüstriyel sistemler dış tehditlerden izole edilmelidir. Aynı şekilde, kurumsal ağa bağlanan her IoT cihazı potansiyel bir arka kapı oluşturduğundan, bu cihazlar ayrı sanal ağlara (VLAN) taşınarak erişimleri kısıtlanmalıdır.
Yönetişim, Uyum ve Stratejik Planlama
Teknik güvenlik önlemleri ne kadar gelişmiş olursa olsun, siber güvenlik olgunluğu en üst yönetim kademesinden başlar. Güvenlik bütçelerinin belirlenmesi, kurumsal risk toleransının tanımlanması ve kriz anındaki karar alma süreçleri doğrudan yönetim kurulunun sorumluluğundadır. Artan yasal düzenlemeler ve sektörel uyum standartları, siber güvenliği sadece bir BT problemi olmaktan çıkarıp kurumsal yönetişim meselesi haline getirmiştir.
| Tehdit Vektörü | Öncelikli Savunma Stratejisi | Yönetim Kurulu Aksiyonu |
|---|---|---|
| Gelişmiş Sosyal Mühendislik | Çok kanallı doğrulama ve dijital imza | İletişim ve onay prosedürlerinin yeniden yazılması |
| Veri Sızdırma ve Şantaj | Mikro-segmentasyon ve XDR mimarisi | Olay müdahale bütçesinin ve kriz iletişim planının onayı |
| Tedarik Zinciri Riskleri | Sürekli üçüncü taraf denetimi ve SBOM | Tedarikçi sözleşmelerine güvenlik şerhlerinin eklenmesi |
| Kimlik İstismarı | Sıfır Güven (Zero Trust) ve PAM | Modern kimlik altyapısı yatırımlarına öncelik verilmesi |
Kronosys Bilişim ile Geleceğe Hazırlık
2026 yılına doğru ilerlerken kurumların karşılaştığı siber tehdit manzarasında panik yapmak yerine, risk temelli bir önceliklendirme yapmak en doğru yaklaşımdır. Hiçbir kurum tüm tehditlere karşı aynı anda mutlak bir koruma sağlayamaz. Kritik varlıkların doğru tanımlanması, en olası saldırı senaryolarının modellenmesi ve savunma yatırımlarının bu risk haritasına göre planlanması gerekir.
Siber güvenlik olgunluğunu artırmak; teknoloji, süreç ve insan faktörlerinin eşzamanlı olarak geliştirilmesiyle mümkündür. Kronosys Bilişim olarak, kurumların bu olgunluk yolculuğunda ihtiyaç duydukları stratejik planlama, mimari tasarım ve proaktif savunma mekanizmalarını uçtan uca kurguluyoruz. Olası bir ihlal durumunda ilk saatte ne yapılacağı, ilk gün hangi verilerin kurtarılacağı ve krizin nasıl yönetileceği sorularına net yanıtlar verebilen kurumlar, geleceğin karmaşık tehditlerine karşı her zaman bir adım önde olacaktır.
Siber Sigorta Poliçelerinde Değişen Şartlar ve Finansal Riskler
Son birkaç yılda sahada gözlemlediğimiz en çarpıcı değişimlerden biri, siber sigorta şirketlerinin poliçe kabul şartlarındaki radikal sıkılaşmadır. Geçmişte temel bir anket doldurularak alınabilen siber güvenlik sigortaları, artan fidye yazılımı ödemeleri ve yıkıcı veri ihlalleri nedeniyle artık kapsamlı bir teknik denetim sürecine tabi tutuluyor. Sigorta şirketleri, kurumsal siber güvenlik altyapısının sadece kağıt üzerinde var olmasını değil, pratikte de kesintisiz çalıştığını kanıtlamanızı bekliyor.
Özellikle çok faktörlü kimlik doğrulama (MFA), uç nokta tespit ve yanıt (EDR) sistemleri, ayrıcalıklı erişim yönetimi (PAM) ve düzenli çevrimdışı yedekleme prosedürleri artık poliçe onayı için tartışmasız bir ön koşul haline geldi. Bir ihlal yaşandığında, poliçe şartlarında belirtilen bu güvenlik kontrollerinin olay anında aktif olmadığı tespit edilirse, sigorta şirketleri hasar ödemesini doğrudan reddediyor. Sigorta şirketleri poliçe yenileme dönemlerinde, geçmiş yıllara kıyasla çok daha agresif sızma testi raporları ve bağımsız denetim sonuçları talep etmektedir. Eğer şirketiniz son bir yıl içinde küçük çaplı da olsa bir güvenlik ihlali yaşadıysa, yenileme şartları çok daha ağırlaşmakta veya poliçe tamamen iptal edilebilmektedir.
Maliyetler açısından bakıldığında, siber sigorta primleri için net bir rakam telaffuz etmek imkânsızdır. Kurumun sektörüne, işlediği verinin hassasiyetine, çalışan sayısına ve mevcut güvenlik skoruna, projeye göre değişen geniş bir aralıkta fiyatlandırmalar karşımıza çıkıyor. Önemli olan, güçlü bir savunma mimarisinin bu prim maliyetlerini uzun vadede ciddi oranda düşürdüğü ve olası bir krizde şirketin finansal sürdürülebilirliğini garanti altına aldığı gerçeğidir.
İçeriden Gelen Tehditler (Insider Threats): Sessiz ve Yıkıcı Tehlike
Kurumlar genellikle dışarıdan gelecek organize saldırılara odaklanırken, en büyük yıkımlar genellikle içeriden, yetkili hesapların kötüye kullanılmasıyla gerçekleşir. İçeriden gelen tehditler her zaman kötü niyetli bir çalışanın kurumsal verileri çalması veya satması anlamına gelmez. Çoğu zaman, güvenlik prosedürlerini işini yavaşlattığı gerekçesiyle etrafından dolaşmaya çalışan iyi niyetli ama dikkatsiz personeller en büyük güvenlik açıklarını yaratır.
Sahada yürüttüğümüz olay müdahale (incident response) çalışmalarında sıkça karşılaştığımız bir senaryo; işten ayrılma sürecindeki bir çalışanın, son haftasında kritik müşteri veri tabanlarını, kaynak kodlarını veya stratejik finansal raporları kişisel bulut depolama hesaplarına aktarmasıdır. Geleneksel güvenlik duvarları bu trafiği meşru ve yetkili bir kullanıcının olağan hareketi olarak gördüğü için engellemez. Sadece bordrolu çalışanlar değil, aynı zamanda VPN erişimi olan taşeron firmalar, bağımsız danışmanlar ve geçici proje ekipleri de içeriden gelen tehdit şemsiyesi altında değerlendirilmelidir. Kurumsal ağa bağlanan her bir dış kaynak personeli, potansiyel bir risk vektörüdür.
- Bu tür vakaların önüne geçmek için Kullanıcı ve Varlık Davranış Analizi (UEBA) sistemleri devreye alınmalıdır. Sistem, her çalışanın normal davranış profilini öğrenerek, örneğin gece yarısı anormal boyutta dosya indirme girişimini anında bayrakla işaretleyebilir ve erişimi otomatik kesebilir.
- USB portlarının kapatılması veya sıkı DLP (Veri Sızıntısı Önleme) politikalarının uygulanması, uç nokta güvenliğinin vazgeçilmez bir parçası olmalıdır. Verinin ağ dışına çıkışı her noktada denetlenmelidir.
- İşten ayrılış süreçlerinde (offboarding) BT ve İnsan Kaynakları departmanlarının entegre çalışması, erişim yetkilerinin eşzamanlı olarak anında kesilmesi açısından kritik bir operasyonel reflekstir.
Kuantum Sonrası Kriptografiye (PQC) Erken Hazırlık
2026 yılı itibarıyla kuantum bilgisayarların günlük hayatımıza veya standart iş süreçlerimize tam anlamıyla girmesini beklemesek de, bu teknolojinin kurumsal siber güvenlik dünyasında yarattığı sismik dalgaları şimdiden hissetmeye başladık. Devlet destekli siber casusluk grupları ve gelişmiş tehdit aktörleri, "şimdi topla, sonra şifresini çöz" (harvest now, decrypt later) stratejisiyle hareket ediyor. Yani bugün kırılması imkânsız olan şifreli iletişim paketleri, ağlardan kopyalanarak gelecekteki kuantum kapasiteleri için devasa veri merkezlerinde depolanıyor.
Özellikle finans, savunma sanayii, telekomünikasyon, enerji ve sağlık gibi kritik altyapı sektörlerinde faaliyet gösteren kurumların, kriptografik çeviklik (crypto-agility) kavramını şimdiden gündemlerine almaları gerekiyor. Mevcut altyapıda kullanılan şifreleme algoritmalarının, Kuantum Sonrası Kriptografi (PQC) standartlarıyla güncellenebilir bir esnekliğe sahip olması şarttır. NIST (Ulusal Standartlar ve Teknoloji Enstitüsü) tarafından onaylanan yeni PQC algoritmalarının entegrasyonu, kurum içi yazılım geliştirme yaşam döngüsünün (SDLC) standart bir parçası haline getirilmelidir. Aksi takdirde, beş yıl sonra tüm altyapıyı aynı anda değiştirmeye çalışmak, bütçesel ve operasyonel bir kabusa dönüşecektir.
Kurumların bu aşamada atması gereken ilk stratejik adım, kapsamlı bir kriptografik varlık envanterini çıkarmaktır. Hangi verilerin, sistemlerin ve iletişim kanallarının hangi algoritmalarla korunduğunu bilmeden, yeni nesil standartlara geçiş planlanamaz. Bu geçiş, uzun vadeli bir BT dönüşüm projesi olarak ele alınmalı ve donanım yenileme döngülerine entegre edilerek maliyetler optimize edilmelidir.
Otonom Güvenlik Operasyon Merkezleri ve Algoritmik Savunma
Saldırganların yapay zekâyı kullanarak saniyeler içinde binlerce farklı varyasyonda oltalama saldırısı düzenlediği, güvenlik açıklarını otonom olarak taradığı ve kodlarını sürekli değiştirdiği bir ekosistemde, sadece insan gücüne dayalı bir savunma hattı kurmak artık matematiksel olarak yetersiz kalmaktadır. Kurumsal ağlarda her gün on binlerce güvenlik alarmı (log) üretiliyor. Geleneksel Güvenlik Operasyon Merkezleri (SOC) bu alarm yorgunluğu (alert fatigue) altında ezilirken, gerçekten kritik olan tehditler analistlerin gözünden kaçabiliyor.
2026'nın kurumsal siber güvenlik mimarisi, Güvenlik Orkestrasyonu, Otomasyonu ve Yanıtı (SOAR) platformlarıyla entegre çalışan yapay zekâ destekli otonom savunma sistemlerini merkeze alıyor. Gece saat 03:00'te bir sunucuda başlayan anormal bir şifreleme aktivitesini veya dışarıya yönelik yetkisiz bir veri trafiğini tespit eden sistem, bir güvenlik analistinin uyanıp onay vermesini beklemeden ilgili sunucuyu ağdan izole edebilmelidir.
| Geleneksel SOC Yaklaşımı | Otonom SOC (Yapay Zekâ Destekli) Yaklaşımı |
|---|---|
| Alarmlar manuel incelenir (Ortalama müdahale: Saatler/Günler) | Olaylar algoritmik olarak korele edilir (Ortalama müdahale: Saniyeler/Dakikalar) |
| Sadece bilinen tehdit imzalarına (signature) dayalı tespit | Davranışsal anormalliklere ve sıfırıncı gün (zero-day) anomalilerine duyarlılık |
| Mesai saatleri dışında zayıflayan reaksiyon ve analiz kapasitesi | 7/24 kesintisiz, yorulmayan ve duygu barındırmayan makine müdahalesi |
Sızma Testlerinden Sürekli Tehdit Maruziyeti Yönetimine (CTEM) Geçiş
Yılda sadece bir veya iki kez yaptırılan geleneksel sızma testleri (pentest), kurumun yalnızca o günkü anlık güvenlik fotoğrafını çeker. Oysa modern kurumsal ağlar son derece dinamiktir; her gün yeni sunucular devreye alınır, bulut hizmetleri güncellenir, çalışanlara yeni yetkiler tanımlanır ve her gün yüzlerce yeni yazılım zafiyeti (CVE) yayınlanır. Bir sızma testi raporu teslim edildiği gün bile güncelliğini yitirmeye başlar.
Bu statik modelin yerini Sürekli Tehdit Maruziyeti Yönetimi (CTEM) alıyor. Bu yaklaşım, dışarıdan içeriye (outside-in) bir bakış açısıyla kurumun dijital ayak izini 7/24 tarayan, açık portları, sızmış parolaları ve yapılandırma hatalarını anlık olarak tespit eden proaktif bir süreçtir. Zafiyetlerin sadece teknik bir puanlama sistemiyle (CVSS) değil, kurumun iş süreçlerine olan doğrudan etkisine göre önceliklendirilmesi gerekir. Bir e-ticaret firması için ödeme geçidindeki orta seviye bir açık, iç ağdaki yüksek seviye bir test ortamı açısından çok daha kritik olabilir. Risk odaklı yama yönetimi, kısıtlı BT kaynaklarının en verimli şekilde kullanılmasını sağlar.
Sürekli otomatik kırmızı takım (automated red teaming) araçları sayesinde, saldırganların kullanabileceği yollar simüle edilerek savunma sistemlerinin (mavi takım) gerçekten çalışıp çalışmadığı test edilir. Kurumsal siber güvenlik stratejisi, "Yılda bir kez test edelim" mantığından çıkarak, "Sürekli izleyelim, sürekli test edelim ve sürekli iyileştirelim" felsefesine dönüşmek zorundadır. Bu felsefeyi benimsemeyen ve sadece denetimden denetime güvenlik yatırımı yapan şirketlerin, 2026'nın acımasız tehdit ortamında ayakta kalması maalesef mümkün görünmüyor.