Bir işletmenin kritik sistemleri durduğunda sorun yalnızca teknik ekiplerin gündemine girmez. Sipariş akışı kesilir, üretim planı bozulur, müşteri hizmetleri yanıt veremez, finansal işlemler aksar ve yönetim karar almak için ihtiyaç duyduğu verilere ulaşamaz. Özellikle kurumsal ölçekte çalışan yapılarda birkaç saatlik kesinti bile operasyonel, hukuki ve itibari sonuçlar doğurabilir.
📋 İçindekiler
- FKM Neden Sadece Büyük Kurumların Konusu Değildir?
- Felaket Kurtarma Merkezi (FKM) Neyi Kapsar?
- RTO ve RPO: FKM Planlamasının Omurgası
- Kritik Sistemlerin Sınıflandırılması
- Sunucu Yedekleme Stratejileri FKM İçin Neden Yeterli Değildir?
- Veri Merkezi Felaket Senaryosu Nasıl Tasarlanır?
- FKM Mimarisi: Aktif-Pasif, Aktif-Aktif ve Bulut Tabanlı Modeller
- Siber Saldırılar İçin FKM Planlaması
- İş Sürekliliği ve Felaket Kurtarma Arasındaki Fark
- Ağ, Güvenlik ve Erişim Tasarımı
- Uygulama Bağımlılıkları ve Kurtarma Sırası
- Test Edilmeyen FKM Planı Gerçek Plan Sayılmaz
- Regülasyon, Denetim ve Uyumluluk Boyutu
- FKM Planlamasında Sık Yapılan Hatalar
- Kurumsal FKM Yol Haritası Nasıl Oluşturulmalı?
- FKM İçin Yönetimsel Sahiplik
- Sonuç: FKM, Kesintiye Karşı Kurumsal Dayanıklılıktır
Felaket kurtarma merkezi (FKM), bu nedenle yalnızca "yedek veri merkezi" olarak görülmemelidir. Doğru tasarlandığında FKM; siber saldırı, donanım arızası, enerji kesintisi, insan hatası, yangın, sel, deprem veya bölgesel iletişim kesintisi gibi senaryolarda kurumun kritik sistemlerini kontrollü biçimde yeniden ayağa kaldırmasını sağlar.
Asıl hedef, sistemleri bir noktada yeniden çalıştırmak değil, işin kabul edilebilir süre ve veri kaybı sınırları içinde devam etmesini sağlamaktır. Bu sınırları belirleyen iki temel kavram RTO ve RPO'dur. FKM planlamasının teknik mimarisi, bütçesi, yedekleme sıklığı, replikasyon modeli ve test takvimi bu iki değere göre şekillenmelidir.
FKM Neden Sadece Büyük Kurumların Konusu Değildir?
Felaket kurtarma merkezi (FKM) çoğu zaman bankalar, telekom operatörleri, büyük üretim tesisleri veya kamu kurumlarıyla ilişkilendirilir. Bu algı eksiktir. Kritik verisi, müşteri sistemi, ERP altyapısı, e-ticaret platformu, üretim yazılımı veya bulut tabanlı iş uygulaması bulunan her işletme için felaket kurtarma planı gerekir.
KOBİ ölçeğindeki bir işletme de fidye yazılımı saldırısı nedeniyle tüm dosya sunucularını kaybedebilir. Orta ölçekli bir üretici, ana lokasyondaki depolama sisteminin arızalanmasıyla üretim reçetelerine erişemeyebilir. Hizmet sektöründeki bir şirket, CRM ve e-posta sistemleri devre dışı kaldığında müşteri operasyonunu sürdüremeyebilir.
Bu tablo, FKM'nin yalnızca fiziksel ikinci veri merkezi kurmak anlamına gelmediğini gösterir. Bulut tabanlı felaket kurtarma, hibrit mimari, sanal sunucu replikasyonu, yedekli internet çıkışları, coğrafi olarak ayrılmış veri depolama ve otomatik kurtarma senaryoları da FKM stratejisinin parçası olabilir.
Önemli olan işletmenin risk profilini doğru okumaktır. Her kurumun aynı ölçekte yatırım yapması gerekmez; ancak her kurumun ölçülebilir, test edilmiş ve yönetilebilir bir disaster recovery planı olmalıdır.
Felaket Kurtarma Merkezi (FKM) Neyi Kapsar?
FKM, ana veri merkezi veya üretim ortamı çalışamaz hale geldiğinde devreye alınacak alternatif bilişim altyapısıdır. Bu altyapı fiziksel bir lokasyonda, bulut sağlayıcı üzerinde, farklı bir ofis lokasyonunda veya hibrit modelde tasarlanabilir.
Kapsam yalnızca sunucularla sınırlı değildir. Ağ bağlantıları, güvenlik duvarı politikaları, kullanıcı erişimleri, DNS kayıtları, uygulama bağımlılıkları, veritabanı replikasyonu, yedekleme sistemleri, kimlik yönetimi, izleme araçları ve operasyon prosedürleri de plana dahil edilmelidir.
İyi planlanmış bir FKM yapısı şu sorulara net yanıt verir:
- Hangi sistemler kritik kabul ediliyor?
- Hangi uygulama ne kadar sürede ayağa kaldırılmalı?
- Kabul edilebilir veri kaybı süresi nedir?
- Yedekler nerede tutuluyor ve nasıl korunuyor?
- Felaket anında kararı kim veriyor?
- Sistemlerin açılış sırası nedir?
- Kullanıcılar alternatif ortama nasıl yönlendirilecek?
- Kurtarma sonrası ana ortama dönüş nasıl yapılacak?
Bu soruların yanıtı dokümante edilmemişse ortada gerçek anlamda bir FKM planı yoktur; yalnızca birbirinden kopuk teknik bileşenler vardır. Felaket anında bu bileşenler tek başına yeterli olmaz.
RTO ve RPO: FKM Planlamasının Omurgası
RTO ve RPO, iş sürekliliği ve felaket kurtarma planlamasında en kritik iki metriktir. Bu kavramlar doğru belirlenmeden yapılan yatırımlar ya gereğinden pahalı olur ya da kriz anında işletmenin ihtiyacını karşılamaz.
RTO, yani Recovery Time Objective, bir sistemin ne kadar süre içinde tekrar çalışır hale gelmesi gerektiğini ifade eder. Örneğin ödeme sistemleri için RTO 30 dakika olabilirken, arşiv raporlama sistemi için 24 saat kabul edilebilir olabilir.
RPO, yani Recovery Point Objective, kabul edilebilir veri kaybı süresini gösterir. Bir sistem için RPO 15 dakika ise felaket anında en fazla son 15 dakikalık verinin kaybedilmesi tolere edilebilir demektir. Başka bir sistemde bu süre 4 saat olabilir.
| Sistem türü | Örnek RTO | Örnek RPO |
|---|---|---|
| Ödeme ve finans işlemleri | Dakikalar | Dakikalar |
| ERP ve üretim sistemleri | 1-2 saat | 15-30 dakika |
| CRM ve e-posta | Birkaç saat | 1 saat |
| Arşiv ve raporlama | 24 saat | 24 saat |
Bu iki değer birbirinden farklıdır. Sık yapılan hatalardan biri, hızlı açılan bir sistemin veri kaybı yaşamayacağı varsayımıdır. Bir sistem 10 dakikada açılabilir; ancak son başarılı yedek 12 saat önce alındıysa işletme 12 saatlik veri kaybıyla karşılaşır.
Sık dile getirilen ancak yanıltıcı bir iddia da şudur: "Günlük yedek alıyoruz, bu yüzden felaket kurtarma sorunumuz yok." Günlük yedek bazı sistemler için yeterli olabilir; fakat sipariş, finans, üretim, stok veya müşteri işlem verisi üreten ortamlarda 24 saatlik veri kaybı kabul edilemez sonuçlar doğurabilir.
Kritik Sistemlerin Sınıflandırılması
FKM planlamasına başlamadan önce tüm sistemlerin aynı öncelikte olmadığı kabul edilmelidir. Kurumsal yapılarda onlarca uygulama, yüzlerce sanal makine, çok sayıda veri tabanı ve farklı servis bağımlılıkları bulunur. Bunların tamamını aynı hızda ve aynı maliyetle kurtarmaya çalışmak çoğu zaman sürdürülebilir değildir.
Bu nedenle sistemler iş etkisine göre sınıflandırılmalıdır. Birinci grupta, durması halinde doğrudan gelir kaybı veya yasal risk oluşturan sistemler yer alır. ERP, üretim kontrol sistemleri, ödeme altyapısı, müşteri portalları, kimlik doğrulama servisleri ve e-posta bazı kurumlarda bu sınıfa girer.
İkinci grupta operasyonu etkileyen ancak kısa süreli kesintisi tolere edilebilen sistemler bulunur. Raporlama servisleri, bazı iç uygulamalar veya destek sistemleri bu kapsama alınabilir. Üçüncü grupta ise daha uzun sürede geri döndürülmesi kabul edilebilir arşiv, test veya düşük öncelikli servisler yer alabilir.
Bu sınıflandırma, RTO ve RPO değerlerinin iş birimleriyle birlikte belirlenmesini sağlar. Sadece BT ekibinin teknik varsayımlarıyla yapılan önceliklendirme eksik kalır. Finans, operasyon, üretim, satış, hukuk ve üst yönetim bu sürece dahil edilmelidir.
Sunucu Yedekleme Stratejileri FKM İçin Neden Yeterli Değildir?
Sunucu yedekleme stratejileri, FKM planının temel parçalarından biridir; ancak tek başına felaket kurtarma anlamına gelmez. Yedek almak, verinin bir kopyasını saklamak demektir. Felaket kurtarma ise bu veriyi doğru sırayla, doğru ortamda ve doğru sürede çalışır hale getirme disiplinidir.
Bir kurumun yedekleri eksiksiz olabilir. Fakat bu yedeklerin geri dönüş testi yapılmamışsa, geri yükleme süresi bilinmiyorsa, lisans bağımlılıkları planlanmamışsa veya uygulama sunucusu ile veri tabanı arasındaki ilişki dokümante edilmemişse risk devam eder.
Başarılı bir yedekleme stratejisinde şu unsurlar birlikte düşünülmelidir:
- Tam, artımlı ve farklı yedekleme yöntemleri
- Uygulama tutarlı yedek alma mekanizmaları
- Coğrafi olarak ayrılmış yedek kopyaları
- Değiştirilemez (immutable) yedekleme alanları
- Fidye yazılımına karşı izole kopyalar
- Düzenli geri dönüş testleri
- Yedek şifreleme ve erişim kontrolü
- Saklama politikaları ve yasal gereklilikler
Özellikle fidye yazılımı saldırılarında yedeklerin de hedef alındığı unutulmamalıdır. Yedekleme altyapısı etki alanına bağlı tek bir yönetici hesabıyla kontrol ediliyorsa saldırganların yedekleri silmesi veya şifrelemesi mümkündür. Bu konuda Aurora fidye yazılımının kurumları hedef alma biçimi güncel bir örnek sunar. Bu nedenle FKM planında yedek sistemlerinin kimlik yönetimi ve ağ izolasyonu ayrıca değerlendirilmelidir.
Veri Merkezi Felaket Senaryosu Nasıl Tasarlanır?
Veri merkezi felaket senaryosu, yalnızca "ana merkez çalışmazsa FKM devreye girer" cümlesinden ibaret olmamalıdır. Senaryonun gerçekçi, ölçülebilir ve uygulanabilir olması gerekir.
İlk adım, olası tehditlerin belirlenmesidir. Siber saldırı, depolama sistemi arızası, sanallaştırma platformu hatası, yangın, enerji kesintisi, soğutma problemi, operatör kaynaklı bağlantı kesintisi, yanlış yapılandırma ve insan hatası ayrı ayrı incelenmelidir. Bu aşamada veri merkezi seçiminde dikkat edilmesi gereken kritik faktörler de risk değerlendirmesine temel oluşturur.
Ardından her senaryo için etki analizi yapılmalıdır. Örneğin ana veri merkezi fiziksel olarak erişilebilir ama internet bağlantısı yoksa farklı bir aksiyon gerekir. Veri merkezi tamamen devre dışı kaldığında uygulanacak prosedür başka olacaktır. Sadece belirli bir veritabanının bozulduğu senaryoda tüm FKM ortamını ayağa kaldırmak gerekmeyebilir.
Senaryolar gerçek operasyon adımlarıyla eşleştirilmelidir. Hangi sistem önce açılacak? Güvenlik duvarı kuralları nasıl aktif edilecek? DNS yönlendirmesi kim tarafından yapılacak? Uygulama sahipleri sistemi nasıl doğrulayacak? Son kullanıcı iletişimi hangi kanaldan yönetilecek?
Bu soruların önceden yanıtlanması, kriz anındaki karar yükünü azaltır. Felaket anı, mimari tartışma yapılacak zaman değildir.
FKM Mimarisi: Aktif-Pasif, Aktif-Aktif ve Bulut Tabanlı Modeller
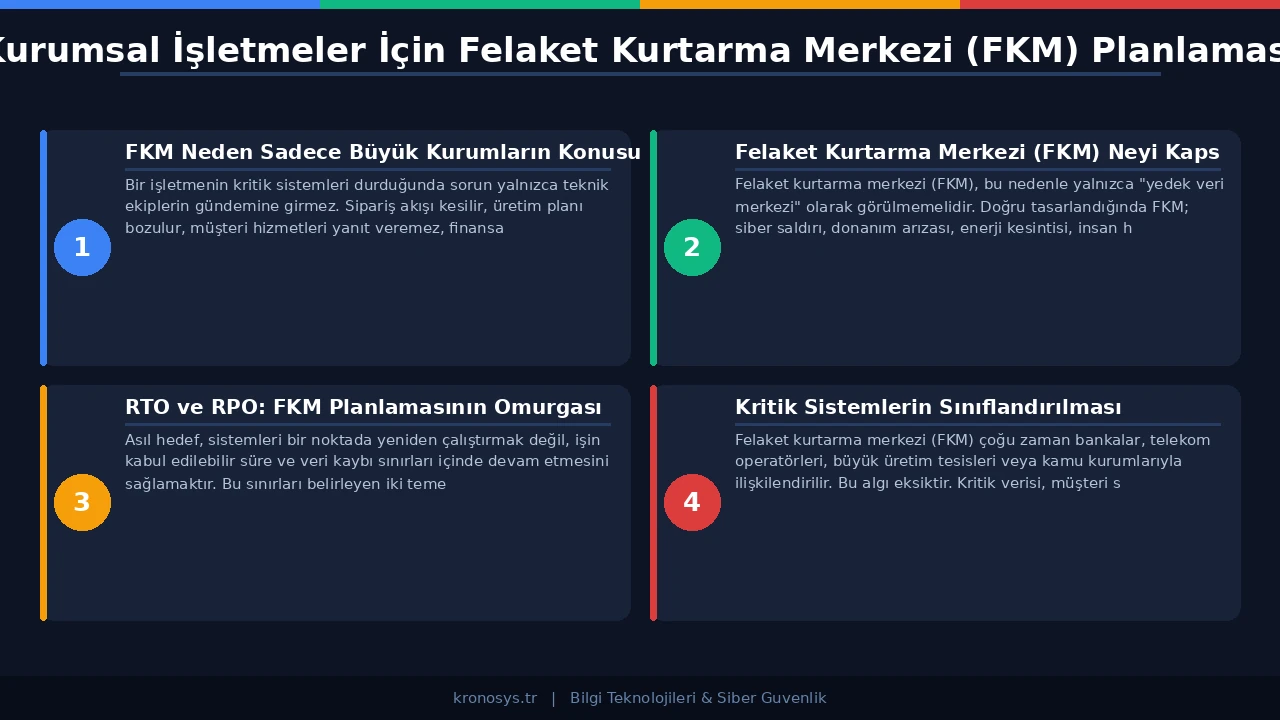
FKM mimarisi kurumun iş hedeflerine, bütçesine, regülasyon gereksinimlerine ve teknik olgunluğuna göre seçilmelidir. Her modelin avantajı ve maliyeti farklıdır.
Aktif-pasif modelde ana sistemler üretim ortamında çalışır, FKM ortamı ise gerektiğinde devreye alınacak şekilde hazır bekler. Bu yaklaşım maliyet açısından daha kontrollüdür; ancak devreye alma süresi aktif-aktif yapıya göre daha uzun olabilir. RTO hedefleri saat seviyesindeyse uygun bir seçenek olabilir.
Aktif-aktif modelde iki ortam aynı anda çalışır ve yük paylaşımı yapılabilir. Bu mimari daha düşük RTO hedefleri için avantaj sağlar. Buna karşılık veri tutarlılığı, uygulama mimarisi, lisanslama ve operasyon karmaşıklığı daha yüksektir.
Bulut tabanlı felaket kurtarma modeli, özellikle sanallaştırılmış iş yükleri için esneklik sağlar. Kurum, tüm kaynakları sürekli çalıştırmak yerine felaket anında ölçeklenebilen bir yapı kurabilir. Ancak ağ gecikmesi, veri aktarım maliyeti, güvenlik politikaları, regülasyonlar ve bulut sağlayıcı bağımlılığı dikkatle değerlendirilmelidir.
Hibrit model ise birçok kurumsal işletme için dengeli bir seçenek olabilir. Kritik sistemler düşük RTO ile replike edilirken, daha düşük öncelikli servisler yedekten geri döndürme yöntemiyle planlanabilir. Böylece maliyet ve risk arasında daha gerçekçi bir denge kurulur.
Siber Saldırılar İçin FKM Planlaması
Felaket kurtarma denildiğinde akla çoğu zaman doğal afetler gelir; ancak kurumsal işletmeler için siber saldırılar en kritik kesinti nedenlerinden biridir. Fidye yazılımı, veri sızıntısı, kimlik bilgisi ele geçirme, tedarik zinciri saldırısı veya yetkili hesap kötüye kullanımı FKM planını doğrudan etkiler. Nitekim 2026 için öne çıkan kimlik ifşası ve saldırı yolları, kesinti risklerinin giderek siber kaynaklı hale geldiğini gösteriyor.
Siber saldırı kaynaklı kesintilerde klasik felaket kurtarma yaklaşımı yeterli olmayabilir. Çünkü sorun yalnızca sistemlerin çalışmaması değildir. Hangi verinin bozulduğu, hangi hesapların ele geçirildiği, saldırganın FKM ortamına ulaşıp ulaşmadığı ve yedeklerin güvenilir olup olmadığı da araştırılmalıdır.
Bu nedenle FKM ortamı üretim ortamının birebir zayıf kopyası olmamalıdır. Ayrı kimlik yönetimi ilkeleri, sıkı erişim kontrolleri, çok faktörlü kimlik doğrulama, ağ segmentasyonu, izleme sistemleri ve güvenlik kayıtlarının korunması planın parçası olmalıdır.
Kurtarma sürecinde temiz geri dönüş noktası belirlemek kritik önemdedir. Saldırganın haftalar önce sisteme sızdığı bir senaryoda, yalnızca en son yedeği geri yüklemek saldırıyı yeniden canlandırabilir. Bu nedenle yedekler güvenlik analiziyle birlikte değerlendirilmelidir.
İş Sürekliliği ve Felaket Kurtarma Arasındaki Fark
İş sürekliliği ve felaket kurtarma birbiriyle yakından ilişkilidir; fakat aynı şey değildir. İş sürekliliği, kurumun kritik faaliyetlerini kesinti sırasında nasıl sürdüreceğini tanımlar. Felaket kurtarma ise bilişim sistemlerinin yeniden çalışır hale getirilmesine odaklanır.
Örneğin çağrı merkezi yazılımı devre dışı kaldığında yedek iletişim kanalları, manuel işlem prosedürleri ve müşteri bilgilendirme süreçleri iş sürekliliği kapsamına girer. Aynı yazılımın FKM ortamında çalıştırılması, veri tabanının geri yüklenmesi ve kullanıcı erişimlerinin açılması ise felaket kurtarma alanıdır.
Bu iki disiplin birlikte ele alınmalıdır. Teknik sistemler kurtarılsa bile iş birimleri süreci nasıl yöneteceğini bilmiyorsa kesinti etkisi devam eder. Tersi de geçerlidir; manuel prosedürler tanımlı olsa bile kritik veriye erişim sağlanamıyorsa operasyon sürdürülemez.
Kurumsal seviyede ideal yapı, iş etki analizi ile başlar. Ardından kritik süreçler, bu süreçleri destekleyen uygulamalar, teknik bağımlılıklar, RTO-RPO hedefleri ve kurtarma senaryoları aynı çatı altında planlanır.
Ağ, Güvenlik ve Erişim Tasarımı
FKM planlarında en sık ihmal edilen alanlardan biri ağ tasarımıdır. Sunucuların replike edilmesi yeterli değildir; kullanıcıların ve sistemlerin bu sunuculara güvenli biçimde erişmesi gerekir. Sağlam bir temel için kurumların sunucu ve altyapı danışmanlığı ile mevcut mimarilerini gözden geçirmesi faydalı olur.
Alternatif internet hatları, VPN bağlantıları, SD-WAN politikaları, güvenlik duvarı kuralları, DNS geçişleri ve yük dengeleyici ayarları önceden tasarlanmalıdır. Felaket anında elle yapılan aceleci yönlendirmeler hem kesinti süresini uzatır hem de güvenlik açıklarına neden olabilir.
Kimlik ve erişim yönetimi de aynı dikkatle ele alınmalıdır. Active Directory, LDAP, Entra ID veya kullanılan diğer kimlik servisleri FKM senaryosunda nasıl çalışacak? Yönetici hesaplarına kim erişecek? Çok faktörlü kimlik doğrulama felaket anında devre dışı mı kalacak, yoksa alternatif yöntemler mi kullanılacak?
Bu sorular güvenlik açısından kritiktir. FKM ortamı, yalnızca kriz anında kullanılan gevşek kontrollü bir alan haline gelirse saldırganlar için cazip bir hedefe dönüşebilir.
Uygulama Bağımlılıkları ve Kurtarma Sırası
Kurumsal uygulamalar nadiren tek başına çalışır. Bir ERP sistemi veri tabanına, dosya paylaşımına, lisans sunucusuna, entegrasyon servislerine, kimlik doğrulamaya, DNS'e ve e-posta altyapısına bağlı olabilir. Bu bağımlılıklar bilinmeden hazırlanan FKM planı kağıt üzerinde iyi görünse de uygulamada başarısız olabilir.
Bu nedenle uygulama bağımlılık haritası çıkarılmalıdır. Hangi servis hangi portlardan konuşuyor? Hangi veri tabanı hangi uygulamaya hizmet veriyor? Lisans kontrolü nerede yapılıyor? Üçüncü taraf servis bağlantıları FKM ortamında izinli mi?
Kurtarma sırası bu haritaya göre belirlenmelidir. Önce ağ ve güvenlik bileşenleri, ardından kimlik servisleri, depolama, veri tabanları, uygulama sunucuları ve son olarak kullanıcı erişimleri devreye alınabilir. Elbette bu sıra kurum mimarisine göre değişir.
Belirsizlik burada pahalıdır. Kriz anında "önce hangi sistemi açıyorduk?" sorusu soruluyorsa plan yeterince olgun değildir.
Test Edilmeyen FKM Planı Gerçek Plan Sayılmaz
FKM planı hazırlanmış olabilir. Dokümanlar tamamlanmış, replikasyon kurulmuş, yedekleme zamanlaması yapılmış ve yönetim onayı alınmış olabilir. Yine de test edilmemiş bir planın güvenilirliği sınırlıdır.
Testler farklı seviyelerde yapılmalıdır. Masa başı tatbikatlar, ekiplerin rol ve sorumluluklarını görmesi için yararlıdır. Teknik geri dönüş testleri, yedekten kurtarma süresini ve veri bütünlüğünü ölçer. Kısmi failover testleri, belirli sistemlerin FKM ortamında çalışıp çalışmadığını doğrular.
Daha olgun yapılarda kontrollü tam geçiş testleri uygulanabilir. Bu testler dikkatli planlanmalıdır; çünkü üretim sistemlerini etkileyebilir. Ancak hiçbir test yapılmaması, felaket anında çok daha büyük risk doğurur.
Test sonuçları mutlaka kayıt altına alınmalıdır. Hedeflenen RTO ile gerçekleşen süre karşılaştırılmalı, RPO sapmaları ölçülmeli, başarısız adımlar için düzeltici aksiyonlar tanımlanmalıdır. FKM planı yaşayan bir dokümandır; testlerle olgunlaşır.
Regülasyon, Denetim ve Uyumluluk Boyutu
Bazı sektörlerde felaket kurtarma yalnızca iyi yönetim pratiği değil, aynı zamanda uyumluluk gereksinimidir. Finans, sağlık, enerji, kamu, e-ticaret ve kişisel veri işleyen kurumlar için süreklilik, veri saklama ve erişim güvenliği denetim konusu olabilir.
Bu kapsamda yedeklerin nerede tutulduğu, hangi ülkede barındırıldığı, kimlerin erişebildiği ve ne kadar süre saklandığı önem kazanır. Kişisel verilerin korunması, sektör düzenlemeleri ve sözleşmesel yükümlülükler FKM mimarisini doğrudan etkileyebilir.
Denetim açısından yalnızca teknik yapı değil, kanıt üretme kabiliyeti de önemlidir. Yedekleme raporları, test kayıtları, erişim logları, değişiklik yönetimi kayıtları ve olay sonrası değerlendirme dokümanları düzenli tutulmalıdır.
Kurumsal müşterilerle çalışan işletmeler için bu dokümantasyon ticari açıdan da değerlidir. Bir müşterinin tedarikçi değerlendirmesinde iş sürekliliği ve felaket kurtarma olgunluğu belirleyici kriter haline gelebilir.
FKM Planlamasında Sık Yapılan Hatalar
Birçok kurum FKM yatırımı yapmasına rağmen kriz anında beklediği sonucu alamaz. Bunun nedeni çoğu zaman teknoloji eksikliği değil, planlama boşluklarıdır.
En yaygın hatalardan biri tüm sistemlere aynı önceliği vermektir. Bu yaklaşım maliyeti artırır ve odak kaybına neden olur. Kritik sistemler net ayrıştırılmadığında, kurtarma sürecinde kaynaklar yanlış yerlere harcanabilir.
Bir diğer hata, yedekleme başarısını yalnızca "yedek alındı" raporuyla değerlendirmektir. Asıl soru, yedeğin geri dönüp dönmediğidir. Bozuk, eksik, tutarsız veya çok yavaş geri yüklenen yedekler kriz anında işe yaramaz.
Ağ ve güvenlik kurallarının FKM planına dahil edilmemesi de ciddi bir sorundur. Sunucular açılmış olsa bile kullanıcılar erişemiyorsa sistem kurtarılmış sayılmaz. Benzer şekilde, uygulama sahiplerinin test sürecine dahil edilmemesi de fonksiyonel hataların gözden kaçmasına yol açar.
Son olarak, FKM dokümanlarının güncel tutulmaması sık görülür. Yeni uygulamalar, değişen IP blokları, taşınan veri tabanları, güncellenen güvenlik politikaları ve değişen ekip sorumlulukları plana yansıtılmadığında doküman hızla geçerliliğini kaybeder.
Kurumsal FKM Yol Haritası Nasıl Oluşturulmalı?
Sağlam bir felaket kurtarma merkezi (FKM) planı aşamalı ilerlemelidir. İlk aşamada mevcut durum analizi yapılır. Sunucu envanteri, uygulama listesi, veri tabanları, ağ bileşenleri, güvenlik sistemleri ve mevcut yedekleme altyapısı görünür hale getirilir.
İkinci aşamada iş etki analizi gerçekleştirilir. Hangi sistemin durması hangi iş sürecini etkiliyor? Kesinti maliyeti nedir? Yasal veya sözleşmesel yükümlülük var mı? Bu değerlendirme, RTO ve RPO hedeflerinin gerçekçi şekilde belirlenmesini sağlar.
Üçüncü aşamada teknik mimari tasarlanır. Fiziksel FKM, bulut tabanlı kurtarma, hibrit yapı, aktif-pasif veya aktif-aktif model seçenekleri karşılaştırılır. Bu noktada yalnızca ilk yatırım maliyeti değil, işletim maliyeti ve operasyonel karmaşıklık da hesaba katılmalıdır.
Dördüncü aşama uygulamadır. Replikasyon, yedekleme, ağ yönlendirme, güvenlik politikaları, erişim yetkileri, izleme ve otomasyon süreçleri devreye alınır. Son aşamada test, raporlama ve sürekli iyileştirme döngüsü kurulur.
Bu yol haritası tek seferlik bir proje gibi ele alınmamalıdır. Kurumsal altyapı değiştikçe FKM planı da güncellenmelidir.
FKM İçin Yönetimsel Sahiplik
Felaket kurtarma yalnızca BT departmanının sorumluluğuna bırakıldığında eksik kalır. Çünkü RTO ve RPO kararları teknik olduğu kadar iş kararıdır. Bir sistemin iki saatte mi yoksa yirmi dakikada mı ayağa kalkacağı, doğrudan maliyet ve risk tercihi anlamına gelir.
Üst yönetim, kritik süreçlerin önceliklendirilmesine dahil olmalıdır. İş birimleri sistem bağımlılıklarını netleştirmeli, BT ekipleri teknik uygulanabilirliği ortaya koymalı, güvenlik ekipleri riskleri değerlendirmeli ve hukuk veya uyum ekipleri regülasyon gereksinimlerini belirtmelidir.
Bu çok taraflı sahiplik, FKM planının gerçekçi olmasını sağlar. Aksi halde teknik ekiplerden, bütçesi ve iş önceliği netleşmemiş hedefleri karşılaması beklenir. Bu da kriz anında gerilim ve belirsizlik üretir.
Net rol dağılımı da önemlidir. Felaket ilanını kimin yapacağı, FKM'ye geçiş kararını kimin onaylayacağı, iletişim kanallarını kimin yöneteceği ve geri dönüş kararının nasıl alınacağı önceden tanımlanmalıdır.
Sonuç: FKM, Kesintiye Karşı Kurumsal Dayanıklılıktır
Felaket kurtarma merkezi (FKM), kurumsal işletmeler için teknik bir yedek alanından çok daha fazlasıdır. Doğru planlandığında siber saldırı, donanım arızası, doğal afet veya insan hatası karşısında kurumun operasyonel dayanıklılığını artırır.
Başarılı bir yapı; net RTO ve RPO hedefleri, doğru sınıflandırılmış kritik sistemler, güçlü sunucu yedekleme stratejileri, güvenli replikasyon, test edilmiş kurtarma prosedürleri ve güncel dokümantasyonla mümkün olur. İş sürekliliği ve felaket kurtarma birlikte düşünülmediğinde ise teknik yatırımın etkisi sınırlı kalır.
Kurumsal işletmeler için en doğru başlangıç noktası, mevcut altyapının ve iş süreçlerinin objektif olarak değerlendirilmesidir. Ardından risklere, bütçeye ve regülasyon gereksinimlerine uygun bir FKM mimarisi tasarlanmalıdır.
Kronosys Bilişim; kurumsal IT altyapısı, siber güvenlik, bulut çözümleri ve yazılım geliştirme uzmanlığıyla FKM planlama, yedekleme mimarisi, felaket kurtarma testi ve iş sürekliliği süreçlerinde kurumlara uçtan uca danışmanlık sağlar. Kurumunuzun kesinti toleransını, veri kaybı riskini ve mevcut felaket kurtarma olgunluğunu değerlendirmek için profesyonel bir analiz süreci başlatabilirsiniz.