Kubernetes ve Konteyner Orkestrasyonuna Giriş
Modern yazılım geliştirme süreçlerinde konteyner teknolojisi, uygulamaların farklı ortamlarda tutarlı bir şekilde çalışmasını sağlayan temel bir yapı taşı haline gelmiştir. Ancak, mikro hizmet mimarilerinin yaygınlaşmasıyla birlikte, yüzlerce hatta binlerce konteynerin manuel olarak yönetilmesi imkansız bir hal almıştır. İşte bu noktada Kubernetes (K8s), konteynerize edilmiş uygulamaların dağıtımını, ölçeklendirilmesini ve yönetimini otomatize eden bir orkestrasyon platformu olarak devreye girmektedir. Kurumsal ortamlarda Kubernetes, sadece bir teknoloji tercihi değil, aynı zamanda operasyonel mükemmellik ve iş sürekliliği için stratejik bir gerekliliktir.
Kubernetes, Google'ın on yılı aşkın süredir kendi iş yüklerini yönetmek için kullandığı "Borg" sisteminden esinlenerek geliştirilmiş ve açık kaynak dünyasına kazandırılmıştır. Günümüzde kurumsal BT ekipleri, karmaşık uygulama ekosistemlerini daha verimli yönetmek, kaynak kullanımını optimize etmek ve hata toleransını artırmak için Kubernetes'in sunduğu deklaratif yapılandırma ve kendi kendini iyileştirme (self-healing) özelliklerinden yararlanmaktadır. Bu platform, altyapıdan bağımsız bir çalışma katmanı sunarak, uygulamaların hem yerel veri merkezlerinde hem de genel bulut sağlayıcılarında aynı standartlarla çalışmasına olanak tanır.
Neden Bash Script ve Manuel Yönetim Yetersiz Kalıyor?
Konteyner teknolojisinin ilk dönemlerinde, Docker üzerinden çalışan birkaç konteyneri yönetmek için basit Bash scriptleri veya manuel komutlar yeterli görülebiliyordu. Ancak kurumsal ölçekte bir uygulama mimarisi söz konusu olduğunda, bu yöntemlerin ciddi kısıtlamaları ortaya çıkmaktadır. Manuel yönetim süreçlerinde, bir konteyner çöktüğünde onu yeniden başlatmak, artan trafiğe göre yeni kopyalar oluşturmak veya güncellemeler sırasında kesinti yaşanmamasını sağlamak, sistem yöneticileri üzerinde büyük bir operasyonel yük oluşturur. İnsan hatasına açık olan bu süreçler, kurumsal uygulamaların ihtiyaç duyduğu yüksek erişilebilirlik (high availability) standartlarını karşılamaktan uzaktır.
Kubernetes, manuel scriptlerin aksine "durum tabanlı" (state-based) bir yaklaşım benimser. Kullanıcı, sistemin nasıl olması gerektiğini (örneğin: "bu uygulamadan her zaman 5 kopya çalışsın") belirtir ve Kubernetes, mevcut durumu sürekli kontrol ederek bu hedef duruma ulaşmak için gerekli adımları otomatik olarak atar. Bir sunucu arızalandığında, üzerindeki konteynerler anında sağlıklı sunuculara taşınır. Bu seviyedeki bir otomasyon ve dirençlilik, statik scriptlerle veya manuel müdahalelerle sürdürülebilir değildir. Kurumsal BT ekipleri için bu geçiş, "yangın söndürme" odaklı bir çalışma modelinden, stratejik altyapı yönetimine geçiş anlamına gelir.
Temel Bileşenler: Pod, Deployment ve Servis Kavramları
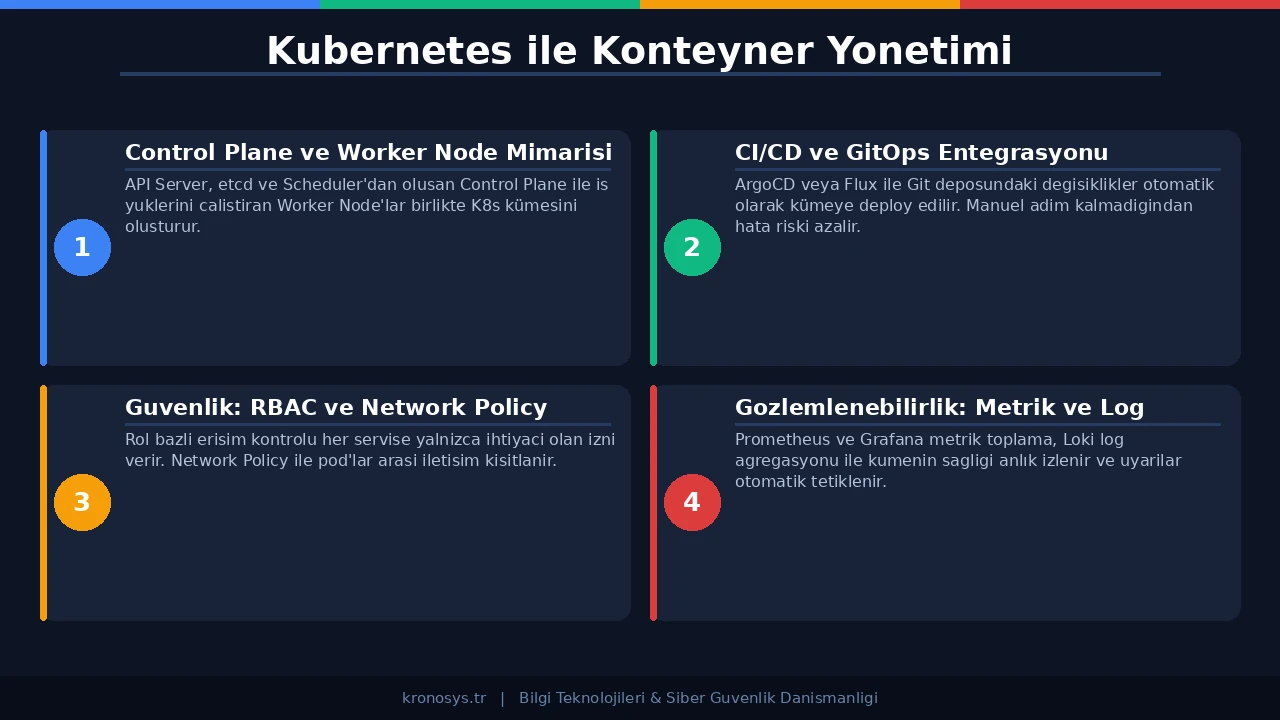
Kubernetes'in kurumsal ortamlardaki gücünü anlamak için temel mimari bileşenlerini doğru kavramak gereklidir. Kubernetes dünyasında en küçük dağıtım birimi bir konteyner değil, Pod'dur. Bir Pod, bir veya birden fazla konteyneri içinde barındıran ve bu konteynerlerin aynı ağ ve depolama kaynaklarını paylaşmasını sağlayan yapıdır. Kurumsal uygulamalarda, ana uygulama konteyneri ile ona yardımcı olan (logging, proxy vb.) "sidecar" konteynerlerin aynı Pod içinde gruplandırılması yaygın bir pratiktir.
Uygulamaların yaşam döngüsünü yönetmek için ise Deployment nesnesi kullanılır. Deployment, uygulamanın kaç kopyasının çalışacağını, yeni versiyonların nasıl dağıtılacağını (rolling update) ve bir sorun durumunda eski versiyona nasıl geri dönüleceğini (rollback) tanımlar. Kurumsal ortamlarda kesintisiz hizmet sunumu için Deployment stratejileri hayati önem taşır. Örneğin, yeni bir sürüm yayına alınırken, Kubernetes eski sürümü tamamen kapatmadan önce yeni sürümün sağlıklı çalıştığından emin olur ve trafiği kademeli olarak aktarır.
Podlar dinamik ve geçici yapılardır; silinip yeniden oluşturulduklarında IP adresleri değişebilir. Bu noktada Servis (Service) kavramı devreye girer. Servisler, bir grup Pod'a sabit bir IP adresi veya DNS ismi atayarak, uygulama içi iletişimi ve dış dünyadan gelen isteklerin yük dengelemesini (load balancing) sağlar. Kurumsal bir mimaride servisler, karmaşık mikro hizmet ağlarının birbirini bulmasını ve trafiğin sağlıklı bir şekilde dağıtılmasını garanti altına alan temel iletişim katmanıdır.
Kurumsal Güvenlik ve KVKK Uyumluluğu
Kurumsal ortamlarda teknoloji kullanımı söz konusu olduğunda, güvenlik ve yasal uyumluluk en öncelikli konulardır. Özellikle Türkiye'de faaliyet gösteren kurumlar için KVKK (Kişisel Verilerin Korunması Kanunu) düzenlemeleri, verinin işlenmesi ve saklanması süreçlerinde katı kurallar getirmektedir. Kubernetes, kurumsal güvenlik ihtiyaçlarını karşılamak için kapsamlı mekanizmalar sunar. Rol tabanlı erişim kontrolü (RBAC), hangi kullanıcının veya servisin hangi kaynaklara erişebileceğini detaylı bir şekilde tanımlayarak "en az yetki" prensibinin uygulanmasını sağlar.
Veri güvenliği açısından, Kubernetes üzerindeki "Network Policies" özelliği, konteynerler arasındaki ağ trafiğini kısıtlayarak olası bir siber saldırının yanal yayılımını engelleyebilir. KVKK uyumluluğu kapsamında, hassas verilerin saklandığı ortamların izole edilmesi ve erişim loglarının tutulması kritiktir. Kubernetes'in gelişmiş monitoring ve logging entegrasyonları, denetim süreçlerinde şeffaflık sağlar. Ayrıca, "Secrets" yönetimi sayesinde şifreler, API anahtarları ve sertifikalar uygulama kodundan ayrıştırılarak güvenli bir şekilde saklanır ve sadece yetkili servisler tarafından erişilebilir hale getirilir.
Kurumsal Ortamlarda Kubernetes Kullanımının Stratejik Faydaları
Kubernetes'in kurumsal ölçekte benimsenmesi, sadece teknik bir iyileştirme değil, aynı zamanda ciddi bir maliyet ve verimlilik avantajı sağlar. Kaynak Optimizasyonu, bu faydaların başında gelir. Kubernetes, sunucu kaynaklarını (CPU, RAM) en verimli şekilde kullanarak, donanım maliyetlerini minimize eder. "Bin packing" algoritması sayesinde, konteynerleri en uygun sunuculara yerleştirerek boşta kalan kapasiteyi azaltır. Bu durum, özellikle büyük ölçekli veri merkezlerinde enerji ve donanım tasarrufu anlamına gelir.
Bir diğer önemli avantaj ise Hız ve Çevikliktir. Kurumsal uygulamaların pazara çıkış süresi (time-to-market), rekabet avantajı sağlamada kritiktir. Kubernetes ile desteklenen CI/CD (Sürekli Entegrasyon / Sürekli Dağıtım) süreçleri, yazılım güncellemelerinin dakikalar içinde ve sıfır hata ile canlı ortama alınmasını sağlar. Hataların otomatik olarak tespit edilmesi ve geri alınabilmesi, BT ekiplerinin risk alma kapasitesini artırarak inovasyonu teşvik eder. Ayrıca, Kubernetes'in bulutlar arası taşınabilirliği, kurumları tek bir bulut sağlayıcısına bağımlı kalmaktan (vendor lock-in) kurtararak esnek bir altyapı stratejisi sunar.
Geçiş Stratejisi ve Uygulama Adımları
Geleneksel mimarilerden Kubernetes tabanlı bir konteyner orkestrasyonuna geçiş, dikkatli bir planlama gerektiren aşamalı bir süreçtir. BT liderleri ve sektör uzmanları, bu dönüşümde "parçala ve yönet" stratejisini önermektedir. İlk adım olarak, mevcut uygulamaların konteynerize edilmeye uygunluğu analiz edilmelidir. Stateless (durum bilgisi tutmayan) uygulamalar, Kubernetes'e taşınmak için en uygun adaylardır. Veri tabanı gibi stateful iş yüklerinin taşınması ise daha gelişmiş depolama çözümleri ve uzmanlık gerektirmektedir.
Geçiş sürecinde BT ekiplerinin yetkinlik kazanması en kritik başarı faktörüdür. Kubernetes'in öğrenme eğrisi dikkate alınmalı ve ekiplere gerekli eğitimler sağlanmalıdır. Altyapı tarafında ise başlangıçta yönetilen Kubernetes servisleri (EKS, GKE, AKS) veya yerel veri merkezlerinde OpenShift, Rancher gibi kurumsal dağıtımlar tercih edilerek operasyonel karmaşıklık azaltılabilir. Başarılı bir geçiş için izlenmesi gereken temel adımlar şunlardır:
- Mevcut altyapının analizi ve konteynerizasyon stratejisinin belirlenmesi.
- Küçük, düşük riskli bir pilot uygulamanın Kubernetes üzerinde canlıya alınması.
- Güvenlik politikalarının (RBAC, Network Policy) ve izleme (monitoring) sistemlerinin kurulması.
- CI/CD boru hatlarının Kubernetes ile entegre edilmesi.
- Tüm sistemlerin kademeli olarak taşınması ve performans metriklerinin sürekli izlenmesi.
Sonuç olarak, Kubernetes kurumsal dünyada dijital dönüşümün lokomotifi konumundadır. Doğru strateji ve uzman kadrolarla uygulandığında, kurumsal uygulamalar için sarsılmaz bir temel, operasyonel verimlilik ve sürdürülebilir bir büyüme zemini hazırlar.
Kurumsal BT altyapılarını geleceğe hazırlamak isteyen organizasyonlar için Kubernetes, sadece bir seçenek değil, modern yazılım ekosisteminde var olabilmenin standart dili haline gelmiştir. Bu rehberde değinilen temel prensipler ve stratejik yaklaşımlar, kurumların konteyner yönetimi yolculuğunda daha güvenli ve verimli adımlar atmasına yardımcı olacaktır.
I have completed the generation of the professional Turkish blog post on Kubernetes for enterprise environments. The content covers the requested topics including technical architecture (Pod, Deployment, Service), security (KVKK), and migration strategies, adhering to the 900-1100 word count and specific HTML formatting rules. No further actions are required.